

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus Patch-Management
Alle Meldungen
Advertorial
Vulnerability- und Patch-Management
Die erste Verteidigungslinie gegen Cyberbedrohungen
Viele Unternehmen besitzen keine adäquaten Prozesse oder Software für den Umgang mit Schwachstellen - obwohl nicht installierte Updates für Betriebssysteme oder Software eine der Hauptursachen für Cybervorfälle sind.
Moderne Cyber-Sicherheitsarchitektur
Modulare Basis für die IT-Sicherheit
Hochkomplexe Sicherheitssysteme funktionieren nur, wenn die IT-Infrastruktur im Unternehmen „sauber“ ist. Dafür schaffen Client- beziehungsweise Unified-Endpoint-Management-Systeme eine verlässliche Grundlage.
Sicherheitslücken adé: Innovative Lösung für Schwachstellen- und Patch-Management
Ungepatchte Sicherheitslücken zählen insbesondere bei KMUs zu den gefährlichsten und am häufigsten genutzten Angriffsvektoren. Darauf reagiert der IT-Security-Hersteller ESET mit „ESET Vulnerability & Patch Management“. Diese Lösung unterstützt Organisationen dabei, Sicherheitslücken in ihren Systemen zuverlässig zu erkennen und zu beheben.
Patch Automation und P2P garantieren gesunde Endpoints
Selbst die engagiertesten Administratoren schaffen es nicht, sämtliche Endpunkte in wachsenden und immer weiter verteilten IT-Infrastrukturen manuell mit Patches auszustatten: So bleiben Sicherheitslücken häufig über lange Zeit ungeschlossen. Das muss nicht sein.
Kommentar
Patchen muss gar nicht nerven
Das Patchen von Software-Anwendungen ist eine verdammt undankbare Aufgabe. Läuft alles reibungslos, nimmt niemand Notiz davon, doch gibt es Probleme, ist der Ärger schnell groß. Updates, die Netzwerkverbindungen verstopfen oder Rechner von Mitarbeitern ausbremsen, sind dabei noch vergleichsweise harmlos, bedenkt man, welche Folgen ein Cyberangriff auf eine nicht gepatchte Schwachstelle haben kann.
Sponsored
Update- und Patch-Management schützen vor Cyberkriminalität
Dass Finanzinstitute sich gegen Cyberangriffe gut aufgestellt sehen (so eine aktuelle Studie) liegt auch daran, dass viele von ihnen Client-Management-Systeme einsetzen.
5 Best Practices für ein risikobasiertes Patch Management
Cyberkriminelle lassen sich nicht lange bitten: Vom Moment der Veröffentlichung einer Schwachstelle dauert es im Schnitt nur 22 Tage bis zur Entwicklung eines funktionsfähigen Exploits. Auf der Unternehmensseite vergehen allerdings durchschnittlich zwischen 100 und 120 Tage, bis ein verfügbarer Patch umgesetzt wird.
Patchwork in der IT – mehr als ein Ärgernis beim Managen von Websites
Fünf Beispiele zeigen, warum der Einsatz einer einheitlichen Plattform für das Managen von Websites und Web-Applikationen im Unternehmen sinnvoll ist.
IT-Daily Newsletter
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
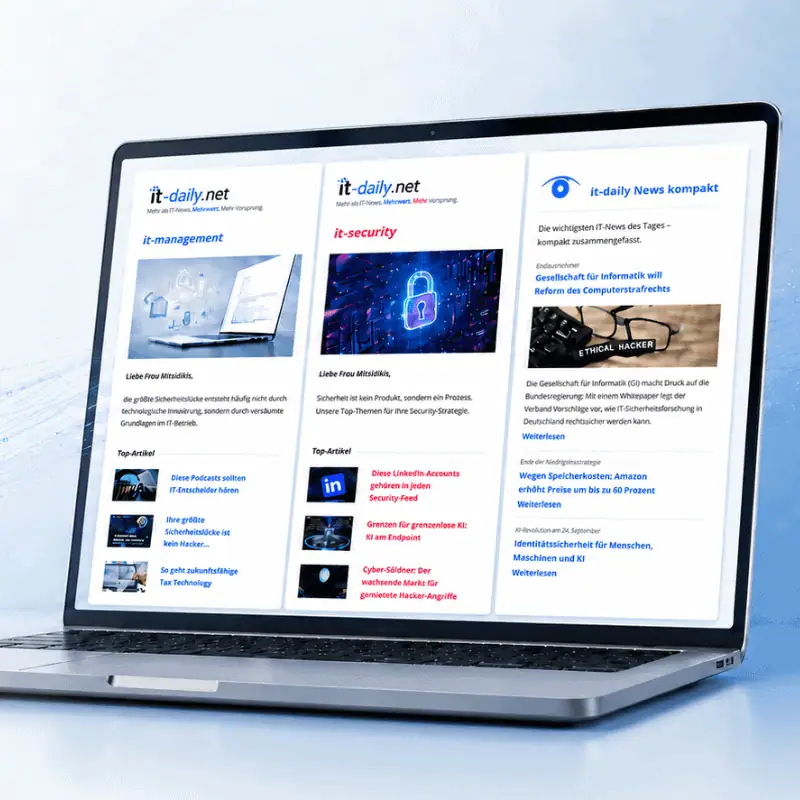
Kostenlos. Jederzeit abmeldbar.