Betrüger fälschen Gesichter und Stimmen schon heute live in Anrufen und Videokonferenzen. Wie Sie Live-Deepfakes trotzdem erkennen, welche Technik hilft, was Teams, Zoom und Google Meet tun müssten und warum Rückruf und Codewort der beste Schutz sind.

Vorab das Wichtigste: Mit bloßem Auge erkennt kaum jemand einen guten Live-Deepfake. Laut Gartner meldeten 41 % der befragten CISOs mindestens einen Deepfake-Vorfall in einem Audio-Anruf, 36 % in einem Video-Call. Schützen kann sich trotzdem jeder: Nicht das Bild entscheidet, sondern was der Anrufer verlangt. Anlass für diesen Beitrag ist eine anhängige Microsoft-Patentanmeldung, nach der KI Worte und Lippenbewegungen in Livestreams in Echtzeit verändern kann. Was sie beschreibt und wie weit das Verfahren ist, lesen Sie in Teil 1: „Microsoft-Patentanmeldung: Deepfakes im Livestream“.
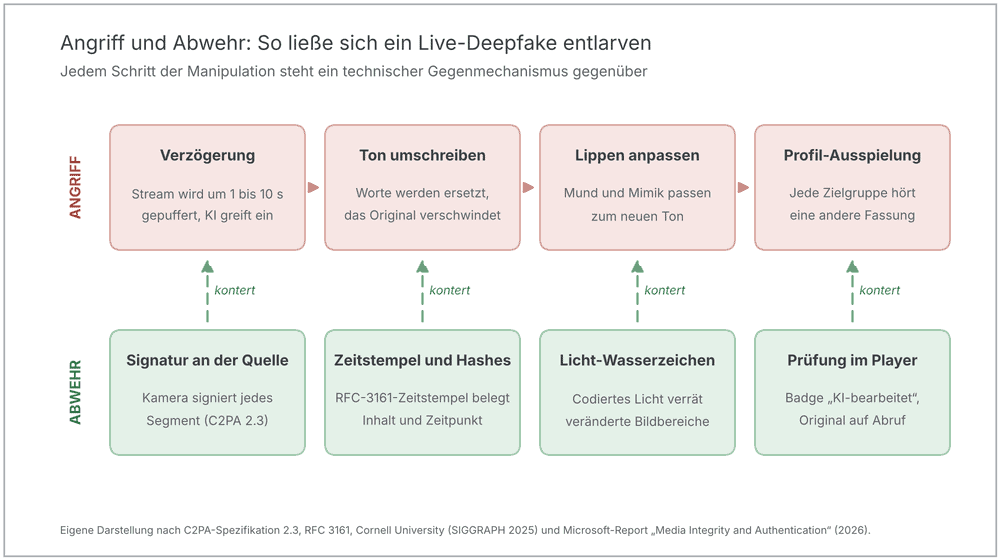
Angriff und Abwehr: So lassen sich Live-Deepfakes entlarven
Für jedes Angriffsszenario gibt es ein Abwehrszenario, nur liegt es nicht dort, wo man es intuitiv sucht. KI-Detektoren, die Fälschungen am Bild erkennen sollen, beschreibt Microsofts eigener Report als nützliche, aber unzuverlässige letzte Verteidigungslinie. Unter Laborbedingungen erreichten die hauseigenen Detektoren rund 95 % Genauigkeit, im Katz-und-Maus-Spiel mit neuen Generatoren ist darauf aber kein Verlass. Eine Keynote auf der KuppingerCole-Konferenz im November 2026 kommt zu einem ähnlichen Schluss. Sind Ton und Lippen perfekt synchron, hilft die Suche nach Artefakten kaum noch. Die Abwehr muss deshalb die Logik umdrehen: Statt die Fälschung zu suchen, wird die Echtheit bewiesen.
Hilft ein Zeitstempel gegen Deepfakes
Ja, aber nur ein kryptografischer. Eine im Bild eingeblendete Uhrzeit ist für generative KI ein Kinderspiel und beweist nichts. Anders ein Zeitstempel nach RFC 3161, in der EU auch als qualifizierter Zeitstempel nach eIDAS erhältlich: Ein unabhängiger Zeitstempeldienst bestätigt mit seiner Signatur, dass ein bestimmter Hashwert, also ein bestimmter Videoabschnitt, zu einem bestimmten Zeitpunkt existierte. Werden die Hashes der Segmente zusätzlich verkettet, sodass jedes Segment den Fingerabdruck seines Vorgängers enthält, lässt sich kein Abschnitt austauschen oder einfügen, ohne dass die Kette reißt.
Für das Microsoft-Szenario ist das besonders wirksam. Werden Aufnahme und Ausspielung getrennt gestempelt, wird das Bearbeitungsfenster von 1 bis 10 Sekunden messbar, und die Inhalte beider Zeitpunkte lassen sich vergleichen. Die Grenze nennt Microsofts Report laut The Decoder selbst: Eine gültige Signatur beweist nicht, dass ein Inhalt wahr ist, sondern nur, dass er seit dem Signieren nicht verändert wurde. Der Zeitstempel sichert also das Original, nicht die Ehrlichkeit des Sprechers.
Und ein Hologramm? Das Wasserzeichen im Licht
Die Idee des Hologramms auf dem Geldschein lässt sich übertragen: ein physisches Merkmal, das bei der Aufnahme entsteht und sich kaum nachbilden lässt. Forscher der Cornell University haben dafür auf der SIGGRAPH 2025 das Verfahren Noise-Coded Illumination vorgestellt. Lichtquellen am Aufnahmeort, etwa Bildschirme, Studioleuchten oder Lampen mit kleinem Zusatzchip, schwanken dabei minimal in einem geheimen, pseudozufälligen Muster, das wie normales Rauschen wirkt. Jede Kamera im Raum zeichnet dieses Muster zwangsläufig mit auf. Darin steckt eine grobe, zeitgestempelte Version der Szene. Wird ein Bildbereich verändert, etwa der Mund eines Vortragenden, passt er nicht mehr zu diesen verborgenen Code-Videos.
Für Hauptversammlungen, Pressekonferenzen oder Keynotes ist das reizvoll, denn dort kontrolliert der Veranstalter das Licht. Ein Fälscher müsste mehrere geheime Code-Videos konsistent nachbauen. Die Forscher betonen laut TechSpot allerdings selbst, dass die Methode keine endgültige Lösung ist. Zudem wirkt sie nur dort, wo codierte Lichtquellen installiert sind. Rein digital lässt sich ein ähnlicher Effekt mit unsichtbaren Wasserzeichen im Videosignal erzielen. Microsofts Report empfiehlt, sie mit dem C2PA-Manifest zu verknüpfen: Wird die Signatur entfernt, lässt sich die Herkunftsinformation über das Wasserzeichen wiederherstellen.
Prüfen im Player statt Raten am Bildschirm
Alle Mechanismen nützen nur, wenn das Ergebnis beim Publikum ankommt. Der Validator gehört deshalb direkt in den Player: Er prüft jede Segmentsignatur während der Wiedergabe und zeigt an, wer den Inhalt erzeugt und wer ihn signiert hat. Fehlt die Signatur oder bricht die Kette, muss das unübersehbar angezeigt werden. Dazu kommt der organisatorische Teil, den Gartner empfiehlt: Bei folgenreichen Entscheidungen wird über einen zweiten, unabhängigen Kanal verifiziert, etwa per Rückruf auf einer bekannten Nummer.
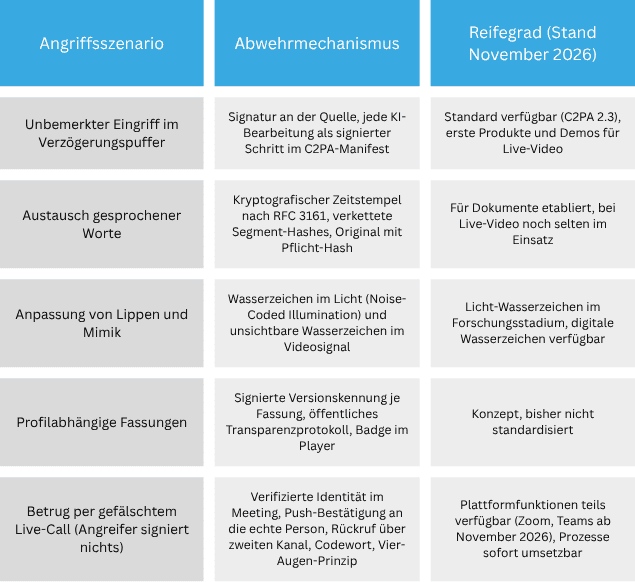
Deepfake im Videocall: Was Plattformen und Anwender tun können
Signaturen, Zeitstempel und Wasserzeichen schützen das Original. Kriminelle werden ihre Fälschungen aber nicht freiwillig signieren. Wer einen Live-Deepfake nutzt, um in einem Videocall eine Überweisung auszulösen, setzt auf genau das Gegenteil: ein unsigniertes Bild, das echt genug aussieht. Der normale Anwender sieht den Unterschied nicht, und er muss ihn auch nicht sehen können. Die Verantwortung liegt bei den Plattformen und bei den Prozessen im Unternehmen.
Deepfake-Schutz in Teams, Zoom und Google Meet
Microsoft warnt in Teams seit dem Frühjahr 2026 mit der Brand Impersonation Protection vor erstmaligen externen Anrufern, die sich als bekannte Marke ausgeben. Für November 2026 hat der Konzern laut BleepingComputer zudem die Einbindung externer Deepfake-Detektoren und einen Schutz vor gefälschten Organisatoren und Teilnehmern in Meetings angekündigt. Welche Anbieter unterstützt werden, ist noch offen.
Zoom geht seit April 2026, zunächst als Beta, einen anderen Weg: Gemeinsam mit Tools for Humanity vergleicht das Verfahren World ID Deep Face ein einmal per Iris-Scanner („Orb“) erfasstes Referenzbild, einen aktuellen Gesichtsscan auf dem Smartphone und das Videobild im Meeting. Passt alles zusammen, erscheint ein Badge „Verified Human“. Gastgeber können die Prüfung vor dem Einlass oder mitten im Gespräch verlangen, so ChannelNews. Der Haken: Die Erstregistrierung am Orb ist eine hohe Hürde, und die spanische Datenschutzbehörde hat World im Februar 2026 laut The Next Web wegen DSGVO-Verstößen verwarnt. Für deutsche Unternehmen dürfte das Verfahren damit schwer vermittelbar sein.
Für Google Meet haben wir keine vergleichbare native Funktion gefunden. Schutz kommt dort bislang über Drittanbieter, etwa Resemble AI, das jeden Teilnehmer in Echtzeit auf synthetische Stimme und Video prüft, oder Meeting Guard von Polygraf AI, das sich in Teams, Zoom und Meet einklinkt. Alle Detektoren teilen dieselbe Schwäche: Eine Warnung kann einen Betrug aufdecken, das Ausbleiben einer Warnung beweist aber nicht, dass das Gegenüber echt ist, wie eSecurity Planet betont.
Fünf Pflichten für Videkonferenz-Anbieter
Wenn Erkennung allein nicht reicht, müssen die Plattformen die Beweislast umkehren. Nicht der Anwender soll die Fälschung erkennen, sondern das System soll die Echtheit bestätigen oder klar sagen, dass es das nicht kann. Daraus ergeben sich fünf Anforderungen:
• Verifizierte Identität als Standard: Jeder Teilnehmer trägt sichtbar, ob er mit einem geprüften Firmenkonto und phishing-resistenter Anmeldung (Passkey, FIDO2) im Meeting sitzt. Externe und ungeprüfte Teilnehmer werden deutlich als solche markiert, nicht umgekehrt.
• Bestätigung durch die echte Person: Gibt sich jemand als Finanzvorstand aus, schickt die Plattform auf Knopfdruck eine Push-Abfrage an dessen registriertes Gerät: „Nehmen Sie gerade an diesem Meeting teil?“ Das Prinzip kennt jeder von der Multi-Faktor-Anmeldung. Ein Deepfake kann diese Frage nicht beantworten, weil er das Smartphone des Opfers nicht besitzt.
• Herkunft des Videosignals anzeigen: Live-Deepfakes werden häufig über virtuelle Kameras oder manipulierte Treiber eingespeist. Die Plattform sollte anzeigen, ob das Bild von einer physischen Kamera stammt, und Injektionen wie andere Sicherheitsereignisse melden.
• Kontextwarnungen bei Risikomustern: Erstkontakt von außen, dazu Themen wie Überweisung, Zugangsdaten oder Zeitdruck, ergibt eine sichtbare Warnung. Teams macht das bei Anrufen bereits, für Meetings fehlt es noch weitgehend.
• Detektion als Zusatzsignal mit Protokoll: Deepfake-Detektoren laufen ergänzend mit, ihre Signale landen im SIEM. Ein grünes Licht darf aber nie als Freigabe für eine Zahlung gelten.
Deepfake-Anrufe erkennen: Was Anwender tun können
Am Bild lässt sich ein guter Live-Deepfake kaum noch erkennen. Ältere Echtzeit-Fälschungen geraten zwar ins Stocken, wenn sich das Gegenüber zur Seite dreht oder eine Hand vor das Gesicht hält, verlassen sollte man sich darauf aber nicht. Verlässlicher sind Warnsignale im Verhalten: ein unerwarteter Anruf oder eine Einladung über ein neues Konto oder eine unbekannte Nummer, ungewöhnlicher Zeitdruck, die Bitte um Verschwiegenheit, eine neue Bankverbindung, die Abweichung vom üblichen Freigabeweg oder die Frage nach Einmalcodes und Passwörtern. Kommen zwei dieser Signale zusammen, ist das Gespräch ein Fall für den Rückruf.
Die gute Nachricht: Wer den Betrug nicht erkennen kann, kann ihn trotzdem ins Leere laufen lassen. Entscheidend ist nicht das Bild, sondern was der Anrufer verlangt. Auch das BSI rät laut MyBusinessFuture zu Rückrufen über hinterlegte Nummern und Codewort-Verfahren als erster Schutzmaßnahme gegen CEO-Fraud. Für den Alltag heißt das:
• Geld, Zugangsdaten und vertrauliche Daten gehen nie allein auf Zuruf aus einem Call heraus, egal wie vertraut das Gesicht ist.
• Auflegen und zurückrufen, und zwar über die Nummer aus dem Firmenverzeichnis, nicht über einen Link oder eine Nummer aus der Einladung.
• Ein Codewort vereinbaren, das nie digital übertragen wird. Manche Unternehmen nutzen zusätzlich ein zweites Wort, das „Ich stehe unter Druck, nicht ausführen“ bedeutet.
• Zeitdruck und Geheimhaltung als Alarmsignal werten. „Das muss in zehn Minuten raus und bleibt unter uns“ ist das klassische Muster.
• Vier-Augen-Prinzip für Zahlungen über einem festen Schwellenwert, ohne Ausnahme für den Chef.
• Rückfragen ausdrücklich erlauben: Niemand darf Ärger bekommen, weil er den vermeintlichen Vorstand zur Sicherheit zurückgerufen hat.
Der Fall Arup zeigt, warum das wichtiger ist als jedes Tool: Der Mitarbeiter war zunächst misstrauisch. Erst die Videokonferenz mit mehreren vertrauten, aber gefälschten Gesichtern hat seine Zweifel ausgeräumt. Ein einziger Rückruf hätte genügt.
Was Unternehmen jetzt tun sollten
Unabhängig von der Patentanmeldung zeigt die Praxis, wie verwundbar Vertrauen im Videokanal ist. Der Fall Arup in Hongkong, bei dem Betrüger 2024 per gefälschtem Video-Call rund 25 Millionen US-Dollar erbeuteten, wurde unter anderem von CNN berichtet. Weitere Lagebilder finden Sie in den it-daily.net-Beiträgen 450.000 Dollar pro Klick und Deepfakes: Bei Anruf Betrug.
Gartner nennt drei Schwerpunkte: Erstens sollen Mitarbeitende bei folgenreichen Anfragen immer über einen zweiten, vertrauenswürdigen Kanal verifizieren. Zweitens sollten Identität und Kontowiederherstellung gegen Imitation gehärtet werden, etwa mit phishing-resistenter Authentifizierung. Drittens gehören Playbooks für den Ernstfall auf den Stand multimodaler Imitation. Wer Livestreams verantwortet, etwa bei Hauptversammlungen, Events oder Medienformaten, sollte zusätzlich klären, ob Originalmitschnitte gesichert werden und wie Bearbeitungen gekennzeichnet sind.
Fazit: Das Live-Bild braucht eine zweite Quelle
Technik kann viel: Signaturen nach C2PA, kryptografische Zeitstempel und Wasserzeichen belegen die Echtheit eines Originals, Plattformen können Identitäten bestätigen und Risikosignale melden. Gegen einen Betrüger, der nichts signiert, hilft am Ende aber vor allem ein Prozess. Belegt ist laut Gartner, dass Deepfakes in Audio- und Video-Calls bereits Unternehmen treffen. Wer wichtige Entscheidungen auf Basis eines Live-Bildes trifft, braucht deshalb Regeln, die auch dann halten, wenn das Gesicht überzeugt: Rückruf über eine bekannte Nummer, Codewort, Vier-Augen-Prinzip.
Fragen und Antworten (Q&A)
Wie erkenne ich einen Deepfake im Videocall oder am Telefon?
Am Bild kaum noch. Verlässlicher sind Warnsignale im Verhalten: ein unerwarteter Kontakt, Zeitdruck, Geheimhaltung, eine neue Bankverbindung oder die Bitte um Codes und Passwörter. Dann gilt: auflegen, über eine bekannte Nummer zurückrufen, nach dem vereinbarten Codewort fragen und auf dem Vier-Augen-Prinzip bestehen.
Kann ich einem Livestream künftig noch trauen?
Ein Live-Bild allein reicht als Echtheitsnachweis nicht mehr aus. Gartner rät, bei folgenreichen Anfragen über einen zweiten, vertrauenswürdigen Kanal zu verifizieren.
Lässt sich ein Live-Deepfake mit Zeitstempel oder Wasserzeichen erkennen?
Nicht allein, aber in Kombination. Ein kryptografischer Zeitstempel nach RFC 3161 und eine Signatur an der Quelle nach C2PA belegen, dass ein Videoabschnitt seit der Aufnahme unverändert ist. Wasserzeichen im Videosignal oder im Licht machen veränderte Bildbereiche sichtbar. Sie beweisen die Echtheit des Originals, nicht die Wahrheit des Gesagten.
Was tun Teams, Zoom und Google Meet gegen Deepfakes?
Teams warnt vor verdächtigen externen Anrufern und hat für November 2026 die Einbindung externer Deepfake-Detektoren sowie einen Schutz vor gefälschten Meeting-Teilnehmern angekündigt. Zoom bietet mit World ID Deep Face ein Badge „Verified Human“, das eine Iris-Registrierung voraussetzt. Für Google Meet gibt es bislang Lösungen von Drittanbietern. Keine dieser Funktionen ersetzt den Rückruf über einen zweiten Kanal.