Secure Enterprise Browser versprechen mehr Kontrolle über SaaS, KI-Anwendungen und externe Zugriffe. Doch nicht jede Lösung basiert auf einem eigenen Browser, und nicht jedes Unternehmen braucht einen VDI-Ersatz.
Secure Enterprise Browser (SEB)
Enterprise Browser im Vergleich: Wie der Browser zur Sicherheitsplattform wird
Zugleich konsolidiert sich der Markt: Seraphic gehört inzwischen zu CrowdStrike, LayerX zu Akamai, und Zscaler hat SquareX übernommen. Ein Architekturvergleich und eine Entscheidungshilfe für CIOs und CISOs (Stand: November 2026).
Kurz gesagt: Secure Enterprise Browser (SEB) ergänzen als Teil der Browser Security EDR, SASE und Identity-Management um eine Kontrollschicht direkt in der Browser-Sitzung. Es gibt vier Architekturansätze: dedizierter Enterprise Browser, Erweiterung beziehungsweise Laufzeitschutz, verwalteter Standardbrowser und Remote Browser Isolation. Welcher Ansatz passt, hängt von Zugriffsszenarien, Endgeräten und Lizenzlage ab. VDI lässt sich nur dort entlasten, wo die Workloads tatsächlich browserbasiert sind.
Der Browser wird zur geschäftskritischen Kontrollschicht
CRM, ERP, Office-Anwendungen, Kollaborationsplattformen und generative KI-Dienste werden heute zunehmend über den Browser genutzt. Laut einer Forrester-Befragung aus dem Jahr 2023 (zitiert in der Island-Studie) können 49 Prozent der Beschäftigten ihre gesamte Arbeit und weitere 34 Prozent den Großteil ihrer Arbeit im Browser erledigen. Damit ist der Browser nicht mehr nur ein Anzeigeprogramm, sondern ein zentraler Ort, an dem Identitäten authentifiziert, Daten verarbeitet, Dateien übertragen und Geschäftsprozesse ausgeführt werden. Für Angreifer ist er zugleich ein attraktives Ziel: Phishing, Session-Hijacking, manipulierte Erweiterungen und der Missbrauch legitimer Cloud-Dienste setzen häufig direkt an der Browser-Sitzung an.
Klassische Sicherheitsarchitekturen setzen an anderen Stellen an: Endpoint-Schutz kontrolliert das Betriebssystem, Secure Web Gateways und SASE-Plattformen überwachen Netzwerkverbindungen, Identity- und Access-Management steuern den Zugang. Diese Kontrollen bleiben wichtig. Sie sehen jedoch nicht in jedem Fall den vollständigen Kontext einer konkreten Browser-Aktion, etwa ob ein Nutzer vertrauliche Inhalte aus einer Geschäftsanwendung in einen nicht freigegebenen KI-Dienst kopiert. Wie sich Zero-Trust-Prinzipien im Alltag umsetzen lassen, beschreibt der Beitrag Zero-Trust-Sicherheit in der Praxis auf it-daily.net.
Secure Enterprise Browser (SEB) ergänzen diese Architektur um eine Kontrollschicht direkt an der Web-Arbeitsfläche. Gartner beschreibt sie als Möglichkeit, Sicherheitsrichtlinien und Transparenz in die Browser-Nutzung einzubetten, entweder über einen angepassten Browser oder über eine Erweiterung für bestehende Browser. Die Prognose: Bis 2028 werden 25 Prozent der Unternehmen mindestens eine Secure-Enterprise-Browser-Technologie einsetzen, um bestehende Remote-Access- und Endpoint-Security-Werkzeuge zu ergänzen. Nach Gartner lag der Anteil der Organisationen mit SEB im April 2025 bei weniger als 10 Prozent, der Market Guide vom Februar 2026 nennt rund 10 Prozent. Das ist ausdrücklich keine Prognose für deren vollständige Ablösung.
Vier Architekturansätze: Warum die Unterschiede zählen
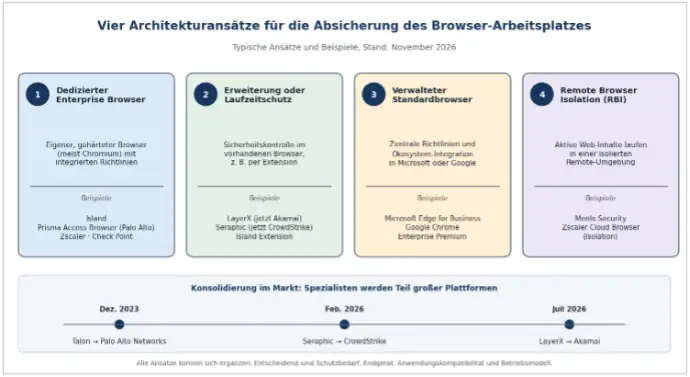
Der Markt wird häufig unter dem Sammelbegriff Browser Security zusammengefasst. Technisch unterscheiden sich die Angebote jedoch erheblich. Die folgenden Kategorien beschreiben typische Ansätze; einzelne Hersteller kombinieren inzwischen mehrere davon. Hinzu kommt Bewegung im Markt: Mehrere Spezialisten wurden zuletzt von großen Plattformanbietern übernommen (siehe Bild 1).
1. Dedizierte Enterprise Browser
Ein dedizierter Enterprise Browser basiert häufig auf Chromium, wird aber vom Anbieter für den Unternehmenseinsatz angepasst und zentral verwaltet. Sicherheitsrichtlinien können unter anderem Downloads, Uploads, Zwischenablage, Druck, Screenshots, Erweiterungen und den Zugriff auf bestimmte Web-Anwendungen steuern. Der Vorteil liegt in der vergleichsweise tiefen Integration in die Browser-Umgebung. Die tatsächliche Kontrolltiefe hängt allerdings vom Produkt, Betriebssystem und den jeweiligen Richtlinien ab. Ein pauschales Versprechen vollständiger Kontrolle wäre nicht seriös.
Island ist ein prominenter Anbieter dieses Modells. Das Unternehmen hat sein Angebot im März 2026 zur Island Enterprise Platform ausgebaut, die neben dem vollständigen Browser auch eine Erweiterung für handelsübliche Browser umfasst. Im September 2026 sammelte Island 400 Millionen US-Dollar bei einer Bewertung von 6,4 Milliarden US-Dollar ein. Palo Alto Networks schloss die Übernahme von Talon Cyber Security am 28. Dezember 2023 ab und integrierte die Technologie in sein Prisma-SASE-Portfolio. Auch weitere SASE-Anbieter haben eigene Browser vorgestellt, darunter Check Point (September 2025) und Zscaler (Zero Trust Browser, 2026). Zscaler hatte zudem im Februar 2026 den Erweiterungsanbieter SquareX übernommen.
2. Browser-Erweiterungen und Laufzeitschutz
Ein anderer Ansatz ergänzt einen bereits vorhandenen Browser um Sicherheitsfunktionen. LayerX setzte dafür auf eine Erweiterung, die Aktivitäten im Browser analysiert und Richtlinien durchsetzen kann. Das erleichtert die Einführung, weil Mitarbeitende ihren gewohnten Browser weiterverwenden. Erweiterungen sind allerdings an die verfügbaren Browser-Schnittstellen und deren Berechtigungsmodell gebunden. LayerX gehört seit dem 2. Juli 2026 zu Akamai, das dafür rund 205 Millionen US-Dollar zahlte und die Technologie in sein Zero-Trust-Portfolio einbindet.
Nicht jeder Anbieter in dieser Gruppe arbeitet mit einer klassischen Erweiterung. Seraphic setzt nach Angaben von CrowdStrike direkt in der Browser-Laufzeitumgebung an und randomisiert die JavaScript-Engine, um Session-Hijacking, Phishing und Man-in-the-Browser-Angriffe am Ausführungspunkt zu stoppen. CrowdStrike hat die Übernahme am 3. Februar 2026 abgeschlossen. Seraphic sollte deshalb nicht mehr als eigenständiger Erweiterungsanbieter eingeordnet werden, sondern als Teil der Falcon-Plattform.
3. Verwaltete Standardbrowser
Auch etablierte Browser lassen sich mit zentralen Unternehmensrichtlinien absichern. Google Chrome Enterprise Premium bietet unter anderem Schutz vor Phishing und Malware, kontextbezogene Zugriffssteuerung und DLP-Funktionen. Die DLP-Regeln können bestimmte Datenbewegungen wie Uploads, Downloads oder das Einfügen sensibler Inhalte erfassen und abhängig von der Richtlinie zulassen, protokollieren oder blockieren. Dafür sind Chrome-Enterprise-Connectors nötig; beim Google-Dienst werden zu prüfende Inhalte zur Analyse an Google Cloud übermittelt, bei Partner-DLP-Lösungen kann Chrome stattdessen einen lokalen Analyse-Agenten anbinden. Das ist datenschutzrechtlich zu bewerten.
Microsoft Edge for Business verbindet Browserprofile und Sicherheitsfunktionen mit Microsoft Entra, Intune und Purview. Der Browser ist ohne Zusatzkosten Bestandteil von Windows, die erweiterten Schutzfunktionen setzen jedoch passende Microsoft-365-Lizenzen voraus. Je nach Gerätestatus und Lizenzierung können Unternehmen Datenbewegungen zu nicht verwalteten Cloud- und KI-Anwendungen kontrollieren. Die Dokumentation nennt dafür eine definierte Liste unterstützter Dienste, darunter ChatGPT, Google Gemini, DeepSeek und die Consumer-Version von Microsoft Copilot, und weist einzelne Szenarien noch als Vorschau aus. Die Schutzwirkung ist an Voraussetzungen gebunden: etwa unterstützte Edge-Versionen, Gerätemanagement, Identität, Profile und korrekt konfigurierte Purview-Richtlinien. Eine pauschale Aussage, Edge trenne automatisch in jedem Szenario private und geschäftliche Daten, greift daher zu kurz.
4. Remote Browser Isolation
Remote Browser Isolation (RBI) verlagert die Ausführung potenziell gefährlicher Web-Inhalte in eine isolierte Umgebung. Das Endgerät erhält nur eine kontrollierte Darstellung beziehungsweise bereinigte Inhalte. Ältere RBI-Architekturen nutzten häufig Pixel-Streaming; moderne Ansätze können DOM-basierte oder andere optimierte Übertragungsverfahren einsetzen. Menlo Security beschreibt beispielsweise Adaptive Clientless Rendering und die Übertragung bereinigter Inhalte zur lokalen Darstellung. Auch Zscaler bietet neben Browser und Erweiterung eine Cloud-Browser-Isolation an.
RBI kann insbesondere bei unbekannten oder risikoreichen Webseiten sinnvoll sein. Es ist aber nicht automatisch frei von Kompatibilitäts- oder Latenzproblemen. Komplexe Web-Anwendungen, Datei-Uploads, Medienwiedergabe und interaktive Inhalte müssen im Praxistest geprüft werden. Auch RBI schützt nicht pauschal vor jeder denkbaren Zero-Day-Schwachstelle; entscheidend ist, welche Inhalte tatsächlich isoliert und welche Datenflüsse weiterhin zugelassen werden.
Wo liegt der geschäftliche Mehrwert?
VDI gezielt entlasten, nicht pauschal ersetzen
Ein Enterprise Browser kann bestimmte VDI-Szenarien vereinfachen: etwa den Zugriff externer Dienstleister auf ausgewählte SaaS-Anwendungen oder interne Web-Portale. Statt einen vollständigen virtuellen Desktop bereitzustellen, erhält der Nutzer einen kontrollierten Browser-Arbeitsbereich. Das kann Infrastruktur-, Betriebs- und Lizenzkosten reduzieren.
VDI bleibt jedoch dort relevant, wo vollständige Desktop-Umgebungen, lokal installierte Anwendungen, spezielle Peripherie, grafische Workloads oder eine starke Isolation des gesamten Arbeitsplatzes benötigt werden. Ein realistischer Business Case vergleicht deshalb nicht pauschal 1.000 VDI-Plätze mit 1.000 Browser-Lizenzen, sondern trennt die tatsächlich browserbasierten Zugriffsszenarien von den übrigen Arbeitslasten. Selbst die von Microsoft beauftragte Forrester-Studie zu Edge for Business rechnet Einsparungen nur für Auftragnehmer, Frontline-Beschäftigte und Zeitkräfte an, die ausschließlich Webanwendungen nutzen, und räumt ein, dass sich nicht jeder VDI-Workload ersetzen lässt.
BYOD und Third-Party Access kontrollierter gestalten
Bei privaten oder nur teilweise verwalteten Endgeräten können Browser-basierte Richtlinien einen praktikablen Kompromiss schaffen: Geschäftsdaten werden innerhalb eines verwalteten Arbeitsprofils oder einer geschützten Browser-Umgebung verarbeitet, während private Nutzung möglichst getrennt bleibt. Entscheidend ist, welche Daten lokal gespeichert werden dürfen, wie Downloads und Zwischenablage behandelt werden und ob die Lösung auch bei nicht verwalteten Geräten zuverlässig durchgesetzt werden kann. Wie sich Anwendungen per Zero Trust ohne VPN-Komplexität bereitstellen lassen, zeigt der Beitrag Zero Trust Application Access ohne VPN-Komplexität.
Unternehmen sollten zudem transparent festlegen, welche Nutzungsdaten erfasst werden. Browser-Telemetrie kann sehr detaillierte Einblicke in das Verhalten von Beschäftigten ermöglichen. Datenschutz, Mitbestimmung, Zweckbindung und Löschfristen gehören deshalb von Beginn an in das Einführungskonzept. In Deutschland unterliegt die Einführung technischer Einrichtungen, die Verhalten oder Leistung der Beschäftigten überwachen können, der Mitbestimmung des Betriebsrats (§ 87 Abs. 1 Nr. 6 BetrVG). Bei DLP-Systemen ist zudem häufig eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO zu prüfen.
KI-Governance direkt am Datenfluss verankern
Mit der Verbreitung generativer KI steigt das Risiko, dass Mitarbeitende vertrauliche Informationen in nicht freigegebene Dienste übertragen. Browser-Sicherheitslösungen können je nach Produkt und Konfiguration KI-Webseiten erkennen, Eingaben auf sensible Daten prüfen, Uploads blockieren oder bestimmte Aktionen protokollieren. Microsoft dokumentiert beispielsweise Purview-Richtlinien für Interaktionen mit nicht verwalteten KI-Anwendungen in Edge for Business; Google beschreibt DLP-Kontrollen für das Einfügen und Übertragen sensibler Inhalte in Chrome Enterprise Premium. Auch Akamai begründet die Übernahme von LayerX mit der Kontrolle der KI-Nutzung im Browser.
Solche Kontrollen ersetzen keine KI-Governance. Unternehmen benötigen weiterhin klare Regeln für freigegebene Modelle, Datenklassen, Aufbewahrung, Protokollierung und den Umgang mit KI-Ausgaben. Zudem ist zu prüfen, ob die Lösung auch native KI-Clients, Desktop-Anwendungen, API-Aufrufe und mobile Apps erfasst. Eine Browser-Kontrolle allein deckt diese Kanäle nicht ab. Wie Unternehmen Schatten-KI über Identitäten und Governance in den Griff bekommen, beschreibt Schatten-KI: IAM-Governance bändigt unregulierte Konten, praxisnahe Hinweise zu GenAI-Risiken liefert KI-Sicherheit in der Praxis.
Dass KI-Security derzeit das bestimmende Thema der Branche ist, zeigte zuletzt der Rückblick auf die it-sa 2026.
Was Analysten sagen: Zahlen richtig einordnen
Gartner: Secure Enterprise Browser als ergänzende Kontrollschicht
Gartner prognostizierte im April 2025, dass bis 2028 rund 25 Prozent der Unternehmen mindestens eine Secure-Enterprise-Browser-Technologie einsetzen werden, um Lücken bei Remote Access und Endpoint Security zu adressieren. Damals hatten laut Gartner weniger als 10 Prozent der Organisationen einen SEB eingeführt. Gartner betont dabei den Nutzen für SaaS-lastige Umgebungen sowie für den Zugriff von nicht oder nur leicht verwalteten Geräten. Die Prognose beschreibt eine Ergänzung vorhandener Sicherheitswerkzeuge, nicht deren generelle Ablösung.
Im Market Guide for Secure Enterprise Browsers vom 11. Februar 2026 kommt eine weitere Prognose hinzu: Bis 2029 sollen 30 Prozent der Unternehmen SEB-Technologien nutzen, um Browser-Erweiterungen zu prüfen, zu bewerten und zu steuern. Der Guide selbst ist nur eingeschränkt öffentlich; die genannten Zahlen stammen aus der Zusammenfassung auf der Webseite von Palo Alto Networks.
Forrester: 344 Prozent ROI im modellierten Island-Szenario
Eine von Island beauftragte Total-Economic-Impact-Studie von Forrester Consulting (November 2025) beziffert den modellierten Return on Investment über drei Jahre auf 344 Prozent. Die Untersuchung basiert auf Interviews mit vier Kunden und einer daraus abgeleiteten Beispielorganisation mit 5.000 Beschäftigten und 500 Millionen US-Dollar Jahresumsatz. Diese besteht aus 1.000 Büromitarbeitenden, 3.500 Kundenservice-Agenten und 500 externen Kräften und ist damit stark vom Contact-Center-Betrieb geprägt. Der Barwert des Nutzens beträgt 9,7 Millionen US-Dollar, die Kosten liegen bei 2,2 Millionen US-Dollar und der Nettobarwert bei 7,5 Millionen US-Dollar.
Diese Werte sind Ergebnisse des modellierten Szenarios und keine unabhängige Garantie für Einsparungen in beliebigen Unternehmen. Aufschlussreich ist die Zusammensetzung: Gut die Hälfte des Nutzens (5,1 der 9,7 Millionen US-Dollar) entfällt auf Produktivitätsannahmen, und die VDI-Einsparung macht im Modell nur rund 270.000 US-Dollar pro Jahr vor Risikoabschlag aus (500 ersetzte Lizenzen).
Auch Microsoft hat bei Forrester eine Studie beauftragt (Oktober 2025). Sie ist als „New Technology“-Analyse angelegt und weist daher projizierte statt realisierte Werte aus: Für eine Beispielorganisation mit 8.000 Endnutzern liegt der projizierte Barwert des Nutzens über drei Jahre je nach Szenario zwischen 3,8 und 12,8 Millionen US-Dollar. Grundlage sind acht Interviews und eine Umfrage unter 215 Personen. Zusätzliche Lizenzkosten fallen in der Beispielrechnung nicht an, weil die Organisation bereits Microsoft 365 E3 und E5 nutzt.
Beide Studien wurden von den Herstellern beauftragt und modellieren Beispielorganisationen mit unterschiedlichem Zuschnitt. Sie zeigen mögliche Nutzenpotenziale, sind untereinander aber nicht vergleichbar und kein allgemeingültiger Branchenbenchmark. Wer sie für den eigenen Business Case nutzt, sollte Methodik, Beispielorganisation, Annahmen und Betrachtungszeitraum offenlegen.
Marktüberblick: Enterprise-Browser-Anbieter nach technischem Schwerpunkt
Die folgende Übersicht ist eine Orientierung nach öffentlich beschriebenen Produktansätzen (Stand: November 2026). Sie ersetzt keinen Funktions- oder Lizenzvergleich. Produktportfolios und Eigentumsverhältnisse ändern sich schnell; Unternehmen sollten die jeweils aktuelle Dokumentation und den konkreten Leistungsumfang prüfen.
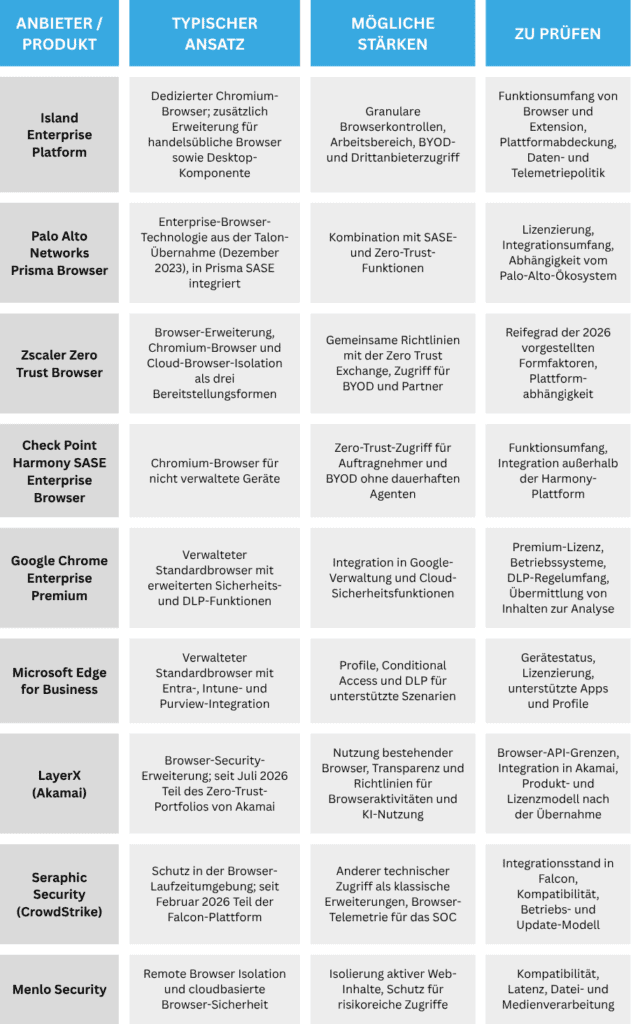
Darüber hinaus bieten weitere SASE-Anbieter wie Cato Networks und Versa Networks Enterprise-Browser-Funktionen innerhalb ihrer Plattformen an. Für Unternehmen, die bereits einen dieser Anbieter nutzen, lohnt sich deshalb zuerst der Blick auf den vorhandenen Leistungsumfang.
Entscheidungshilfe: Welche Enterprise-Browser-Architektur passt zu welchem Bedarf?
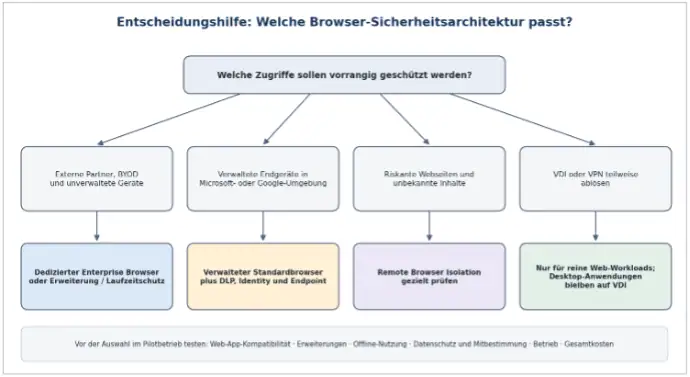
Die Auswahl sollte nicht mit einer Anbieter-Shortlist beginnen, sondern mit den zu schützenden Zugriffsszenarien. Ein Unternehmen mit vielen externen Dienstleistern und BYOD-Zugriffen hat andere Anforderungen als eine Organisation, die vor allem Datenabflüsse aus Microsoft-365- oder Google-Workspace-Anwendungen kontrollieren möchte.
- Dedizierter Enterprise Browser: sinnvoll, wenn tiefe Kontrolle über Web-Sitzungen, externe Zugriffe und Datenbewegungen benötigt wird und ein eigener Browser-Rollout akzeptabel ist.
- Erweiterung oder Laufzeitschutz: interessant, wenn bestehende Browserflotten erhalten bleiben sollen. Die technische Durchsetzung und die jeweiligen Browser-Schnittstellen müssen genau geprüft werden.
- Verwalteter Standardbrowser: naheliegend, wenn das Unternehmen bereits stark in Microsoft- oder Google-Ökosysteme investiert hat und die vorhandenen Lizenz- und Managementfunktionen ausreichen.
- Remote Browser Isolation: besonders prüfenswert für risikoreiche Webseiten, nicht vertrauenswürdige Inhalte und spezielle Nutzergruppen mit erhöhtem Schutzbedarf.
Checkliste für Proof of Concept und TCO
Vor einer Kaufentscheidung sollte ein Pilotbetrieb mit repräsentativen Nutzergruppen, Endgeräten und Web-Anwendungen erfolgen. Neben der Sicherheitswirkung zählen Kompatibilität und Betriebsaufwand.
- Welche Web-Anwendungen, SaaS-Dienste und internen Portale müssen unterstützt werden?
- Welche Betriebssysteme, Browser, mobilen Geräte und privaten Endgeräte sind im Einsatz?
- Werden Copy-and-paste, Downloads, Uploads, Druck, Screenshots und lokale Speicherung granular gesteuert?
- Wie werden private und geschäftliche Profile getrennt, und welche Telemetrie wird erhoben?
- Welche KI-Dienste und Datenklassen lassen sich erkennen und kontrollieren?
- Wie werden Identität, Conditional Access, MDM/UEM, EDR, SIEM und SASE integriert?
- Wie funktionieren Updates, Erweiterungsverwaltung, Offline-Nutzung, Support und Wiederherstellung?
- Welche Daten werden zur Analyse in die Cloud des Anbieters übertragen, wo liegen die Rechenzentren und wie ist die Auftragsverarbeitung geregelt?
- Wie sind Produktname, Roadmap, Lizenzmodell und Support geregelt, falls der Anbieter übernommen wird oder bereits übernommen wurde?
- Welche Lizenz-, Betriebs-, Schulungs- und Migrationskosten entstehen über drei Jahre?
- Welche VDI- oder VPN-Komponenten können tatsächlich entfallen, und welche bleiben erforderlich?
Für den TCO-Vergleich sollten Lizenzkosten, Implementierung, Support, Endgeräte, Netzwerk- und Cloud-Kosten, VDI-Infrastruktur sowie Produktivitätsauswirkungen getrennt erfasst werden. Einsparungen sind nur dort anzusetzen, wo bestehende Komponenten tatsächlich reduziert oder abgeschaltet werden können.
Fazit: Der Browser ergänzt die Sicherheitsarchitektur, ersetzt sie aber nicht
Enterprise Browser schließen eine wichtige Lücke zwischen Identität, Endgerät, Netzwerk und Anwendung. Sie bringen Richtlinien näher an die Stelle, an der Mitarbeitende mit Unternehmensdaten arbeiten. Besonders bei SaaS, BYOD, externen Partnern und generativer KI kann das zusätzliche Transparenz und Kontrolle schaffen.
Die Technologie ist jedoch kein universeller Ersatz für EDR, SASE, VPN, VDI oder Identity Security. Welche Architektur sinnvoll ist, hängt vom Schutzbedarf, der vorhandenen IT-Landschaft und den konkreten Zugriffsszenarien ab. Für viele Unternehmen dürfte deshalb nicht die Frage lauten, welcher Browser künftig alles ersetzt, sondern welche Browser-Kontrollen die bestehende Sicherheitsarchitektur sinnvoll ergänzen.
Die Übernahmen von Talon, Seraphic, SquareX und LayerX zeigen außerdem, dass Browser-Sicherheit zunehmend Teil größerer Plattformen wird. Das erleichtert die Integration in vorhandene Sicherheitswerkzeuge, kann aber die Abhängigkeit von einzelnen Herstellern erhöhen. Ein Pilotbetrieb mit klaren Erfolgskriterien bleibt deshalb der sicherste Weg zur Entscheidung.
Häufige Fragen zu Enterprise Browsern
Ersetzt ein Enterprise Browser EDR oder XDR?
Nein. Enterprise Browser kontrollieren primär Web-Sitzungen, Browser-Aktivitäten und bestimmte Datenbewegungen. EDR- und XDR-Lösungen überwachen dagegen Endgeräte und weitere Sicherheitsdomänen. Beide Ansätze ergänzen sich.
Müssen Mitarbeitende ihren gewohnten Browser aufgeben?
Nicht zwangsläufig. Erweiterungen, Laufzeitschutz und verwaltete Standardbrowser können die gewohnte Browser-Anwendung weiterverwenden. Dedizierte Enterprise Browser erfordern dagegen je nach Einsatzmodell einen zusätzlichen oder alternativen Browser.
Kann ein Enterprise Browser VDI vollständig ersetzen?
Nur in ausgewählten Szenarien. Browserbasierte Anwendungen und externe SaaS-Zugriffe lassen sich häufig ohne vollständigen virtuellen Desktop absichern. Für klassische Desktop-Anwendungen, spezielle Peripherie oder isolierte Arbeitsumgebungen kann VDI weiterhin erforderlich sein.
Welche Rolle spielt der Browser bei der KI-Governance?
Browser-Sicherheitsfunktionen können bestimmte KI-Dienste erkennen und Datenübertragungen kontrollieren. Sie sind aber nur ein Baustein: Native Clients, APIs und andere Datenkanäle benötigen zusätzliche Kontrollen.
Welche Enterprise-Browser-Anbieter wurden zuletzt übernommen?
Palo Alto Networks übernahm Talon Cyber Security im Dezember 2023, Zscaler schloss im Februar 2026 die Übernahme von SquareX ab, CrowdStrike schloss die Übernahme von Seraphic Security im Februar 2026 ab, und Akamai vollzog im Juli 2026 den Kauf von LayerX. Weitere Übernahmen sind möglich, der Markt bleibt in Bewegung. Island ist nach den vorliegenden Meldungen weiterhin eigenständig und sammelte im September 2026 frisches Kapital ein.
Was kostet ein Enterprise Browser?
Das hängt vom Ansatz ab, und Preise sind meist nicht öffentlich. Edge for Business ist ohne Zusatzkosten Teil von Windows, die erweiterten Schutzfunktionen setzen passende Microsoft-365-Lizenzen voraus. Chrome Enterprise Premium wird als kostenpflichtiges Add-on angeboten. Bei dedizierten Browsern und Erweiterungen richten sich die Kosten nach Anbieter, Funktionsumfang und Nutzerzahl. Für den Vergleich zählen Lizenz-, Betriebs-, Schulungs- und Migrationskosten über drei Jahre.