SAP-Systeme bilden das Rückgrat vieler Unternehmen, denn Finanzwesen, Personal, Einkauf und Lieferketten greifen hier ineinander. Ein Sicherheitsvorfall kann umfangreiche operative, regulatorische und reputative Folgen haben.
Ein ganzheitlicher Ansatz auf Basis von Zero Trust sorgt für eine sichere Migration.
Für IT- und Security-Teams stehen zwei Aufgaben auf der Agenda. Einerseits müssen sie auf die Anforderungen einer hybriden Arbeitswelt mit sicherem Remote-Zugriff auf SAP-Anwendungen reagieren. Darüber hinaus endet die Wartung von SAP ECC demnächst und macht die sichere Migration zu S/4HANA und RISE with SAP dringlich.
Um beide Herausforderungen gleichzeitig anzugehen, sollten Unternehmen für die sichere SAP-Modernisierung auf ein Zugriffs- und Datenschutzmodell auf Basis der Zero Trust-Architektur setzen. Mit dem Umstieg auf RISE verschiebt sich die Perimetergrenze. Die Netzwerk-Infrastruktur rund um ERP liegt nicht mehr wie im klassischen On Premises-Betrieb unter direkter Kontrolle des Kunden, sondern wird von SAP in einer Hyperscaler-Umgebung betrieben. Für Security-Teams bedeutet das weniger Sichtbarkeit und Schutzmechanismen, die bislang durch Firewalls, Segmentierung und Traffic-Inspektion im eigenen Verantwortungsbereich lagen.
Relevante Kommunikationsmuster für die Transformation
Für den Zugriff von Usern auf SAP-Anwendungen wie S/4HANA, Fiori, SuccessFactors, Ariba, Concur oder BTP-Erweiterungen muss der Zugang konsequent an verifizierter Identität und den Gerätestatus ausgerichtet werden, die durch einen Zero Trust-Ansatz geboten werden. Darüber hinaus gilt es, die Anbindung von Drittsystemen an das ERP wie MES-, Logistik-, EDI-, Banking-, CRM- oder OT-/IoT-Systeme zu berücksichtigen. Diese Integrationen werden in Migrationsprojekten oft unterschätzt. Was im eigenen Rechenzentrum als vertrauenswürdig galt, ist in einer SAP-betriebenen Architektur nicht automatisch tragfähig. Drittens muss die ausgehende Kommunikation von ERP zu SAP-eigenen SaaSDiensten beachtet werden. Diese Datenströme folgen einem anderen Betriebsmodell, müssen aber dennoch in die Sicherheitsarchitektur einbezogen werden.
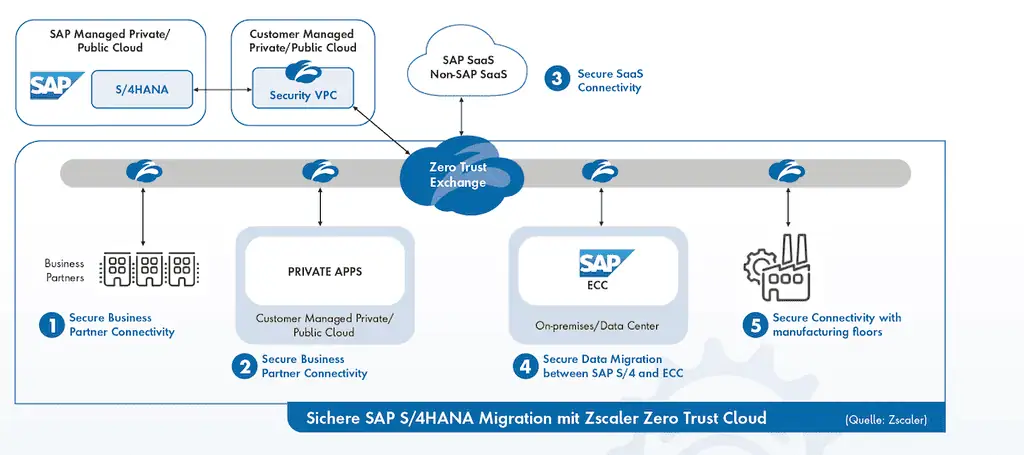
Kritisch wird es dort, wo diese Kommunikationsmuster zusammenlaufen. Viele Industrie- und OT-nahe Systeme sind schwächer abgesichert, langsamer gepatcht und nicht für moderne Authentisierung ausgelegt. Wird ihre Verbindung zu S/4HANA allein über Netzlage oder langlebige Zugangsdaten legitimiert, kann aus einem kompromittierten System ein Einstiegspunkt in den ERP-Kern werden. Wird von dort ausgehenden Verbindungen zu SAP-SaaS-Angeboten zusätzlich implizit vertraut, entsteht ein realer Pfad für laterale Bewegung von Angreifern bis hin zu HR-, Einkaufs- oder Finanzdaten.
Hinzu kommt der regulatorische Druck durch NIS2, DORA und den EU AI Act, die parallel zur SAP-Transformation abgedeckt werden müssen und belastbare Sicherheitskontrollen und nachvollziehbare Auditierbarkeit über die gesamte IT-Lieferkette fordern sowie mit neuen Governance-Pflichten für KI-Funktionen einhergehen.
Für Unternehmen darf SAP kein Sonderfall außerhalb des etablierten Sicherheitsmodells sein. Gefragt ist eine Architektur, die SAP in dasselbe unternehmensweite Zero Trust- und Governance-Framework wie andere geschäftskritische Plattformen einbindet – inklusive Zugriffskontrolle, Segmentierung, Bedrohungsabwehr, Datenkontrolle und Compliance-Monitoring. Mit der Zero Trust Exchange-Plattform gelingt eine sichere SAP-Migration auf Basis einer ganzheitlichen Sicherheitsstrategie.