Über gefälschte GitHub-Projekte und signierte Dateien von OpenAI und Anthropic gelangt ein Loader auf Windows-Rechner. Er findet seine Server über Telegram.
Echte Date
Malware Yoba tarnt sich als ChatGPT- und Claude-App
Check Point Research hat eine Malware-Kampagne aufgedeckt, die das Interesse an KI-Werkzeugen ausnutzt. Unter dem Namen Yoba verbreiten Angreifer Schadsoftware über gefälschte GitHub-Projekte, die angebliche Desktop-Anwendungen von ChatGPT und Claude bewerben. Um die Downloads glaubwürdig wirken zu lassen, nutzen sie echte, digital signierte Programmdateien von OpenAI und Anthropic. Die KI-Plattformen selbst wurden laut Check Point nicht kompromittiert.
Weit oben in der Google-Suche
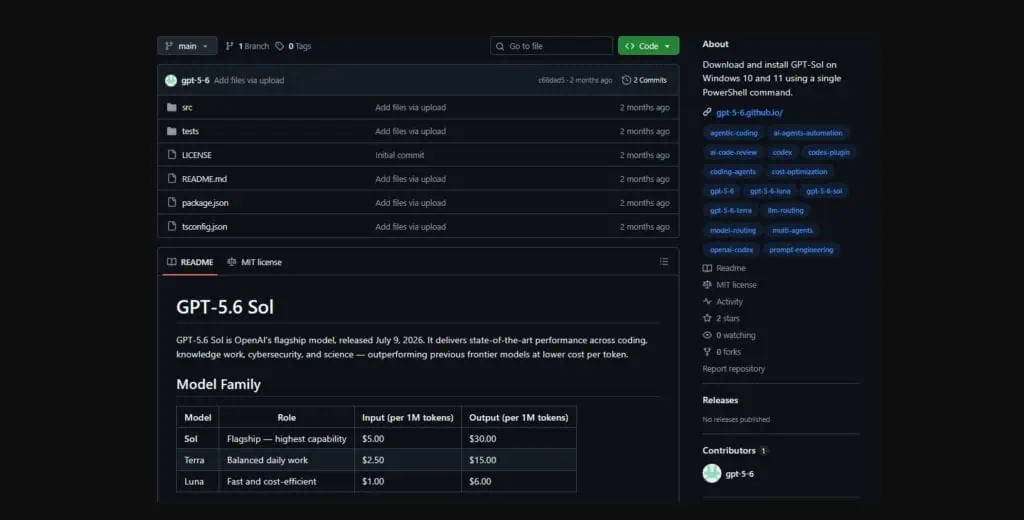
Die Angreifer erstellten Websites auf GitHub Pages und GitHub-Repositories, die angebliche Desktop-Versionen neuer KI-Modelle wie „GPT-5.6 Sol”, „GPT-6 Astra” oder „Claude Opus” anboten. Die Download-Links führten zu ZIP-Dateien, die als GitHub-Releases bereitgestellt wurden. Die Projekte erschienen in der Google-Suche weit oben. Check Point wertet die Kampagne deshalb als SEO-Poisoning, bei dem Schadsoftware gezielt dort platziert wird, wo Nutzer nach neuer Software suchen.
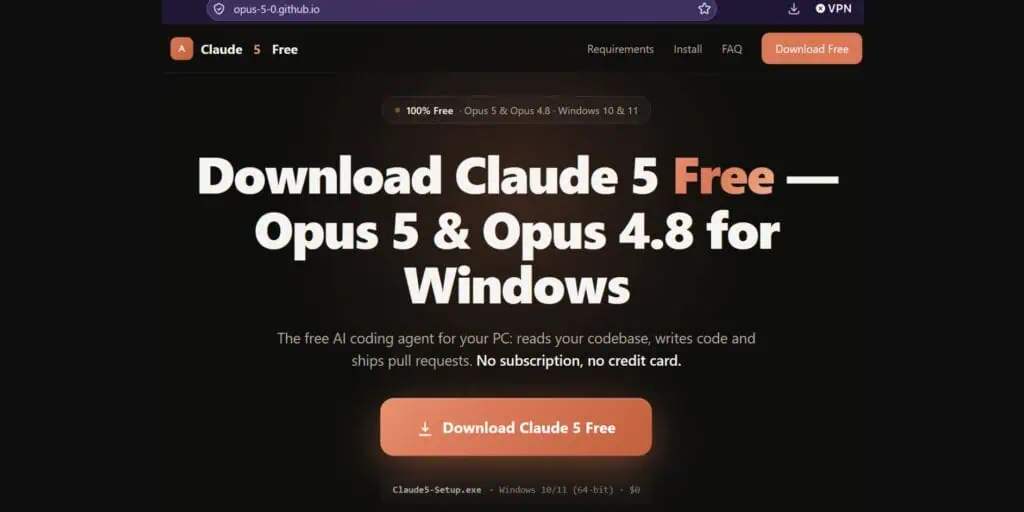
Echte Datei, manipulierte Bibliothek
Die Pakete kombinieren Schadcode mit echter Software. Die ChatGPT-Varianten enthalten eine legitime, signierte Setup.exe von OpenAI, das Claude-Paket eine signierte Programmdatei von Claude. Beim Start laden diese per DLL-Sideloading eine manipulierte Bibliothek aus demselben Ordner, den sogenannten YobaDropper. Nach mehreren Prüfungen, die eine automatisierte Analyse erschweren sollen, installiert er den YobaLoader und legt eine geplante Aufgabe an, damit die Schadsoftware nach jedem Systemstart über ein legitimes Windows-Programm erneut geladen wird. Ähnliche Muster mit signierten Programmen von Canon, Stardock und Siemens hatten Sicherheitsforscher zuletzt bei ClickFix-Kampagnen beschrieben.
Domain aus dem Telegram-Profilbild
Für die Kommunikation kombiniert Yoba mehrere legitime Internetdienste. Der YobaLoader ruft zunächst das Profilbild eines Telegram-Kanals ab und erzeugt aus dessen Daten eine Domain. Tauschen die Angreifer das Bild aus, ändert sich die Domain. Über den DNS-over-HTTPS-Dienst von Google fragt die Schadsoftware anschließend einen DNS-Eintrag dieser Domain ab und lädt die verschlüsselte Nutzlast von Hosting-Diensten wie Catbox herunter. Das Sperren einzelner Domains läuft dadurch ins Leere.
In der untersuchten Kampagne installierte Yoba zuletzt den Krypto-Miner XMRig, der über Tor kommunizierte und pausierte, sobald das Opfer den Rechner nutzte. Der Loader kann aber beliebige Windows-Programme und PowerShell-Skripte nachladen. Check Point rät daher, eine Infektion als umfassende Kompromittierung zu behandeln.
„Der KI-Boom eröffnet Cyberkriminellen eine neue Möglichkeit: Sie können das Vertrauen in KI missbrauchen, ohne die KI selbst anzugreifen.”
Eli Smadja, Head of Research bei Check Point Research
KI-Software sollte nur über offizielle Kanäle der Hersteller bezogen werden, nicht über Suchergebnisse, GitHub-Seiten oder Links von Dritten.
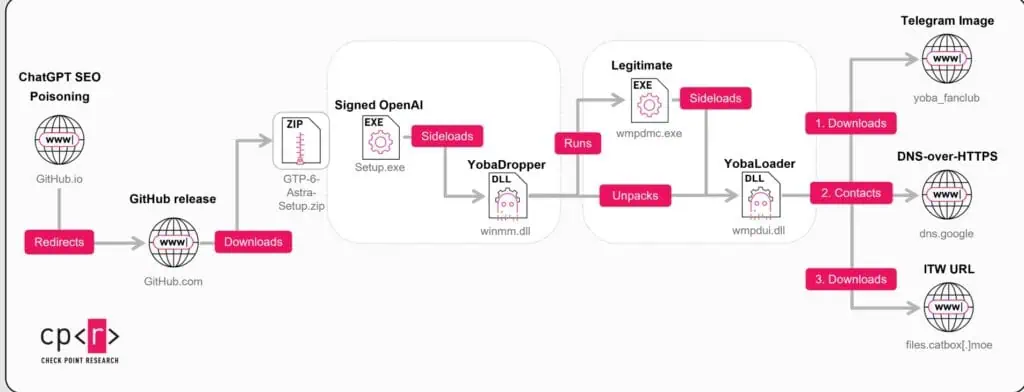
(red/Check Point Research)