Zscaler ThreatLabz hat mit SloppyRAT eine neue Schadsoftware entdeckt, die trotz Programmierfehlern laterale Bewegungen für Ransomware vorbereitet.
Neue Malware entdeckt
SloppyRAT bereitet Ransomware-Angriffe vor
Die Sicherheitsforscher von Zscaler ThreatLabz haben im Juni 2026 eine neue Malware-Familie namens SloppyRAT identifiziert, die vermutlich von einem mit Ransomware in Verbindung stehenden Angreifer eingesetzt wird. Die Schadsoftware bereitet laterale Bewegungen innerhalb kompromittierter Netzwerke vor und wird über eine mehrstufige ClickFix-Infektionskette verbreitet.
Infektion über gefälschten Support-Trick
Beim Erstzugriff nutzten die Angreifer nach Beobachtung von ThreatLabz das Windows-Kommandozeilenprogramm finger.exe, um ein Batch-Skript von der Domain finger.linked4x.com herunterzuladen und auszuführen. Wie bei ClickFix-Angriffen üblich, wird das Opfer dabei durch eine gefälschte Verifizierungsaufforderung dazu gebracht, einen vorbereiteten Befehl selbst in ein Windows-Eingabefenster einzufügen und auszuführen. Da das Finger-Protokoll in den meisten Unternehmensumgebungen nicht benötigt wird, empfiehlt Zscaler, ausgehenden Datenverkehr über den zugehörigen Port 79 sowie die Ausführung von finger.exe grundsätzlich zu blockieren.
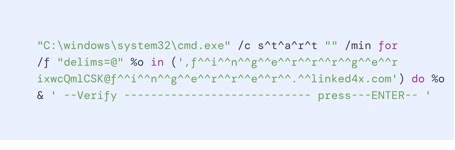
Mehrstufige Infektionskette bis zum eigentlichen Schädling
Das heruntergeladene Batch-Skript kopiert das systemeigene Werkzeug curl.exe unter einem unauffälligen Dateinamen in das AppData-Verzeichnis und nutzt es, um die Python-Umgebung IronPython von GitHub nachzuladen. Über diese wird anschließend Base64-kodierter, komprimierter Python-Code ausgeführt, der weitere Stufen herunterlädt und letztlich die Schadsoftware CastleLoader sowie CastleRAT von der Domain skipraid.com installiert. Parallel dazu laden die Angreifer einen zusätzlichen, eigenständigen Python-Interpreter nach, über den ein weiteres Skript namens config.py ausgeführt wird. Dieses lädt schließlich die eigentliche SloppyRAT-DLL von einem Microsoft-Azure-Speicherkonto nach und lädt sie direkt in den Arbeitsspeicher.
Verschleierungstechniken gegen Analyse und Erkennung
SloppyRAT nutzt mehrere Methoden, um Analyse und Erkennung zu erschweren. Neben den bereits beschriebenen drei Verschlüsselungsverfahren für Zeichenketten verschlüsselt die Schadsoftware auch insgesamt 13 zentrale Programmfunktionen, die erst zur Laufzeit im Arbeitsspeicher entschlüsselt werden. Zusätzlich enthält der Code umfangreichen, funktionslosen Füllcode, der ausschließlich dazu dient, statische Analysen und signaturbasierte Virenerkennung zu erschweren. Für Systemaufrufe nutzt SloppyRAT zudem eine als „Hell’s Gate“ bekannte Technik, bei der Windows-Funktionen anhand ihres Hashwerts direkt über sogenannte Syscalls aufgerufen werden, um Sicherheitsprodukte zu umgehen, die reguläre Windows-API-Aufrufe überwachen.
Kommunikation über verschlüsselte Kanäle und Blockchain
Die Kommunikation mit der Kommando-und-Kontroll-Infrastruktur erfolgt über HTTPS mit JSON-formatierten Nachrichten, abgesichert durch sogenanntes Certificate Pinning, bei dem die Schadsoftware das Serverzertifikat mit einem fest hinterlegten Prüfwert abgleicht und die Verbindung bei Abweichung trennt. Für zusätzliche Widerstandsfähigkeit gegen Abschaltungen kann SloppyRAT die Adresse seines Kontrollservers alternativ über das Polygon-Blockchain-Netzwerk auflösen, eine Technik, die als „EtherHiding“ bekannt ist.
Diese Funktion befindet sich laut ThreatLabz jedoch möglicherweise noch in der Entwicklung, da bislang keine Beispieldatei mit einer echten Smart-Contract-Adresse gefunden wurde. Zusätzlich unterstützt die Schadsoftware eine umgekehrte SOCKS-Proxy-Funktion, mit der Angreifer einen infizierten Rechner nutzen können, um weitere Systeme im internen Unternehmensnetzwerk anzugreifen.
Ransomware-Angriff vorbereiten: Fast 50 eingebaute Befehle
Ein zentrales Merkmal von SloppyRAT ist eine umfangreiche Sammlung von 47 fest eingebauten, PowerShell-ähnlich benannten Befehlen, die jedoch direkt in C++ implementiert sind und unmittelbar mit Windows-Programmierschnittstellen interagieren, etwa zum Auflisten laufender Prozesse, Auslesen von Registry-Werten, Herunterladen von Dateien oder Abfragen des Microsoft-Defender-Status. Ist ein empfangener Befehl nicht in dieser Liste enthalten, lädt die Schadsoftware alternativ die .NET-Laufzeitumgebung direkt in den eigenen Prozess, um beliebige PowerShell-Befehle auszuführen, wobei die Ergebnisse getarnt als vermeintliche Bilddatei mit PNG-Endung zwischengespeichert werden.
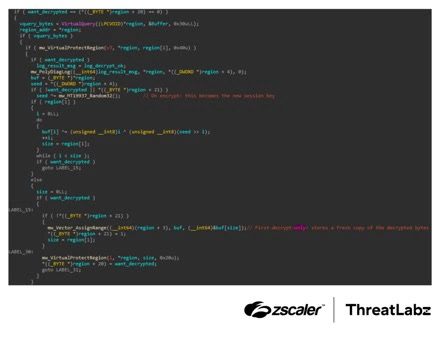
Fehlgeschlagene Persistenzmechanismen
Auffällig ist, dass beide von SloppyRAT vorgesehenen Mechanismen zur dauerhaften Verankerung auf einem System, ein Eintrag im Autostart-Registrierungsschlüssel sowie eine Technik namens COM-Hijacking, in der von ThreatLabz analysierten Version fehlerhaft implementiert sind und in der Praxis nicht funktionieren. Dies bestätigt den Eindruck der Forscher, dass sich die Schadsoftware trotz ihres großen Funktionsumfangs noch in einer frühen, fehleranfälligen Entwicklungsphase befindet.
Trotz der zahlreichen Programmierfehler reichen die Funktionen von SloppyRAT nach Einschätzung von Zscaler aus, um Informationsbeschaffung, Aufklärung und laterale Bewegung im Rahmen von Ransomware-Angriffen wirksam zu unterstützen. Zscaler rät Unternehmen daher, geeignete Sicherheitslösungen einzusetzen, mit denen sich ClickFix-artige Angriffe und die dabei nachgeladenen Schadprogramme frühzeitig erkennen und verhindern lassen. Der Sicherheitsanbieter erklärte zudem, seine eigene Zero-Trust-Exchange-Plattform erkenne Indikatoren für SloppyRAT bereits auf mehreren Ebenen, einschließlich der Cloud-Sandbox-Analyse.
(red/Zscaler)