Check Point hat zwei kritische Schwachstellen im verbreiteten LLM-Gateway gefunden. Angreifer könnten Gateways übernehmen und API-Schlüssel abgreifen.
API-Schlüssel abgreifen
LiteLLM: Kritische Lücken gefährden KI-Gateways
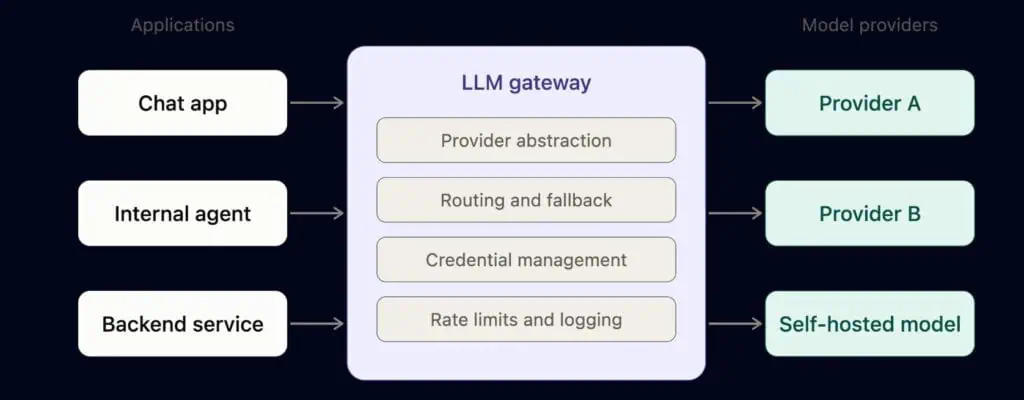
Das AI Security Research Team von Check Point hat zwei kritische Sicherheitslücken in LiteLLM gefunden. Das Open-Source-Projekt dient vielen Unternehmen als Gateway, über das ihre Anwendungen Anfragen an KI-Anbieter wie OpenAI, Anthropic und Google senden. Es verwaltet Prompts, Antworten, Berechtigungen, die Überwachung der Nutzung und die API-Schlüssel der Anbieter. LiteLLM wird nach Angaben von Check Point monatlich mehr als 97 Millionen Mal heruntergeladen und hat auf GitHub 59.000 Sterne. Check Point meldete die Lücken im Rahmen einer koordinierten Offenlegung, die im Oktober 2025 begann. Behoben sind sie ab Version 1.83.9.
Vom Lesezugriff zum Administrator
Die Lücke CVE-2026-35029 betrifft die Zugriffskontrolle. Nutzer mit minimalen Berechtigungen, auch mit reinem Lesezugriff, konnten darüber auf Administratorfunktionen zugreifen. Die Forscher zeigten, wie sich damit Dateien auf dem Server auslesen, Zugangsdaten von Administratoren überschreiben und Code aus externen Quellen ausführen ließen.
Die zweite Lücke, CVE-2026-59823, ist eine Server-Side Request Forgery (SSRF). Angreifer konnten Anfragen des Gateways auf eigene Server umleiten und dabei die API-Schlüssel der angebundenen KI-Anbieter abgreifen, ohne den Anbieter selbst anzugreifen. Hinweise auf eine Ausnutzung in freier Wildbahn nennt Check Point nicht.
„Unternehmen setzen zunehmend auf Gateways wie LiteLLM, um Anwendungen, Nutzer und KI-Dienste miteinander zu verbinden, werden diese Plattformen zu attraktiven Zielen, da sie im Zentrum des Vertrauens stehen.”
Mateo Rojas-Carulla, Head of Research AI Agent Security bei Check Point
Auch eingebettete Installationen betroffen
Da LiteLLM in zahlreiche andere KI-Plattformen eingebaut ist, wissen viele Unternehmen laut Check Point möglicherweise nicht, dass die Software Teil ihrer Infrastruktur ist. Bei den Lücken handelt es sich nicht um KI-spezifische Schwachstellen, sondern um bekannte Fehlerklassen, die in einem zentralen KI-Gateway jedoch weitreichende Folgen haben können.
Empfohlene Schritte
Check Point empfiehlt, auf LiteLLM 1.83.9 oder neuer zu aktualisieren und den Zugang zu den Gateways zu beschränken. Benutzerkonten sollten überprüft und nicht mehr benötigte Konten entfernt werden. Gibt es Hinweise darauf, dass vor dem Update Unbefugte auf das Gateway zugegriffen haben, sollten die dort gespeicherten API-Schlüssel der KI-Anbieter ersetzt werden. Zudem sollten Teams praktisch testen, ob Nutzer mit eingeschränkten Rollen tatsächlich nur eingeschränkte Rechte haben, und LLM-Gateways in Penetrationstests und Schwachstellenanalysen einbeziehen.
(red/ Check Point)