Die Ransomware-Gruppe Everest will Daten von 2.862 Beschäftigten, Schulungsunterlagen für Piloten und Boeing-Quellcode erbeutet haben. Belege gibt es noch nicht.
Ransomware
Mutmaßlicher Angriff auf Fluggesellschaft FlyDubai
Bildquelle: Markus Mainka/Shutterstock.com
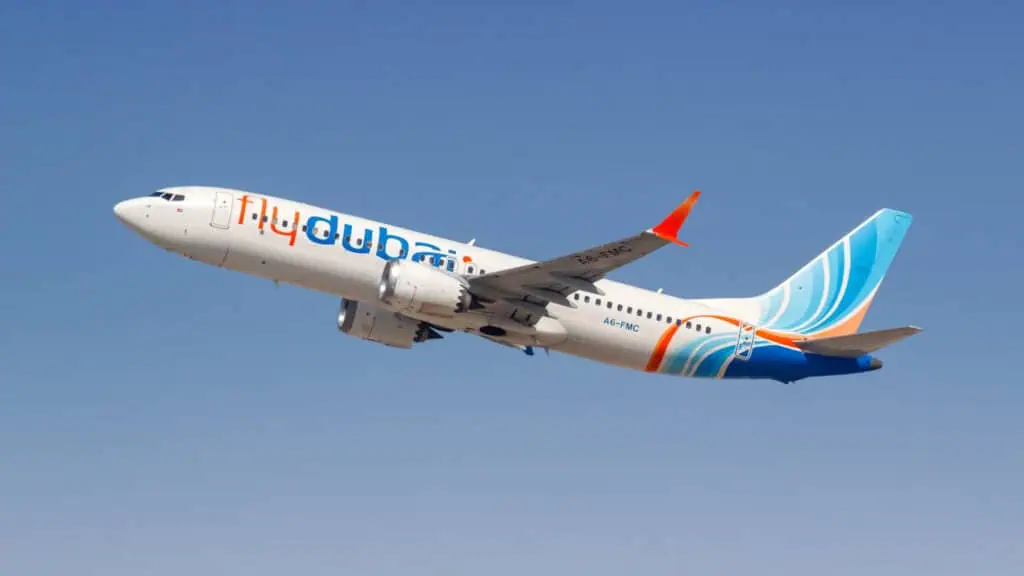
Die Ransomware-Gruppe Everest hat die Fluggesellschaft FlyDubai aus den Vereinigten Arabischen Emiraten auf ihrer Leak-Seite im Darknet aufgeführt. Nach eigenen Angaben hat sie rund 4,36 GB Daten erbeutet. Datenproben hat die Gruppe bisher nicht veröffentlicht, sondern lediglich eine ausführliche Liste der angeblich gestohlenen Inhalte. Für Verhandlungen setzte sie eine Frist von sechs Tagen. FlyDubai hat sich zu den Angaben bislang nicht geäußert.
Daten von Piloten und Kabinenpersonal
Laut Everest umfasst der Datensatz 17.053 Einträge zu 2.862 Beschäftigten aus den Jahren 2009 bis 2020. Betroffen seien Piloten, Kabinenpersonal, Ausbildungsleiter, Fluglotsen der Airline (Dispatcher) und Bodenpersonal. Enthalten sein sollen Namen, Personalnummern, Funktionen, Beginn und Ende der Beschäftigung sowie Abschlussdaten von Schulungen und Qualifikationsprüfungen.
„Mit solchen Informationen könnten Angreifer versuchen, Beschäftigte von FlyDubai per Phishing anzugreifen, was zu einem Datenleck führen kann, das auch andere Daten betrifft, darunter Kundendaten.“
Cybernews
Schulungsunterlagen und Boeing-Software
Zudem will Everest umfangreiche Schulungsunterlagen erbeutet haben, darunter einen vollständigen interaktiven Kurs für die Boeing 737NG sowie Präsentationen zu Themen wie Langstreckenflügen über Wasser (ETOPS), Enteisung, Landungen bei Nebel und Leistungsberechnungen. Hinzu kommen angeblich betriebliche Anweisungen, etwa zu Landungen auf vereisten Pisten und zur Einstellung von Höhenmessern.
Nach Angaben der Gruppe enthält der Datensatz auch ein vollständiges Installationspaket des Boeing Performance Engineers Tool (PET 3.2). Die Software berechnet unter anderem Startgewichte, Landestrecken und Szenarien mit Triebwerksausfall. Dazu sollen 2.827 Java-Quellcodedateien gehören, von denen gut 2.000 als vertrauliches Eigentum von Boeing gekennzeichnet sind. Außerdem will Everest ein vertrauliches Triebwerkshandbuch von CFM mit 190 Seiten und einen ETOPS-Leitfaden von Airbus erbeutet haben. Boeing hat sich dazu nicht geäußert.
Gruppe seit 2020 aktiv
Everest ist seit mindestens 2020 aktiv und wird Russland zugeordnet. Die Gruppe arbeitet nach dem Modell Ransomware-as-a-Service und verkauft zudem Netzwerkzugänge an andere Kriminelle. 2025 beanspruchte sie einen Angriff auf den Coca-Cola-Abfüller im Nahen Osten und veröffentlichte später dessen Daten. Zudem reklamierte sie einen Angriff auf Collins Aerospace, dessen Check-in-Software 2025 an mehreren europäischen Flughäfen ausgefallen war. In diesem Jahr nannte Everest die US-Banken Frost Bank und Citizens Bank als Opfer.
(red)