Das japanische Unternehmen Ikotas hat auf der Pwn2Own Ireland Code auf einem Galaxy S26 ausgeführt. Auch das Pixel 10 soll betroffen sein.
Auch Pixel 10 im Visier
Samsung Galaxy S26 per E-Mail gehackt
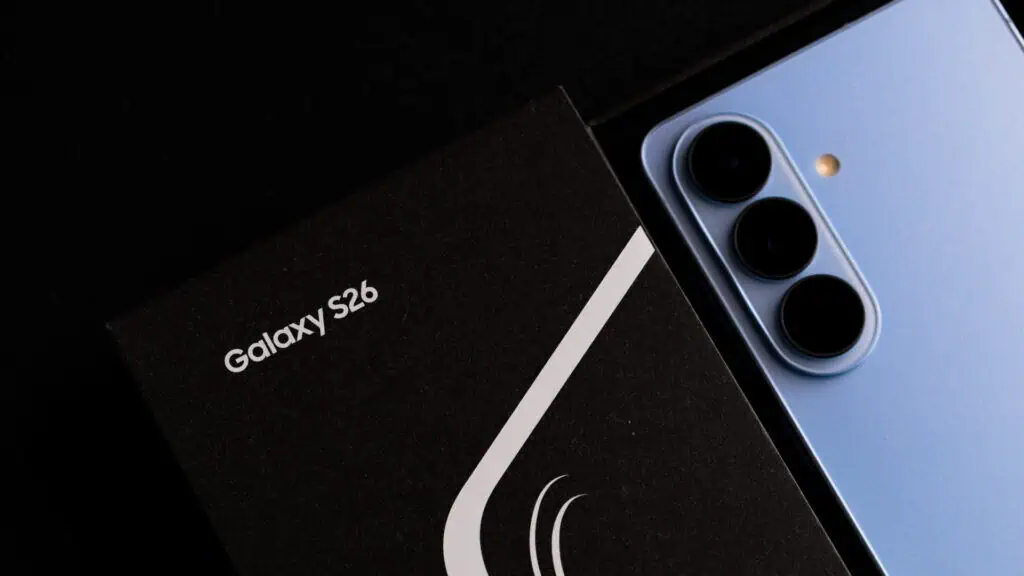
Bildquelle: Ruslan Lytvyn/Shutterstock.com
Sicherheitsforscher des japanischen Unternehmens Ikotas Labs haben auf dem Hacking-Wettbewerb Pwn2Own Ireland 2026 ein Samsung Galaxy S26 aus der Ferne übernommen. Nach eigenen Angaben genügte dafür eine einzige E-Mail an das Gerät. Ausgerichtet wird der Wettbewerb von der Zero Day Initiative (ZDI) des Sicherheitsunternehmens Trend Micro.
Für den Angriff verkettete Ikotas vier Schwachstellen, von denen Samsung eine bereits bekannt war. Dafür erhielt das Unternehmen eine Prämie von 11.000 US-Dollar. Insgesamt gelangen auf dem Wettbewerb drei erfolgreiche Angriffe auf das Galaxy S26 mit fünf offenbar neuen Schwachstellen. Nguyen Thanh Dat von Viettel Cyber Security nutzte vier Fehler, von denen Samsung drei bereits kannte. Interrupt Labs setzte eine Kette aus vier Fehlern ein, darunter drei, die bereits von anderen gefunden worden waren, und eine Zero-Day-Lücke.
Auch Pixel 10 im Visier
Bereits am 1. Oktober hatte Ikotas-CEO Satoki Tsuji angekündigt, die Lücke betreffe auch Googles Smartphones.
„Es ist ein Zero-Day, der Remote Code Execution auf den neuesten Versionen von Google Pixel 10 (funktioniert wahrscheinlich auch auf dem 11) und Samsung Galaxy S26 ermöglicht, indem man nur eine E-Mail sendet.“
Satoki Tsuji, Ikotas-CEO
Zudem gebe es eine Kette zur anschließenden Rechteausweitung auf dem Gerät. Er habe für jedes Gerät mehrere Methoden zur Codeausführung aus der Ferne gefunden und wolle alle den Herstellern melden. Laut Zeitplan der ZDI will Ikotas am 8. Oktober einen Angriff auf das Pixel 10 versuchen.
In einem weiteren Beitrag verwies Ikotas auf die wachsende Nachfrage nach Techniken zur Fernanalyse von Smartphones in strafrechtlichen Ermittlungen. Man wolle zeigen, dass ein japanisches Unternehmen technisch dazu in der Lage sei.
Noch keine technischen Details
Die ZDI hat zu den neu gezeigten Schwachstellen bislang weder CVE-Kennungen noch betroffene Komponenten oder technische Details veröffentlicht. Wie schwer die Lücken eingestuft werden, ist daher noch nicht bekannt. Samsung und Google haben sich bislang nicht geäußert.
(red)