

Vor den Prime Deal Days am 6. und 7. Oktober registrieren Betrüger mehr Amazon-Domains. Darunter ist eine Imitation des deutschen Amazon-Shops.
Geschenkkarten
Prime Deal Days: Gefälschte Amazon-Shops im Umlauf
Bildquelle: dennizn / Shutterstock.com
Vor den Amazon Prime Deal Days am 6. und 7. Oktober 2026 hat Check Point Research (CPR) zahlreiche betrügerische Domains und Phishing-Kampagnen entdeckt. Die Zahl neu registrierter Domains mit den Begriffen „Amazon“ und „Prime Day“ stieg laut CPR von 905 im Juli auf 1.284 im September, ein Plus von 42 Prozent. Gegenüber September 2025 mit 937 Domains entspricht das einem Anstieg um 37 Prozent. 6,5 Prozent der im September neu registrierten Domains, also etwa jede sechzehnte, stufte Check Point als bösartig oder verdächtig ein.
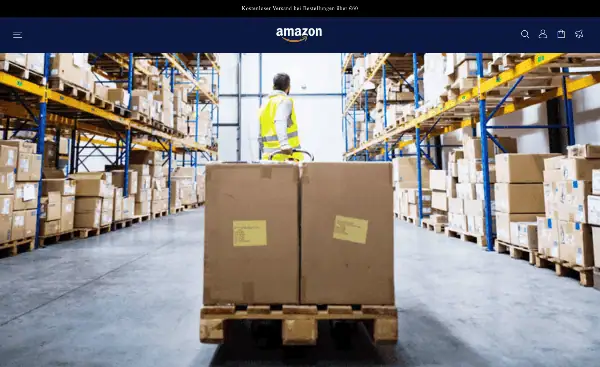
Prime Deal Days: Imitation des deutschen Amazon-Shops
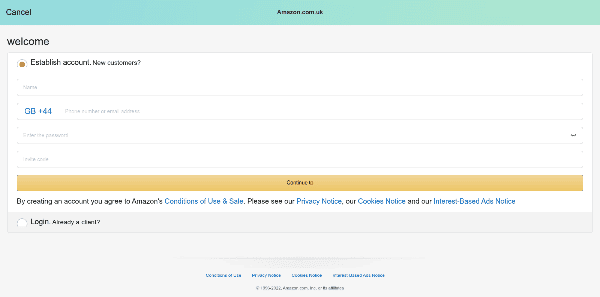
Unter den als bösartig eingestuften Domains ist mit amznsaleboxde[.]com auch eine deutschsprachige. Sie bildet die deutsche Amazon-Startseite nach. Weitere Beispiele sind amazonprime-support[.]com, primevideoamazon[.]com und prime-amazonfr[.]com. Gefälschte Shopseiten fanden die Forscher auch für Großbritannien, Japan und Vietnam. Ziel ist der Diebstahl von Amazon-Zugangsdaten, Zahlungsinformationen und persönlichen Daten.
CPR identifizierte zudem zwei koordinierte Kampagnen. Ein Netzwerk aus elf miteinander verbundenen Domains, von denen zehn als bösartig eingestuft wurden, ahmt vermutlich Onlineshops und Bezahlvorgänge nach. Eine zweite Gruppe aus fünf ähnlich aufgebauten Domains richtet sich an Käufer in verschiedenen Ländern, darunter die Kopie des deutschen Shops und eine Seite, die auf Amazons Lieferpartnerprogramm in Indien zielt.
Geschenkkarten und gesperrte Konten
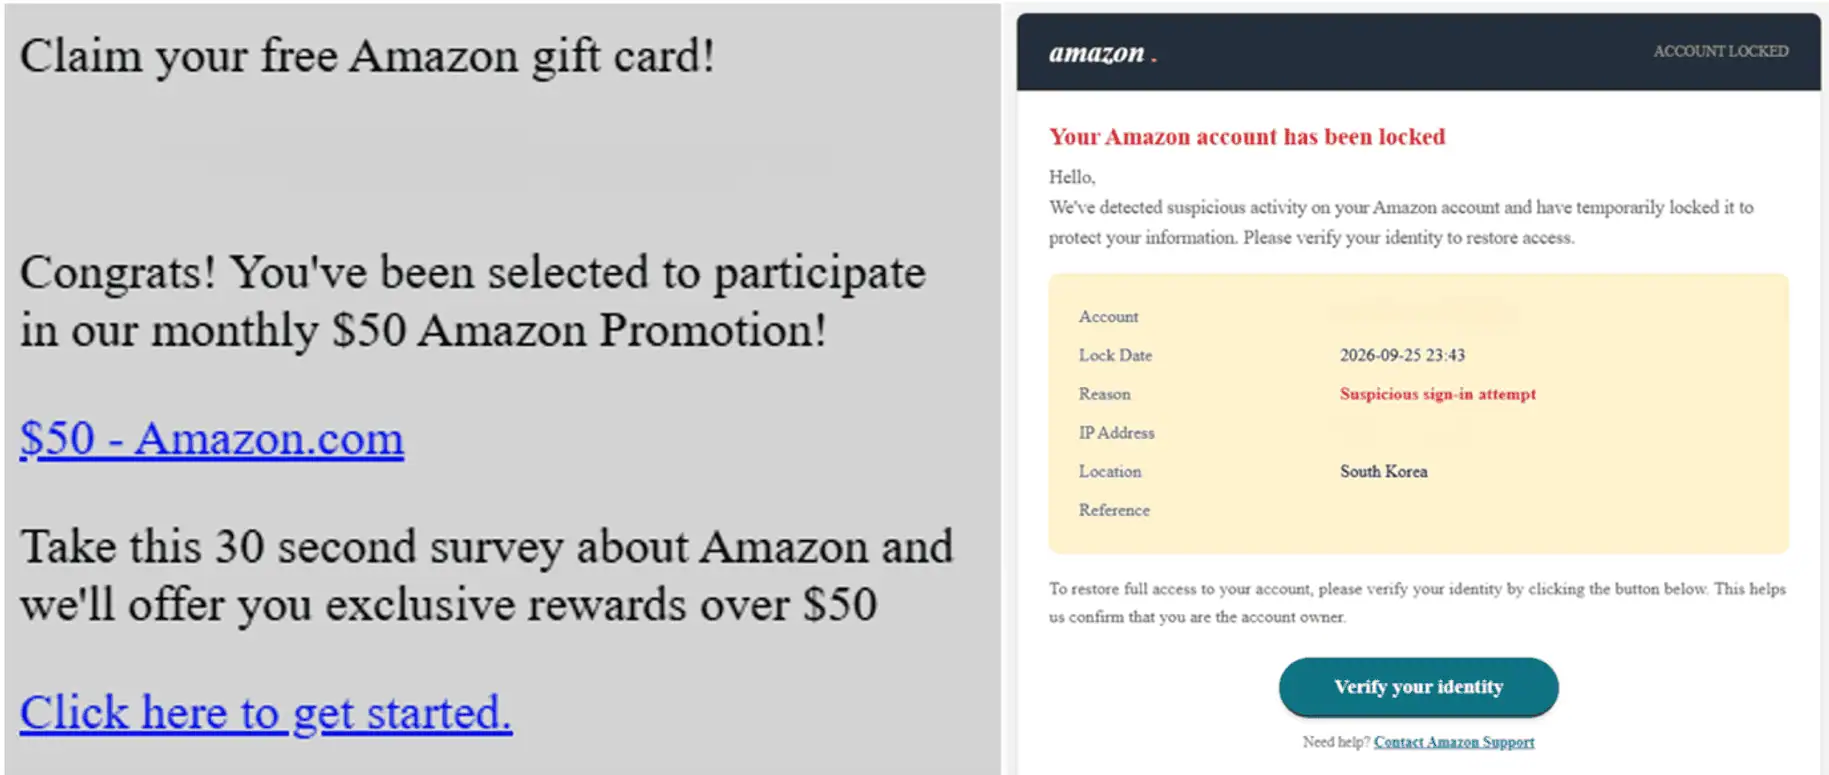
Im September beobachtete CPR außerdem Phishing-Mails, die sich als Amazon ausgaben. Sie versprachen kostenlose Geschenkkarten oder warnten vor einer angeblichen Kontosperrung. Andere Kampagnen tarnen Schadsoftware als Rechnung, Lieferbenachrichtigung oder Rückerstattung. Da Angreifer generative KI nutzen, fehlen laut CPR häufig klassische Warnzeichen wie Rechtschreibfehler.
Mehr Angriffe auf Finanzdienstleister und Handel
Finanzdienstleister verzeichneten im September durchschnittlich 2.650 Angriffe pro Woche und Organisation, 14 Prozent mehr als im August und 66 Prozent mehr als im Vorjahresmonat. Branchenübergreifend lag der Anstieg im Jahresvergleich bei 48 Prozent. Unternehmen aus dem Bereich Konsumgüter und Dienstleistungen, zu dem CPR Händler, Marktplätze und Elektronikverkäufer zählt, kamen auf 2.578 Angriffe pro Woche, 22 Prozent mehr als im Vormonat und 52 Prozent mehr als im Vorjahr.
CPR rät Verbrauchern, Amazon nur direkt über die offizielle Website oder App aufzurufen, keine Links in unaufgeforderten E-Mails, SMS oder Anzeigen anzuklicken und vor der Eingabe von Zugangs- oder Zahlungsdaten die URL zu prüfen. Zudem empfiehlt CPR, die Multi-Faktor-Authentifizierung zu aktivieren und nach Einkäufen die Kontobewegungen zu kontrollieren.
(red/ Check Point Research)


