Ransomware gewinnt global immer stärker an Bedeutung. Analysen von Chainalysis belegen, dass die erpresserischen Software-Angriffe neben finanziellen auch zunehmend geopolitische Dimensionen aufweisen.
Die Höhe von Ransomware-Zahlungen ist seit 2019 weltweit dramatisch angestiegen und lag 2021 bei mindestens 602 Millionen US-Dollar. Diese bislang nachgewiesenen finanziellen Schäden für das abgelaufene Jahr liegen unserer Einschätzung nach erheblich unter der tatsächlichen Summe. Wir gehen davon aus, dass es, wie auch in den vergangenen Jahren, eine hohe Dunkelziffer gibt, deren Dimension sich erst später zeigen wird. Aber auch die verifizierten Zahlen offenbaren interessante Trends und langfristige Tendenzen.
Starke Zunahme der Angriffe
Die durchschnittliche Höhe von Ransomware-Zahlungen lag 2021 bei über 118.000 US-Dollar, gegenüber 88.000 US-Dollar im Jahr 2020 und 25.000 US-Dollar im Jahr 2019. Ein Grund für diesen erheblichen Anstieg der Lösegeldbeträge ist die Fokussierung der Ransomware-Angreifer auf große Unternehmen. Diese Strategie wird zum Teil dadurch ermöglicht, dass Angreifer mittlerweile verstärkt Tools von Drittanbietern nutzen, um ihre Attacken effektiver zu gestalten.
Chainalysis hat außerdem festgestellt, dass 2021 mindestens 140 Ransomware-Gruppen (sog. Strains) Zahlungen von Opfern erhielten. 2020 waren es noch 119 und 2019 lediglich 79. Eine interessante Erkenntnis ist, dass die meisten dieser Gruppen in Wellen auftreten und meist nur eine kurze Zeit aktiv sind.

Gemessen am Umsatz war letztes Jahr Conti mit mindestens 180 Millionen erpressten US-Dollar der größte Angreifer. Es wird vermutet, dass Conti in Russland ansässig ist und nach dem Ransomware-as-a-Service (RaaS)-Modell arbeitet. Das bedeutet, dass die Betreiber von Conti ihren Partnern gegen eine Gebühr erlauben, Angriffe mit ihrem Ransomware-Programm zu starten. Conti war der einzige Strain, der 2021 durchgängig aktiv war und dessen Anteil an den gesamten Ransomware-Umsätzen im Laufe des Jahres zunahm. Insgesamt fällt Contis Durchhaltevermögen jedoch zunehmend aus der Norm.

Ransomware-Strains werden recycelt
Vor zwei Jahren blieb die durchschnittliche Ransomware-Gruppe genau ein Jahr lang aktiv, 2021 lag dieser Wert im Schnitt bei nur noch zwei Monaten. Ransomware-Strains wurden häufig von ihren Betreibern öffentlich „abgeschaltet“, bevor sie unter einem neuen Namen wieder an den Start gingen und sich als neue, separate cyberkriminelle Gruppe präsentierten. Da sie jedoch starke Ähnlichkeiten in ihrem Code aufweisen oder durch Erkenntnisse aus Cybercrime-Foren und Blockchain-Analysen zugeordnet werden können, wissen wir, dass viele der mindestens 140 identifizierten aktiven Ransomware-Strains in Wirklichkeit von denselben cyberkriminellen Gruppen betrieben wurden.
Geldwäsche ist Schwachpunkt
In den letzten Jahren haben die meisten Ransomware-Gruppen ihre gestohlenen Gelder über zentrale Börsen gewaschen, wobei auch beträchtliche an sogenannte Mixer (Dienste, die Krypto-Geldmengen mischen und so die einzelnen Spuren anonymisieren), sowie an Adressen geschickt werden, die mit anderen Formen illegaler Aktivitäten in Verbindung gebracht werden. Die Geldwäschetrends werden noch interessanter, wenn wir die einzelnen Dienste aufschlüsseln, die Gelder aus Ransomware erhalten. Eine Blockchain-Analyse der Rebranding- und Geldwäsche-Aktivitäten deutet darauf hin, dass das Ransomware-Ökosystem immer noch auf wenige Akteure begrenzt ist. 56 Prozent der Gelder, die seit 2020 von Ransomware-Adressen gesendet wurden, landeten bei einem von nur sechs Kryptowährungs-Unternehmen.
Diese Erkenntnisse zeigen, wie klein das Ransomware-Ökosystem wirklich ist. Dies bedeutet, dass die Strategie zur Bekämpfung von Ransomware wahrscheinlich einfacher ist, als es auf den ersten Blick scheint. Indem die Strafverfolgungsbehörden gegen die wenigen Dienste vorgehen, die eine Geldwäsche ermöglichen, können sie die Möglichkeiten der Angreifer, Geld zu verdienen, erheblich einschränken. Dadurch verringert sich der finanzielle Anreiz für Ransomware-Angriffe und die Möglichkeiten der Ransomware-Organisationen werden eingeschränkt.
Geopolitische Faktoren
Die meisten Ransomware-Angriffe sind nach wie vor finanziell motiviert, aber andere scheinen geopolitische Ziele wie Täuschung, Spionage, Schädigung des Rufs und Störung einer Regierung zu verfolgen. Ein wichtiges Indiz dafür ist, dass diese Art Ransomware keine funktionierende Zahlungsadresse oder keinen Mechanismus zur Rückgabe des Dateizugriffs an die Opfer hat. Die Wahl des Opfers ist ein weiteres Indiz.
Das Computer Emergency Response Team der Ukraine (CERT-UA) beobachtete in der Nacht des 13. Januar 2022 einen Angriff, der die Arbeitsfähigkeit mehrerer Regierungsbehörden beeinträchtigte. Microsoft Security hat eine Analyse dieses Angriffs veröffentlicht und stellt fest, dass die fragliche Ransomware – DEV-0586 oder besser bekannt als WhisperGate – keine Möglichkeit bietet, den Opfern den Zugriff auf ihre Dateien zurückzugeben. Wir haben eine ähnliche Situation im Jahr 2017 erlebt, als die Spannungen zwischen den beiden Ländern ebenfalls hoch waren. Damals attackierte die aus Russland stammende Ransomware NotPetya, die keinen praktikablen Zahlungsmechanismus enthielt, mehrere ukrainische Organisationen und wurde weithin als geopolitisch motivierter Störungsversuch des russischen Militärs und nicht als Geldmacherei eingestuft.
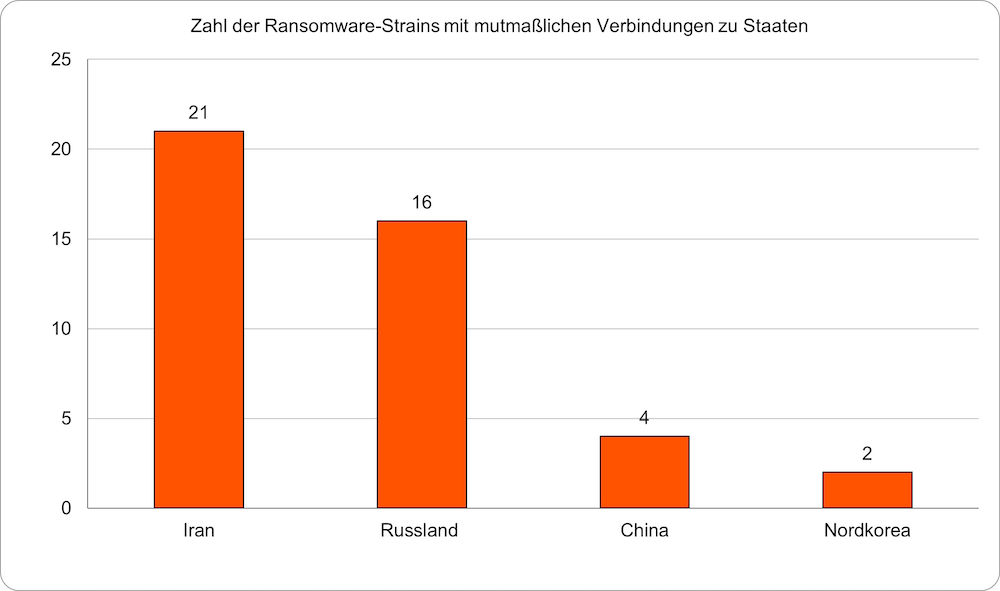
Aber mit Russland verbundene Angreifer sind nicht die einzigen, die Ransomware für geopolitische Zwecke einsetzen. Cybersecurity-Analysten von Crowdstrike und Microsoft sind zu dem Schluss gekommen, dass viele Angriffe von Ransomware-Strains, die mit dem Iran in Verbindung stehen und meist auf Organisationen in den USA, der EU und Israel abzielen, keinen finanziellen Interessen folgen. Sie zielen eher darauf ab, Störungen zu verursachen oder sollen Spionageaktivitäten verbergen. Chainalysis hat im letzten Jahr einen erheblichen Anstieg der Zahl der Ransomware-Gruppen festgestellt, die iranischen Cyberkriminellen zugeschrieben werden – tatsächlich war der Iran für mehr einzelne identifizierte Strains verantwortlich als jedes andere Land.
Andere Analysten haben bereits Fälle von mit China verbundenen Strains identifiziert, die ähnliche geopolitische Angriffe auf taiwanesische Organisationen durchgeführt haben.
Ransomware ist ein nützlicher Deckmantel für strategische Attacken auf Staaten, da die Angriffe billig durchgeführt werden können und der angreifende Staat immer behaupten kann, dass sie von reinen Cyberkriminellen oder einem anderen Nationalstaat durchgeführt wurde. Aber auch Ransomware-Angriffe, die aus nicht-finanziellen Gründen durchgeführt werden, hinterlassen eine Spur in der Blockchain. Aus diesem Grund ist es von entscheidender Bedeutung, dass Behörden, die sich mit der nationalen Sicherheit befassen, verstehen, wie man Gelder mithilfe der Blockchain-Analyse zurückverfolgen kann. Denn dies ist der Schlüssel zur Identifizierung der Angreifer sowie der von ihnen verwendeten Tools.
Wie geht es mit Ransomware weiter?
Ein Trend, auf den man zukünftig achten sollte, sind Monero-Lösegelder. Analysten haben festgestellt, dass immer mehr Angreifer von ihren Opfern Zahlungen in Monero verlangen, wahrscheinlich aufgrund der höheren Anonymität, die diese Währung bietet. Während die überwiegende Mehrheit der Angreifer weiterhin Bitcoin verlangt, sollten Strafverfolgungs- und Cybersicherheitsexperten ein Auge auf Lösegeldforderungen haben, in denen Monero oder Vermögenswerte in Verbindung mit anderen Protokollen gefordert werden, da dies die Ermittlungstaktiken, die sie anwenden müssen, verändern wird.
Ransomware ist nicht nur gefährlich, sondern auch eine der dynamischsten, sich ständig verändernden Formen von Kryptowährungsverbrechen. Zwischen ständigen Umbenennungen, wechselnden Geldwäschestrategien und dem Einfluss der Geopolitik ist es schwer zu wissen, was als nächstes kommt. Nur eines ist bei Ransomware sicher: Die Strafverfolgungsbehörden werden weiterhin gegen die verantwortlichen Cyberkriminellen ermitteln und Chainalysis-Software und -Dienste werden sie dabei bei jedem Schritt unterstützen. Ereignisse wie die Beschlagnahmung der Gelder von DarkSide im Sommer 2021 zeigen, dass wir auf dem richtigen Weg sind.