Erkennen, schützen, wiederherstellen, so lautet hier die Heilige Dreifaltigkeit. Data Center- Infrastruktur- und Operations Manager, die für die Datensicherung verantwortlich sind müssen bei der Auswahl von Backup-Plattformen neue Ransomware-bezogene Funktionen berücksichtigen.
Hier beleuchten wir Funktionen, die bei der Erkennung von Ransomware-Angriffen, dem Schutz des Backup-Repository schützen und die Wiederherstellung beschleunigen.
Empfehlungen
Verantwortliche für die Infrastruktur und den Betrieb (I&O) von Rechenzentren müssen Ransomware-Angriffen vorbeugen und sich von ihnen erholen:
- Frühzeitige Erkennung von Ransomware-Angriffen durch den Einsatz moderner Backup-Anwendungen und Malware-Scans.
- Schutz des Backup-Systems durch den Einsatz moderner Backup-Funktionen, etwa Multifaktor-Authentifizierung (MFA), Verzicht auf einfache Netzwerkfreigabeprotokolle wie Common Internet File System (CIFS) und Trennung der administrativen Rollen.
- Gewährleistung eines sauberen, sicheren Wiederherstellungsprozesses durch Nutzung der erweiterten Wiederherstellungsfunktionen der Anbieter, wenn es zu Ransomware-Angriffen kommt.
Einführung
Ransomware ist eine der gefährlichsten Bedrohungen für Unternehmen, aber die Art und Art und Umfang von Ransomware-Angriffen werden jedoch oft missverstanden, was zu unzureichenden Vorsichtsmaßnahmen Vorsichtsmaßnahmen gegen Ransomware und mangelhafte Reaktionen auf erfolgreiche Angriffe. Viele Unternehmen denken, dass Ransomware ein isolierter Angriff ist, ähnlich wie der Wannacry-Angriff 2017, aber die Realität ist jedoch, dass Ransomware oft als Teil eines größeren Angriffs eingesetzt wird, der möglicherweise mehrere Angriffe umfasst:
- Eindringen in das Netz durch gestohlene Anmeldeinformationen und Malware für den Fernzugriff
- Übernahme kritischer administrativer Konten, die Systeme steuern, etwa für die Datensicherung
- Lahmlegung des Sicherungssystems durch Konfigurationsänderungen und Löschung von Sicherungskopien
- Diebstahl von Daten zur Verwendung in zukünftigen kriminellen Aktivitäten oder zur Erpressung des Opfers zu Lösegeld zu zahlen
Diese Angriffe können Wochen oder Monate dauern, bis sie sich entfalten und die Malware tief in die Systeme im gesamten Unternehmen eingebettet ist. Wenn diese Arbeit abgeschlossen ist, wird die Ransomware eingesetzt, um kritische Daten zu verschlüsseln, einschließlich des Sicherungsspeichers, wenn dieser im Netzwerk zugänglich ist. Netzwerk.
Verheerende Angriffe dieser Art werden immer häufiger und es dauert Tage oder sogar Wochen und eine vollständige Wiederherstellung ist möglicherweise gar nicht möglich.
Analyse
Da Ransomware-Angriffe auf Daten abzielen, ist die Sicherheit der Backup-Plattform die Sicherheit der Backup-Plattform absolut grundlegend für die Wiederherstellung (siehe Abbildung 1). Backup-Anbieter reagieren darauf mit zusätzlichen Funktionen, die Unternehmen in drei Bereichen helfen:
- Erkennen von Angriffen – Das Sicherungssystem kann helfen, indem es Anomalien während regulärer Sicherungsvorgänge erkennt.
- Schutz des Backup-Systems – Backup-Systeme werden häufig angegriffen und müssen geschützt werden.
- Wiederherstellung nach Angriffen – Die Wiederherstellung ist komplex und zeitaufwändig, so dass die Automatisierung des Wiederherstellungsprozesses entscheidend ist.
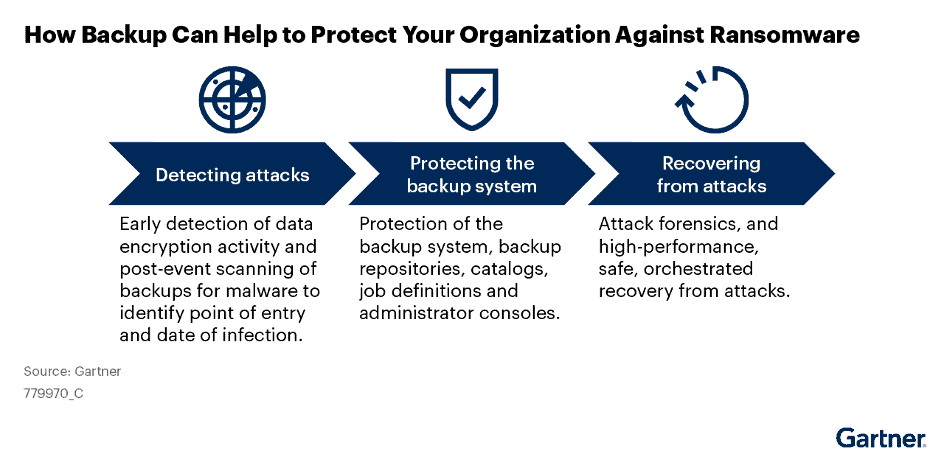
Im weiteren Verlauf dieses Dokuments werden die Technologien und Funktionen moderner Backup-Anwendungen hervorgehoben, die zum Schutz Ihrer Backup-Umgebung beitragen können.
Frühzeitiges Erkennen von Angriffen
Die erste Verteidigungslinie gegen Ransomware ist die Früherkennung. In den meisten Unternehmen wird diese Aufgabe in erster Linie von Tools übernommen, die auf fast allen Systemen eingesetzt werden, von den Unternehmensservern bis zu den Laptops der Mitarbeiter. Auch Backup-Anwendungen können einen Beitrag leisten (siehe Abbildung 2).
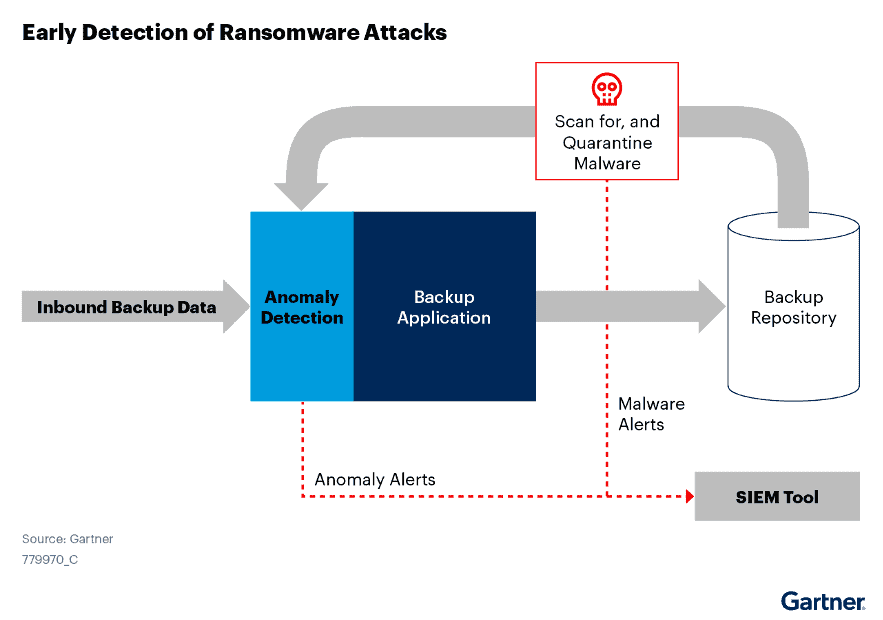
Die Erkennung in Backup-Anwendungen funktioniert auf zwei Arten: Anomalie-Erkennung – Moderne Backup-Anwendungen verwenden eine Vielzahl von Methoden, um Anzeichen für einen möglichen Verschlüsselungsangriff zu erkennen, darunter:
- Verwendung von Hypervisor-APIs, um eine Liste der geänderten Blöcke innerhalb virtueller Maschinen (VMs) nahezu in Echtzeit zu erhalten. Plötzliche Änderungen in der Änderungsrate von Blöcken können auf aktive Malware hindeuten.
- Erkennen von unerwarteten Änderungen in der Größe regelmäßiger Sicherungsaufträge. So kann beispielsweise ein tägliches inkrementelles Backup, das von 1 GB Daten auf 50 GB ansteigt, auf aktive Schadsoftware hindeuten.
- Analyse der während des Backup-Prozesses gesammelten Metadaten zur Erkennung von Änderungen wie der massenhaften Umbenennung von Dateien.
Anomalien führen dazu, dass eine Warnung an das Sicherheitsinformations- und Ereignismanagementtool oder einen anderen Mechanismus gesendet wird, um Maßnahmen des IT-Sicherheitsteams zu veranlassen. Es ist wichtig zu beachten, dass das Scannen von Anomalien keine ausführbaren Malware-Dateien erkennt und nicht verhindern kann, dass diese Dateien Teil des Backups eines Systems werden.
Malware-Scannen – Das Scannen nach Malware während des Backups ist technisch schwierig und nicht notwendig. Das Problem ist, dass das Backup-System keine Malware findet, die die auf dem Host eingesetzten Anti-Malware-Tools nicht gefunden haben, da sie auf begrenztere Versionen derselben Technologie zurückgreifen. Eine Überprüfung unmittelbar nach der Sicherung ist aus demselben Grund sinnlos. Rückwirkende Malware-Scans sind jedoch nützlich, wenn neue Signaturen für zuvor nicht erkennbare Malware verfügbar werden.
Rückwirkende Scans gehen durch die vorhandenen Backup-Daten zurück, um festzustellen, wann in Systeme eingedrungen wurde, und liefern einen Indikator für das letzte saubere Backup.
Diese Funktionen sind kein perfekter Schutz gegen Ransomware-Angriffe und ersetzen nicht die herkömmlichen hostbasierten Scanning-Tools. Sie bieten jedoch einen zusätzlichen Schutz, der zu einer früheren Erkennung von Angriffen und einer schnelleren Wiederherstellung führen kann, so dass sich diese Verbesserungen lohnen.
Schützen Sie das Backup-System
Frühe Ransomware-Angriffe konzentrierten sich ausschließlich auf die Verschlüsselung aller Daten, auf die sie Schreibzugriff erhalten konnten, einschließlich des Backup-Systems. Neuere Angriffe zielen aus zwei Gründen speziell auf das Backup-System ab:
- Wenn das Backup-System deaktiviert werden kann, ist der endgültige Ransomware-Angriff effektiver, da Unternehmen keine Daten wiederherstellen können.
- Das Backup-System bietet eine „Roadmap“, um kritische Daten zu finden und ermöglicht gezieltere Angriffe auf Anwendungsserver.
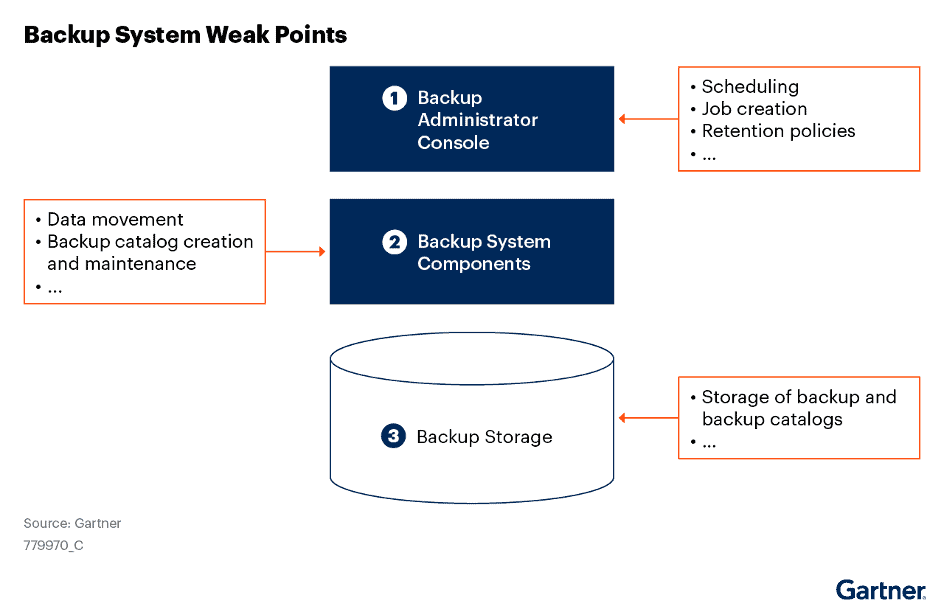
Abbildung 3 veranschaulicht Schwachstellen in Backup-Systemen, die Angreifer ausnutzen können.
| Schwäche | Auswirkung |
| Backup Administrator Konsole | Der Konsolenzugriff ermöglicht es dem Angreifer, das Backup-System zu manipulieren, indem er Richtlinien und Backup-Zeitpläne ändert, Daten löscht und andere wichtige Komponenten des Backup-Systems manipuliert. |
| Komponenten des Backup-Systems | Bei einigen Sicherungssystemen sind mehrere Server in verschiedenen Rollen im Einsatz, etwa für die Datensicherung und die Speicherung von Sicherungskatalogen. Diese zusätzlichen Komponenten stellen alle potenzielle Schwachstellen dar, die für Angriffe auf das Backup-System genutzt werden können. |
| Backup-Speicher | Viele Unternehmen verwenden einen separaten Speicher, um Backups aufzubewahren. Wenn die Speicherkonsole geknackt wird, kann das Gerät gelöscht werden. Falsche Lese-/Schreibberechtigungen können es der Ransomware auch ermöglichen, Backups zu verschlüsseln. |
Tabelle 1: Schwachstellen des Backup-Systems. (Quelle Gartner 12-2022)
Moderne Backup-Systeme beheben diese Schwachstellen auf verschiedene Weise:
- Integrierte Anwendungen
- Unveränderlicher Sicherungsspeicher
- Eliminierung von Netzwerkfreigabeprotokollen
- Multifaktor-Authentifizierung (MFA) für administrative Konten
- Trennung der administrativen Rollen
- Autorisierungsworkflows für mehrere Personen
- Mehrere Kopien von Sicherungsdaten
Das Verständnis dieser Funktionen ist entscheidend für die Beurteilung neuer Backup-Anwendungen.
Es ist möglich, ein sicheres Backup-System mit einem separaten Speichergerät aufzubauen, aber die Sicherheit hängt von den ausgewählten Komponenten und der Effektivität der Sicherheitsimplementierung des Unternehmens ab. Die Wahl der falschen Komponenten oder die mangelnde Absicherung des Speichers macht die Backups angreifbar.
Integration des Speichers in eine Backup-Appliance (oder einen Cluster)
Integrierte Appliances
Es ist möglich, ein sicheres Backup-System mit einem separaten Speichergerät aufzubauen, aber die Sicherheit hängt von den ausgewählten Komponenten und der Effektivität der Sicherheitsimplementierung des Unternehmens ab. Die Wahl der falschen Komponenten oder die mangelnde Sicherung des Speichers macht die Backups angreifbar. Die Integration des Speichers in eine Backup-Appliance (oder eine Gruppe von Appliances) verringert das Risiko. Dieser Ansatz hat eine Reihe von Vorteilen:
- In der Regel laufen diese Appliances mit einem sicheren, abgespeckten Linux-Kernel, der die Angriffsfläche des gesamten Backup-Systems minimiert.
- Appliances können mit den vom Hersteller empfohlenen Standardeinstellungen für alle Sicherheitseinstellungen vorkonfiguriert werden.
Unveränderliche Sicherungsspeicher
Standard-Dateisysteme wie Microsoft Windows NT File System (NTFS) oder Linux EFS haben einen eklatanten Schwachpunkt: Die darauf gespeicherten Daten können von jedem Konto mit ausreichenden Berechtigungen gelöscht oder überschrieben werden. Diese Schwäche ist für die Backup-Speicherung inakzeptabel, da das Unternehmen darauf vertrauen muss, dass die Backup-Daten während eines Angriffs nicht gelöscht, geändert oder verschlüsselt werden können.
Der wichtigste Punkt ist, dass einmal geschriebene Daten nur unter besonderen Umständen gelöscht werden können. In der Regel wird die Unveränderlichkeit mit einer Aufbewahrungsfrist kombiniert. Zum Beispiel könnte jeder Sicherungssatz 30 Tage lang aufbewahrt werden. Während dieser 30 Tage kann der Sicherungssatz nicht gelöscht, geändert oder überschrieben werden, auch nicht von dem privilegiertesten Sicherungskonto.
Je nach Implementierung kann es jedoch Möglichkeiten geben, die Unveränderlichkeitseinstellung zu umgehen, wenn ein Angreifer die OS-Administrationskonten kompromittieren kann. Aufgrund dieser Einschränkung ist es wichtig zu verstehen, wie die Unveränderbarkeit implementiert ist und ob es sich wirklich um ein „Write Once, Read Many“ (WORM) handelt, selbst wenn die OS-Administrationskonten kompromittiert sind. Typische Ansätze zur Erstellung eines änderbaren Sicherungsspeichers sind:
- Speziell entwickelte Dateisysteme, die Unveränderlichkeit auf dem Betriebssystemkern implementieren, wie sie üblicherweise in gerätebasierten Sicherungssystemen zu finden sind.
- Objektspeichersysteme mit Retention Lock-Funktionen.
Beseitigung von Netzwerkfreigabeprotokollen
Netzwerkfreigabeprotokolle wie Network File System (NFS) und CIFS gibt es schon seit Jahrzehnten, und sie eignen sich gut für die allgemeine Dateifreigabe. Kleinste Fehler bei den Lese-/Schreibberechtigungen können jedoch dazu führen, dass Daten offengelegt werden. Außerdem bedeutet die Verwendung dieser Protokolle, dass fast jeder Server oder PC im Netzwerk den Sicherungsspeicher mit Hilfe von in das Betriebssystem integrierten Tools und Protokollen erkennen kann. Dadurch kann jedes System, das von einem Angreifer kompromittiert wurde, auf die Daten zugreifen.
Die Anbieter erleichtern die Beseitigung der Verwendung von Netzwerkfreigabeprotokollen durch:
- Die Verwendung von sichereren Netzwerkprotokollen, typischerweise Objektspeicher-APIs wie Amazon-S3-kompatible APIs oder proprietäre Protokolle.
- Die Verwendung von Datenspeicherplattformen mit ihren eigenen Datenbewegungs-APIs. Beispiele hierfür sind die Data Domain- und DD Boost-APIs von Dell EMC und die StoreOnce Catalyst-APIs von HPE.
- Die Verbindung des Speichers mit dem Backup-Server, so dass der Speicher „lokal“ auf dem Backup-Server liegt und der Zugriff auf ihn nicht über ein Netzwerk erfolgen muss.
MFA für administrative Konten
Wenn die Sicherungskonsole verletzt wird, kann ein Angreifer Sicherungsrichtlinien ändern, Sicherungsaufträge ändern oder Sicherungsdaten aus dem System löschen. Die obligatorische Verwendung von MFA für jeden, der sich bei der Konsole anmeldet, macht es einem Angreifer wesentlich schwerer, zuzuschlagen.
Wenn der für Backups verwendete Speicher getrennt ist, muss die Konsole des Speicheradministrators ähnlich geschützt werden, da ein Angreifer sonst in der Lage ist, Volumen auf dem Speichergerät zu löschen oder neu zu formatieren, ohne überhaupt in die Backup-Konsole eindringen zu müssen.
Trennung der administrativen Rollen
Backup-Programme implementieren in der Regel eine rollenbasierte Zugriffskontrolle (RBAC), so dass verschiedene Funktionen verschiedenen Benutzerkonten zugewiesen werden können. Idealerweise sollte das System mit vordefinierten Rollen ausgestattet sein, um eine Vielzahl von Aufgaben zu erfüllen, darunter:
- Überwachung und Berichterstellung – Benutzer, die das Backup-System überwachen, müssen keine Konfigurationsänderungen am Backup-System vornehmen.
- Erstellung von Backup-Aufträgen – Das Einrichten von Backup-Aufträgen zum Schutz von Anwendungen und Daten ist eine wichtige Aufgabe, die auf eine minimale Anzahl von Benutzern beschränkt werden sollte.
- Erstellung von Aufbewahrungsrichtlinien – Unternehmen bewahren Sicherungsdaten aus verschiedenen Gründen und für unterschiedliche Zeiträume auf, daher ist es wichtig, die Anzahl der Personen, die Änderungen vornehmen dürfen, zu begrenzen.
Wenn diese Art der Benutzertrennung in das Produkt integriert ist, ist es wichtig zu verstehen, wie die Rollen geändert werden können und welche Schutzmaßnahmen vorhanden sind, um zu verhindern, dass eine Rolle geändert wird, um einen größeren Zugriff zu ermöglichen. Der wichtigste Punkt ist, dass die Sicherungssoftware die Trennung der Rollen unterstützen muss. Damit soll sichergestellt werden, dass ein Angreifer bei einer Verletzung eines einzelnen administrativen Kontos nicht freie Hand hat, um Backup-Aufträge, Aufbewahrungsrichtlinien und andere kritische Backup-Attribute zu ändern.
Autorisierungs-Workflows für mehrere Personen (die Vier-Augen-Regel)
Einige Backup-Plattformen können Autorisierungs-Workflows für Änderungen an der Backup-Konfiguration definieren, so dass das Eindringen in ein einzelnes administratives Konto (oder der Missbrauch durch einen bösartigen Administrator) nicht ausreicht, um die Konfiguration des Backup-Systems zu gefährden.
Mehrere Kopien von Sicherungsdaten
Organisationen haben die 3-2-1-Regel (drei Kopien von Sicherungsdaten auf zwei verschiedenen Speichertypen mit einer isolierten Kopie außerhalb des Standorts) seit vielen Jahren zum Schutz von Sicherungen verwendet, aber viele Organisationen erweitern dies auf 3-2-1-1, wobei die zusätzliche Kopie unveränderlich ist.
In der Vergangenheit konnte dies bedeuten, dass Bänder manuell kopiert wurden oder andere Methoden zur Erstellung zusätzlicher isolierter Kopien. Heute haben Backup-Administratoren zusätzlich zu Bändern eine Reihe von Optionen:
- die Daten zu replizieren, um eine unveränderliche Kopie an einem Disaster-Recovery-Standort zu erstellen.
- die Daten auf einen vom Kunden verwalteten Speicher auf einer öffentlichen Cloud-Speicherplattform wie dem S3-Objektspeicher von Amazon Web Service zu replizieren, wobei eine Objektsperre verwendet wird, um zu verhindern, dass die Daten gelöscht oder überschrieben werden.
- Replikation der Daten auf einen spezialisierten Storage-as-a-Service-Anbieter wie Wasabi; diese Anbieter bieten in der Regel Unveränderbarkeit und andere Schutzmaßnahmen gegen Angriffe.
- vorgefertigte „isolierte Tresor“-Systeme, die im Vergleich zu einer einfachen Replikation zusätzlichen Schutz bieten, indem sie sicherstellen, dass die Tresorkopie und die Verwaltungsschnittstellen für den Angreifer unsichtbar sind.
- Viele Anbieter von Datensicherungen bieten Managed Storage Cloud als Ziel für die Replikation an. Die Lösung bietet zusätzliche Sicherheitsvorkehrungen wie Unveränderlichkeit und Papierkorbfunktionen und befindet sich außerhalb des Sicherheitskontextes des Kunden, so dass ein Angreifer nicht an die Kopie gelangen kann.
Der Hauptunterschied zwischen den vom Kunden verwalteten Optionen und den von den Sicherungsanbietern bereitgestellten Optionen besteht darin, dass die vom Kunden verwaltete Kopie potenziell anfällig für eine Sicherheitsverletzung ist, bei der die Cloud-Anmeldedaten des Kunden offengelegt werden. Bei einer vom Anbieter verwalteten Kopie muss der Angreifer die Sicherheitsvorkehrungen des Anbieters überwinden, um die Daten zu löschen.
Optionen für die Erstellung von Offsite-Kopien sind häufig in die Verwaltungskonsole der Backup-Anwendung integriert, was die Einrichtung relativ einfach macht. In Kombination mit Funktionen wie Unveränderbarkeit und angemessener Kontrolle der Berechtigungen von Backup-Konten können diese zusätzlichen Kopien der Daten den Zugriff auf Backup-Daten sicherstellen. Für die Datensicherung vor Ort stellen Backup-Anbieter jetzt Pakete aus Hardware, Software und Dienstleistungen zusammen, um die Einrichtung einfacher und sicherer zu machen.
Schnelle und sichere Wiederherstellung
Leider werden Unternehmen auch weiterhin Opfer von Ransomware-Angriffen werden. An diesem Punkt wird die Wiederherstellung zum Ziel. Um die Wiederherstellung zu verbessern, verbessern die Anbieter ihre Produkte auf verschiedene Weise:
- Erstellen eines sauberen Wiederherstellungspunkts
- Orchestrieren des Wiederherstellungsprozesses
- Verbessern der Wiederherstellungsleistung
Erstellen eines sauberen Wiederherstellungspunkts
Backup-Anbieter bieten eine Reihe von Verbesserungen für den Wiederherstellungsprozess an, um Folgendes zu vereinfachen:
- Bereinigen von Backup-Daten – Integration mit Tools zur Erkennung von Malware, um das Scannen wiederhergestellter Systeme zu vereinfachen.
- Erstellen hybrider Wiederherstellungspunkte – Diese ermöglichen es dem Kunden, zwischen Daten in verschiedenen Backups zu wählen, so dass er einen hybriden Wiederherstellungspunkt erstellen kann, der die letzte gute Kopie der Daten für alle Anwendungen enthält.
- Quarantäne von Malware – Wenn ein Backup erkannte Malware enthält, kann das Backupsystem den gesamten Datensatz wiederherstellen, aber die Malware unter Quarantäne stellen, um eine erneute Infektion zu verhindern.
Orchestrierung des Wiederherstellungsprozesses
Der Wiederherstellungsprozess ist komplex und variiert je nach Ansatz des Unternehmens, aber die Anbieter von Datensicherungen bieten eine Reihe von Funktionen zur Vereinfachung des Prozesses:
- Automatisierung von Arbeitsabläufen – Backup-Daten müssen während der Wiederherstellung möglicherweise auf Malware gescannt werden, und dieser Prozess ist zeitaufwändig, wenn er manuell durchgeführt wird. Dieser Prozess kann rationalisiert werden, indem das Backup-System in gängige Malware-Scanner integriert wird und der Administrator automatisierte Workflows erstellen kann
- Optimierung der Wiederherstellungsreihenfolge – Bei großen Datenmengen für mehrere Anwendungen ist es notwendig, die Daten in der richtigen Reihenfolge wiederherzustellen, um die Wiederherstellungszeitziele (RTOs) zu erfüllen. So kann es beispielsweise notwendig sein, mit der Wiederherstellung von Daten aus einer Anwendung mit einem RTO von 24 Stunden zu beginnen, bevor die Daten für eine Anwendung mit einem RTO von vier Stunden wiederhergestellt werden. Der Grund dafür ist, dass die Anwendung mit einem RTO von 24 Stunden viel mehr Daten wiederherstellen muss.
Verbesserung der Wiederherstellungsleistung
Die Leistung des Backup-Systems ist ein wesentlicher Bestandteil eines erfolgreichen Wiederherstellungsprozesses, weshalb sich viele Anbieter von einem Scale-up-Modell für Backup-Appliances abwenden und einen Scale-out-Ansatz wählen. Bei einer Scale-Out-Backup-Plattform werden Appliances zu einem Cluster hinzugefügt, so dass jede neue Appliance die für Wiederherstellungsvorgänge verfügbare Rechen- und Input/Output-Leistung sowie die Speicherkapazität des Clusters erhöht. Die Steigerung aller kritischen Leistungsaspekte der Backup-Plattform im Einklang mit der Kapazität wird immer wichtiger, da immer mehr Funktionen zu den Backup- und Recovery-Prozessen hinzukommen.
Zusätzlich zur skalierbaren Leistung können moderne Backup-Anwendungen ganze VM-Images oder große Datenbanken fast sofort aus dem Backup-Repository verfügbar machen. Dies ist effizienter, als die Wiederherstellung zu erzwingen, während mehrere Terabytes vom Backup-Repository an einen separaten Speicherort kopiert werden. Ohne diese sofortige Wiederherstellungsmöglichkeit kann der Prozess des Scannens der Daten erst beginnen, nachdem sie aus dem Backup-Repository kopiert wurden, was bei einem sehr großen VM- oder Datenbank-Image Stunden dauern kann.