Ransomware-Angriffe nehmen weiter zu. Die Angreifer haben ihre Taktik geändert und verwenden immer raffiniertere und gezieltere Techniken. Gartner empfiehlt daher den Verantwortlichen für Sicherheit und Risikomanagement über die Endpunkte hinausblicken.
Strategie: Auf Ransomware-Angriffe vorbereiten
Die wichtigsten Erkenntnisse im Überblick:
- Phishing, Remote-Angriffe auf öffentliche Infrastrukturen und nicht autorisierte Remote-Desktop-Verbindungen sind nach wie vor die Hauptinfiltrationsquellen für Ransomware. Dies hat sich durch die Zunahme der Fernarbeit infolge der Pandemie noch verschärft.
- Böswillige Akteure nutzen exfiltrierte Daten, um andere potenzielle Einnahmequellen zu erschließen.
- Die Kosten für die Wiederherstellung und die daraus resultierende Ausfallzeit nach einem Ransomware-Angriff sowie die Kosten für den Imageschaden können das Zehnfache des Lösegelds betragen.
Daher die Empfehlungen:
- Sicherheits- und Risikomanagementverantwortliche, die für die Endpunkt- und Netzwerksicherheit zuständig sind, müssen sich auf alle drei Phasen eines Ransomware-Angriffs konzentrieren.
- Bereiten Sie sich auf Ransomware-Angriffe vor, indem Sie eine Strategie zur Vorbeugung von Angriffen entwickeln, die Endpunktschutz, Datenschutz, unveränderliche Backups, Asset Management, Schulungen zur Sensibilisierung von Endbenutzern und ein starkes Identitäts- und Zugangsmanagement umfasst.
- Implementieren Sie Erkennungsmaßnahmen, indem Sie verhaltensanomaliebasierte Erkennungstechnologien einsetzen, um Ransomware-Angriffe zu identifizieren.
- Entwicklung von Reaktionsverfahren für die Zeit nach einem Vorfall durch Schulung der Mitarbeiter und Planung regelmäßiger Übungen. Dies sollte auch die Entwicklung eines Ransomware Response Playbook zur Erweiterung bestehender Notfallpläne um Wiederherstellungsoptionen (etwa Endpunkt-Rollback, Bare Metal Restore und Entschlüsselungsprozesse).
Einführung
Ransomware stellt weiterhin ein erhebliches Risiko für Unternehmen dar. Die jüngsten Angriffe haben sich von automatisch verbreiteten Angriffen wie Maze und Ryuk zu gezielteren, von Menschen gesteuerten Kampagnen entwickelt, die eher Organisationen als einzelne Endpunkte angreifen. Dies führt häufig zu einer doppelten oder dreifachen Erpressungstaktik. Die Auswirkungen dieser Angriffe auf Unternehmen haben so stark zugenommen, dass einige Unternehmen ihre Geschäftstätigkeit einstellen mussten und im Falle des Gesundheitswesens sogar Menschenleben gefährdet wurden. Führungskräfte im Bereich Sicherheits- und Risikomanagement (SRM) müssen sich auf diese Veränderungen einstellen und zum Schutz vor Ransomware mehr als nur Endpunktsicherheitskontrollen berücksichtigen.
Jüngste Ransomware-Kampagnen wie REvil und Ryuk haben sich zu „menschengesteuerter Ransomware“ entwickelt, bei der der Angriff von einem Bediener gesteuert wird, anstatt sich automatisch zu verbreiten. Solche Angriffe nutzen häufig bekannte Sicherheitslücken aus, um sich Zugang zu verschaffen. So wird beispielsweise vermutet, dass eine Reihe der jüngsten Ransomware-Vorfälle mit schlecht konfigurierten oder anfälligen RDP-Konfigurationen (Remote Desktop Protocol) oder schlechten IAM-Praktiken (Identitäts- und Zugriffsmanagement) begonnen haben. Es werden auch bereits kompromittierte Zugangsdaten verwendet, um Zugang zu Systemen zu erhalten. Diese können über anfängliche Zugangs-Broker oder andere Dark-Web-Daten-Dumps erlangt werden.
Sobald der Angreifer in das System eingedrungen ist, bewegt er sich im Netzwerk, identifiziert die wertvollen Daten und bewertet die verwendeten Sicherheitskontrollen, wobei er häufig Endpunktschutz-Tools deaktiviert und Backups löscht. Sobald die Daten identifiziert sind, können sie hochgeladen und später zur Erpressung verwendet werden (Doxxing), und die Ransomware wird gestartet, um die Daten zu verschlüsseln. Zwischen dem ersten Hinweis auf bösartige Aktivitäten und dem Einsatz von Ransomware vergehen im Durchschnitt fünf Tage. Ziel ist es, die Wahrscheinlichkeit der Lösegeldzahlung zu maximieren, was oft bedeutet, dass der Angriff die Drohung enthält, Daten zu veröffentlichen, wenn das Lösegeld nicht schnell gezahlt wird.
Wir wissen, dass bösartige Akteure durch finanzielle Gewinne motiviert sind. Es gibt erste Anzeichen dafür, dass sie die exfiltrierten Daten auswerten, um zusätzliche Einnahmequellen zu erschließen.
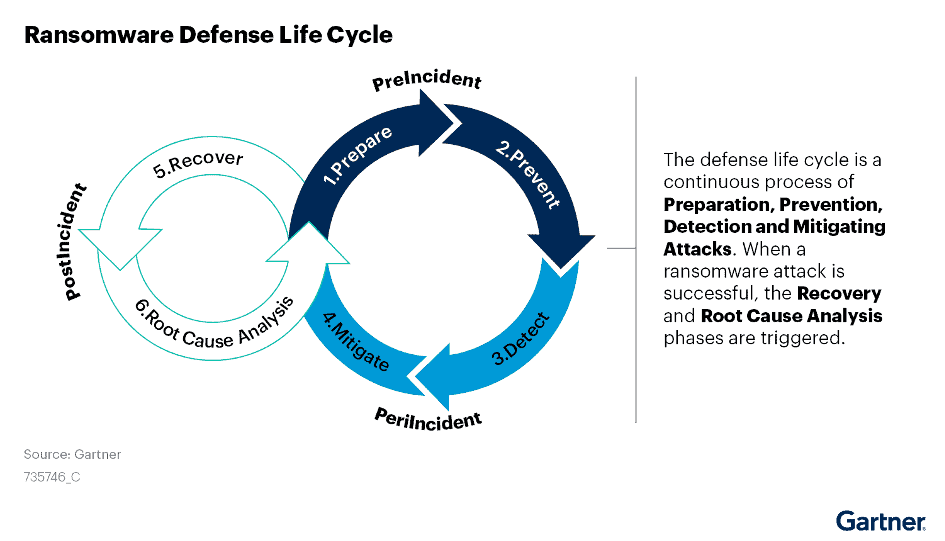
Abbildung 1 beschreibt den Lebenszyklus der Ransomware-Abwehr. In der Cybersicherheits-Community heißt es seit vielen Jahren: „Es kommt nicht darauf an, ob man angegriffen wird, sondern wann“. Daher ist es wichtig, alle diese Phasen zu untersuchen und sicherzustellen, dass für die Vorbereitung auf die Abwehr und Verhinderung eines Vorfalls ausreichend Zeit und Mühe aufgewendet wird, während gleichzeitig die erforderlichen Erkennungs-, Reaktions- und Wiederherstellungsmaßnahmen durchgeführt werden.
Analyse
Entwickeln Sie eine Strategie zur Vorbereitung auf einen Vorfall. SRM-Verantwortliche sollten von der Annahme ausgehen, dass ein Ransomware-Angriff erfolgreich sein wird, und sicherstellen, dass das Unternehmen darauf vorbereitet ist, einen solchen Angriff so früh wie möglich zu erkennen und so schnell wie möglich wiederherzustellen. Die Fähigkeit, einen Ransomware-Angriff schnell zu erkennen und einzudämmen, hat den größten Einfluss auf den Ausfall oder die Störung, die dadurch verursacht wird.
Die erste und häufigste Frage lautet: „Soll das Lösegeld gezahlt werden“. Letztlich muss dies eine geschäftliche Entscheidung sein. Sie muss auf Geschäftsführungs- oder Vorstandsebene getroffen werden, und zwar mit rechtlicher Beratung. Die Strafverfolgungsbehörden empfehlen, nicht zu zahlen, da dies zu weiteren kriminellen Aktivitäten ermutigt. In einigen Fällen könnte die Zahlung des Lösegelds als illegal angesehen werden, da sie die Finanzierung krimineller Aktivitäten ermöglicht. Wie auch immer, die Diskussion muss geführt werden. Es gibt mehrere Beispiele von Unternehmen, die während eines Ransomware-Vorfalls mit den Strafverfolgungsbehörden zusammengearbeitet und sich für die Zahlung entschieden haben, weil dies die beste Option für ihr Unternehmen war. Eine kürzlich durchgeführte Umfrage ergab, dass 46 % der Unternehmen letztlich das Lösegeld zahlen.
Sollte eine Zahlung in Betracht gezogen werden, ist es wichtig, ein Governance- und Rechtsverfahren einzurichten, das den CEO, den Vorstand und die wichtigsten operativen Mitarbeiter einbezieht. Es wird nicht empfohlen, dass Unternehmen die Verhandlungen mit den Tätern ohne Anleitung aufnehmen. Diese Aufgabe wird in der Regel von einem externen Verhandlungsdienstleister übernommen. Sie sind nicht nur der Hauptverhandlungspartner, sondern können auch Zahlungen erleichtern und in vielen Fällen das Unternehmen von der Pflicht befreien, Kryptowährungen zu verwalten.
Backup-Prozesse &-Strategie
Ein guter Backup-Prozess und eine gute Backup-Strategie sind die wichtigste Verteidigungslinie für die Datenwiederherstellung nach Ransomware. Stellen Sie sicher, dass die Backup-Lösung resistent gegen Ransomware-Angriffe ist, und überwachen Sie kontinuierlich den Status und die Integrität der Backups (siehe Magic Quadrant for Enterprise Backup and Recovery Software Solutions). Insbesondere bieten die meisten Backup-Anbieter einen Mechanismus zur Erstellung unveränderlicher Sekundärkopien von Backups oder unveränderlicher Snapshots.
Die Wiederherstellung geht über das Wiederherstellen der Daten hinaus. Ransomware sperrt einen Computer effektiv mit der Ransomware-Notiz, und die Wiederherstellung von Computern in einem bekannten guten Zustand kann komplexer sein als die Wiederherstellung der Daten. Das Vorhandensein von Tools und Prozessen zur Wiederherstellung von Endgeräten in einem Golden Image kann die Wiederherstellungszeit verkürzen. Einige Unternehmen greifen auf USB-Geräte für entfernte und überseeische Standorte zurück. Gartner beobachtet gelegentlich, dass Kunden nicht einmal versuchen, einen Rechner zu reinigen oder wiederherzustellen. Stattdessen wird das Ransomware-Ereignis als Anlass genommen, die Hardware zu erneuern. Wie auch immer der Prozess aussieht, er sollte regelmäßig simuliert werden, um Schwachstellen aufzudecken.
Auch das Sicherheitsbewusstsein der Benutzer ist wichtig. Informieren Sie die Benutzer ständig über die verschiedenen Arten von Angriffen, indem Sie sie regelmäßig mit Warnmeldungen und Sicherheits-„Newslettern“ aufklären. Erstellen Sie einen einfachen Satz von Sicherheitsmeldungen, die regelmäßig wiederholt werden. Ein aufmerksamer Benutzer fällt nicht nur seltener auf Social Engineering herein, er kann auch als Frühwarnsystem fungieren. Sorgen Sie dafür, dass die Benutzer regelmäßig darin geschult werden, wie sie insbesondere bösartige E-Mails erkennen können. Bieten Sie einen einfachen Mechanismus für die Meldung verdächtiger E-Mails an und bestätigen Sie dem Benutzer, dass er das Richtige getan hat. Ziehen Sie SOAR-Tools (Security Orchestration Automation and Response) in Betracht, die sich auf die E-Mail-Sicherheit konzentrieren, zetwa M-SOAR oder XDR (Extended Detection and Response). Damit können Sie die Reaktion auf E-Mail-Angriffe automatisieren und verbessern (siehe Marktleitfaden für E-Mail-Sicherheit).
Sicherheitshygiene ist für den Schutz vor „menschengesteuerter“ Ransomware von entscheidender Bedeutung, und es ist eine ganzheitliche Betrachtung des gesamten Unternehmens erforderlich.
SRM-Verantwortliche sollten die folgenden Maßnahmen in ihre Strategie zum Schutz vor Ransomware einbeziehen:
- Aufbau eines zuverlässigen Asset-Management-Prozesses, um zu ermitteln, was geschützt werden muss und wer dafür verantwortlich ist. Besonderes Augenmerk sollte dabei auf Altsysteme gelegt werden (siehe Marktführer für Enterprise Asset Management Software).
- Implementieren Sie ein risikobasiertes Schwachstellenmanagement, das auch Bedrohungsdaten (TI) umfasst. Ransomware stützt sich oft auf ungepatchte Systeme, um eine seitliche Bewegung zu ermöglichen. Das Schwachstellenmanagement sollte ein kontinuierlicher Prozess sein. Das mit Schwachstellen verbundene Risiko ändert sich, wenn sie von Angreifern ausgenutzt werden (siehe Marktleitfaden für Schwachstellenbewertung).
- Implementieren Sie Compliance-Scans für falsch konfigurierte und nicht konforme Systeme sowie Penetrationstests und Tools zur Simulation von Sicherheitsverletzungen (BAS).
- Entfernen Sie die lokalen administrativen Berechtigungen der Benutzer auf den Endgeräten und beschränken Sie den Zugriff auf die sensibelsten Geschäftsanwendungen, einschließlich E-Mail, um die Kompromittierung von Konten zu verhindern (siehe Magic Quadrant für Privileged Access Management).
- Verhindern Sie den Zugriff auf die Eingabeaufforderung und blockieren Sie die Ausführung von PowerShell-Skripten auf allen Benutzerendpunkten.
- Implementieren Sie eine starke Authentifizierung für privilegierte Benutzer, etwa Datenbank- und Infrastrukturadministratoren, sowie für Dienstkonten. Protokollieren und überwachen Sie die Aktivitäten. Bösewichte verwenden häufig bekannte, erkannte Malware, um sich Zugang zu Anmeldeinformationen für höher privilegierte Konten zu verschaffen.
- Abonnieren Sie Dark-Web-Überwachungsdienste, um sich vor „lookalike“ Domains, Credential Dumps und dem Verkauf des Zugangs zu Ihren digitalen Assets zu schützen.
Implementiereung von Erkennungsmaßnahmen zur Identifizierung von Ransomware-Angriffen
Es ist unvermeidlich, dass Ransomware Ihre Verteidigungsmaßnahmen und die installierten Schutzmechanismen überwindet. Dann kommt es darauf an, wie schnell Sie in der Lage sind, den Vorfall zu erkennen. Viele der für den Schutz beschriebenen Tools liefern auch die Daten und Telemetriedaten für die Erkennung. Insbesondere Endpunkt-Erkennungs- und Reaktions-Tools (EDR) und Netzwerk-Erkennungs- und Reaktions-Tools (NDR) sammeln Indikatoren für eine Kompromittierung (IOCs) und Ereignisse, die Sie auf anormale Verhaltensweisen aufmerksam machen, die auf einen „möglichen“ Angriff hindeuten könnten. EDR kann auch dabei helfen, das „Eingraben“ zu erkennen, bei dem der Angriff ruhig bleibt, während weitere kompromittierte Konten und Berechtigungen gesammelt werden.
Das Verstehen, Interpretieren und Untersuchen dieser IOCs und Ereignisse erfordert in der Regel ein höheres Maß an Fachwissen. Dieses wird zunehmend als Teil einer EDR-Lösung oder einer umfassenderen Managed Detection Response (MDR)-Lösung erworben. Die Nutzung dieser Dienste kann für Unternehmen von Vorteil sein, die nicht über das Personal oder die Fähigkeiten verfügen, um ein eigenes Security Operations Center (SOC) zu unterhalten.
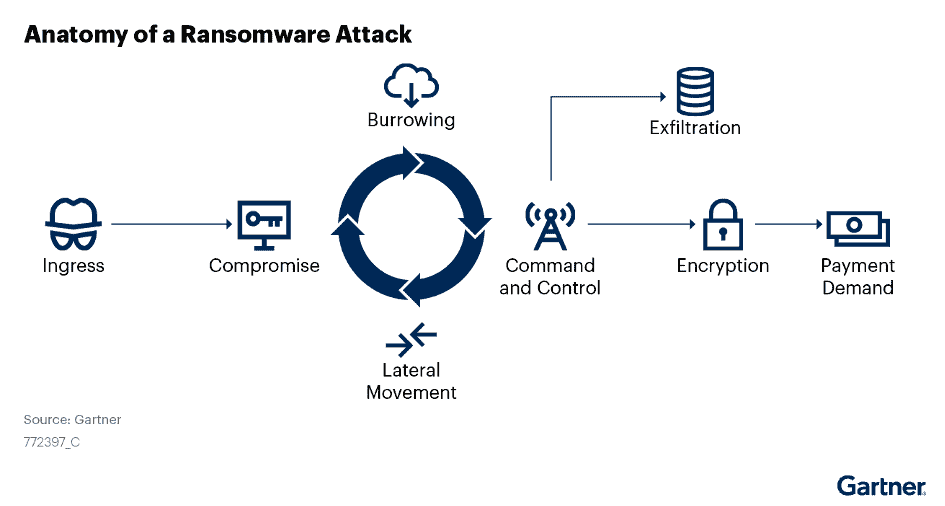
Der Schutz von Unternehmen vor diesen Angriffen geht über den Endpunktschutz hinaus und umfasst viele verschiedene Sicherheitstools und -kontrollen. Ransomware-Angriffe folgen in der Regel dem in Abbildung 2 dargestellten Angriffsmuster.
Sobald ein Ransomware-Angriff entdeckt wurde, ist es wichtig, die Auswirkungen zu minimieren. Die am häufigsten eingesetzte Technik ist die Isolierung. Es gibt eine Vielzahl von Isolationstechniken, und viele EDR-Tools bieten eine geräteinterne Isolationsfunktion, mit der Incident Responder Rechner vom Rest des Netzwerks isolieren können, während sie gleichzeitig einen Fernzugriff für die Durchführung von Abhilfemaßnahmen ermöglichen.
Die netzwerkbasierte Isolierung ist eher ein stumpfes Instrument und erfordert die Sperrung verdächtiger Geräte auf der Grundlage der MAC-Adresse auf Hardware-Ebene (daher die Bedeutung einer ausgereiften Bestandsverwaltung). Dies gilt für Netzwerk-Switches vor Ort, virtuelle private Netzwerke (VPNs), Netzwerkzugangskontrolle (NAC) und die Wi-Fi-Zugangspunkte des Unternehmens. Oftmals wird dies zu einem Prozess, bei dem hektisch Netzwerkkabel gezogen werden. Dies kann jedoch die Wiederherstellungsphasen verlangsamen, da zur Behebung des Problems physischer Zugang zu den Geräten erforderlich ist.
Der Angriff beginnt mit dem Eindringen, also dem Ausgangspunkt des Angriffs. Oft handelt es sich dabei um eine kompromittierte Website, die durch einen Phishing-Angriff oder einen gezielten Angriff bereitgestellt wird, oder um einen Zugang, der über Dumps von Anmeldeinformationen erlangt oder über Zugangsvermittler erworben wurde. Sichere E-Mail-Gateways (SEGs) und sichere Web-Gateways (SWGs) können zusätzliche Schutzschichten bieten. Technologien wie die Web-Isolierung können die Auswirkungen ebenfalls begrenzen. Wie bereits erwähnt, ist eine weitere gängige Angriffsmethode die über anfällige RDP-Ports. Bösewichte nutzen RDP, um sich im Netzwerk zu bewegen. Penetrationstests können wirksam dazu beitragen, Lücken in der Verteidigung zu finden.
In der Erkennungsphase kommen auch andere Sicherheitstools zum Einsatz. Security Information Event Management (SIEM) und NDR-Lösungen können zur Früherkennung beitragen. Auch Täuschungstools können wirksam sein. Dies kann so einfach sein wie das Einrichten von gefälschten „Administrations“-Konten, die in Wirklichkeit nie benutzt werden, so dass bei einem Versuch, sie zu benutzen, eine Warnung gesendet werden kann. Andere Arten von Ködern, wie Täuschungsplattformen und Honeypots, können ebenfalls als Teil einer Ransomware-Abwehrstrategie eingesetzt werden. Überwachungs-Tools können erkennen, wann die Verschlüsselung des Speichers ausgelöst wird oder wann es signifikante Datenexfiltrationsereignisse gibt.
Zusätzlich zu den IOCs und den Warnmeldungen der Sicherheitstools ist es wichtig, auch darauf zu achten, was „nicht passiert“. Wenn Backup-Zeitpläne geändert oder gestoppt werden, steigen Backup-Volumen oder Änderungsraten unerwartet an. Schattenkopien, die auf bestimmten Rechnern deaktiviert sind, oder Sicherheitstools, die nicht mehr auf den Rechnern laufen, könnten darauf hindeuten, dass sich ein Angreifer innerhalb des Unternehmens befindet.
Bösewichte können Tage bis Monate damit verbringen, sich in Ihrem Netzwerk einzugraben und sich dort zu bewegen. Kompromittierte Rechner erhalten Anweisungen über Befehls- und Kontrollkanäle. DNS-Sicherheit, sichere Web-Gateways und NDR-Lösungen können diese Kanäle erkennen und blockieren. Endpunkt-Firewalls, die Segmentierung von Netzwerken und ein starkes Schwachstellen- und Patch-Management tragen dazu bei, die Möglichkeiten des Angreifers zu begrenzen.
Endpunktschutzplattformen (EPPs), EDR und Lösungen zur Abwehr mobiler Bedrohungen (MTD) sollten als Teil der Abwehr eingesetzt werden. Wenn die internen Teams nicht über die erforderlichen Fähigkeiten oder die nötige Bandbreite verfügen, sollten sie EDR durch verwaltete Dienste ergänzen (siehe Marktleitfaden für verwaltete Erkennungs- und Reaktionsdienste).
SRM-Verantwortliche sollten ihre Sicherheitsstrategien auf die von den Angreifern verwendeten Muster und Techniken abstimmen. Das MITRE ATT&CK-Framework kann verwendet werden, um den Schutz einer Organisation gegen jede Phase zu bewerten und zu beurteilen. Auf seiner Website bietet MITRE auch MITRE Engage an, ein Rahmenwerk für die Planung und Erörterung von Operationen zur Bekämpfung von Angreifern.
Infrastructure-as-a-Service- (IaaS) und Platform-as-a-Service- (PaaS) Umgebungen sind gleichermaßen anfällig für Ransomware-Angriffe. Vom Konzept her sollten sie auf dieselbe Weise angegangen werden. Was sich ändert, sind die taktischen Aktivitäten, die zur Isolierung der betroffenen Geräte oder Netzwerksegmente durchgeführt werden müssen.
Entwicklung von Reaktionsverfahren
SRM-Verantwortliche müssen auf einen erfolgreichen Ransomware-Angriff vorbereitet sein und über Pläne, Prozesse und Verfahren verfügen. Diese Pläne müssen die IT-Aspekte und Kommunikationspläne sowohl für interne Mitarbeiter als auch für Partner und Lieferanten umfassen (siehe Vorbereitung auf und Reaktion auf Geschäftsunterbrechungen nach aggressiven Cyberangriffen). Es ist wichtig, dass SRM-Führungskräfte das Problem schnell und klar kommunizieren. Informieren Sie regelmäßig über den Stand der Dinge und darüber, wann die Systeme so weit wiederhergestellt sein werden, dass sie wieder genutzt werden können. Verschiedene Tools zur Simulation von Cyber-Krisen können dabei helfen, Lücken in Verfahren, Rollen und Zuständigkeiten zu ermitteln.
Diese Pläne variieren je nach Ausmaß und Erfolg eines Ransomware-Angriffs. Möglicherweise ist nur ein kleiner Teil eines Unternehmens betroffen, und die Auswirkungen könnten minimal sein. Bei größeren Angriffen können die Auswirkungen über das Unternehmen hinausgehen und Kunden und Partner betreffen. Als Teil der Vorbereitung können regelmäßige Brandschutzübungen oder Table-Top-Übungen von Vorteil sein, um eine Reaktion zu proben. Im Idealfall decken diese Übungen sowohl die geschäftlichen als auch die technischen Reaktionsaktivitäten ab.
Sobald die Wiederherstellung im Gange ist, müssen genügend Informationen gesammelt werden, um die Ursache des Angriffs zu verstehen und herauszufinden, welche Kontrollen versagt haben oder nicht vorhanden waren. Auch hier spielen spezialisierte Dienste für digitale Forensik und Incident Response eine wichtige Rolle bei dieser Analyse. Sobald die Systeme wiederhergestellt sind, ist es wichtig, die gewonnenen Erkenntnisse umzusetzen und in die Vorbereitungsphase zurückfließen zu lassen.
Entwicklung eines Ransomware-Playbooks
Ransomware ist mit keinem anderen Sicherheitsvorfall vergleichbar. Sie setzt die betroffenen Unternehmen auf einen Countdown-Timer. Jede Verzögerung im Entscheidungsfindungsprozess führt zu einem zusätzlichen Risiko.
Während eines Ransomware-Ereignisses sind Unternehmensleiter gezwungen, wichtige Entscheidungen mit sehr wenigen Informationen zu treffen. Zusätzliche Rollen – wie etwa ein Zeitnehmer – müssen zugewiesen werden. Der Zeitwächter ist dafür verantwortlich, die verbleibende Reaktionszeit gemäß der Ransomware-Forderung zu verfolgen. Wird die Zeit nicht im Auge behalten, kann dies zur Offenlegung von Daten und zur Erhöhung des Lösegelds führen.
Eine Anleitung für die Entscheidung „zahlen oder nicht zahlen“ sollte ebenfalls enthalten sein. Dienste von Drittanbietern, wie etwa Ransomware-Verhandlungsunternehmen, müssen identifiziert und die erforderlichen Kontaktinformationen zur Verfügung gestellt werden. Ein Ransomware-Playbook bietet einen Leitfaden für den Umgang mit einem Ransomware-Ereignis.
Seien Sie ehrlich zu sich selbst und erkennen Sie die Grenzen Ihrer Organisation bei der Überwachung, Erkennung und Reaktion auf Sicherheitsvorfälle. Viele Unternehmen benötigen Unterstützung bei der Eindämmung, Erkennung und Wiederherstellung nach einem Angriff. Spezialisierte Reaktionsteams können eine wichtige Rolle spielen, und die Beauftragung eines Reaktionsteams kann die Kosten und die Geschwindigkeit der Reaktion reduzieren.
Die taktischen Wiederherstellungsschritte variieren je nach Unternehmen und Ausmaß der Ransomware, umfassen aber Folgendes:
- Wiederherstellung von Daten aus Sicherungskopien, einschließlich der Überprüfung der Integrität dieser Sicherungskopien und der Feststellung, welche Daten, wenn überhaupt, verloren gegangen sind.
- Nach der Kompromittierung: Einsatz von EPP- und EDR- sowie MTD-Lösungen als Teil der Abhilfemaßnahmen zur Beseitigung und Isolierung der Bedrohung. Die Wiederherstellung geht über die Wiederherstellung der Daten hinaus. Infizierte Rechner können „gesperrt“ sein und erfordern möglicherweise physischen Zugriff. Während der Vorbereitungsphase ist es wichtig, zu verstehen und zu planen, wie dies erreicht werden kann.
- Validierung der Integrität eines Geräts, bevor es wieder ins Netz gelassen wird.
- Aktualisieren oder Entfernen kompromittierter Anmeldeinformationen. Andernfalls kann sich der Angreifer erneut Zugang verschaffen.
- Durchführung einer gründlichen Ursachenanalyse, um herauszufinden, was passiert ist und wie es dazu gekommen ist – einschließlich der Erfassung aller Daten, die exfiltriert worden sind (Doxxing). Doxxing liegt vor, wenn Angreifer damit drohen, gestohlene Informationen zu veröffentlichen. Dies wird zunehmend zu einer sekundären Erpressungsmethode, wenn ein Opfer sich entscheidet, das Lösegeld nicht zu zahlen.
- Hinzuziehen von Experten – Sie können es nicht allein schaffen.