Sicherheitsverantwortliche stehen heute vor einer nahezu unlösbaren Aufgabe. Es gilt, mehr Cyberbedrohungen denn je zu erkennen, mehr Telemetriedaten zu verarbeiten und zwar mit einer knappen Personaldecke. Über Jahre hinweg haben traditionelle Security Operations-Modelle durch eine Kombination aus erfahrenen Analysten, SIEM-Regeln, Playbooks und manuellen Prozessen die Stellung gehalten.
Doch mit dem Aufkommen von KI hat sich das Umfeld schneller verändert als das Betriebsmodell selbst. Die Entwicklung macht eine Verlagerung hin zu Agentic SecOps erforderlich.
Dieser Wandel darf nicht als Schritt hin zu einer vollständig autonomen Security Operations-Funktion missverstanden werden. In der Praxis muss sich Security Operations in Richtung eines Modells entwickeln, in dem KI-Agenten helfen, Datenvolumen zu verarbeiten, die Triage zu beschleunigen, Muster sichtbar zu machen und klar begrenzte Maßnahmen mit Maschinengeschwindigkeit auszuführen. Die menschlichen Analysten sind weiterhin gefragt wegen ihres Urteilsvermögen, um Priorisierungen vorzunehmen und die Verantwortung für Entscheidungen mit geschäftskritischen Auswirkungen zu tragen.
Die Grenzen traditioneller SecOps
Traditionelle SecOps wurden für eine Welt geschaffen, in der das Datenvolumen, die Geschwindigkeit von Angriffen und die Zahl miteinander verbundener Tools überschaubarer waren. Das Modell selbst ist nach wie vor relevant, steht aber im Zuge von Frontier KI-Modellen massiv unter Druck. Sicherheitsteams werden von Telemetriedaten aus Endpunkten, Netzwerken, Cloud-Umgebungen, Identitäten, Anwendungen und Drittanbieter-Tools überflutet. Mehr Transparenz über alle Transaktionen klingt in der Theorie vielversprechend, in der Praxis bedeutet sie jedoch oft mehr Rauschen, höhere Alert-Fatigue und eine größere Wahrscheinlichkeit, dass echte Bedrohungen in riesigen Datenmengen verborgen bleiben.
Malware-Akteure agieren heute schneller, automatisieren Aufklärung und verknüpfen Signale effizienter miteinander. Viele Unternehmen erwarten noch immer von ihren menschlichen Analysten, dass sie dem Aufkommen maschinell gesteuerter Angriffe mit ihren Warnmeldungen Herr werden und dem Tempo nicht-menschlicher Agenten rund um die Uhr standhalten. Allerdings hat die traditionelle Automatisierung ihre Grenzen. SOAR-Plattformen und regelbasierte Playbooks haben wichtige Fortschritte gebracht, sind aber von ihrer Anlage her deterministisch. Wenn ein bekanntes Ereignis eintritt, folgt eine bekannte Handlung. Das reicht nicht mehr aus, um mit mehrdeutigen Situationen, neuartigen Kombinationen von Signalen oder um über fragmentierte Kontexte hinweg zu schlussfolgern.
Schließlich haben traditionelle SecOps oft Schwierigkeiten mit der Konsistenz der Entscheidungen. Menschlich gesteuerte Prozesse können sich je nach Schicht, Team und Region unterscheiden. Gleichzeitig erwarten Management und Aufsichtsgremien zunehmend das Gegenteil: wiederholbare, dokumentierte und auditierbare Abläufe, die interner Prüfung und externer Regulierung standhalten.
Eine Definition von Agentic SecOps
Die Gegenüberstellung von traditionellen SecOps und agentischen SecOps verdeutlicht die Vorteile und Fallstricke neuer Automatisierungsfähigkeiten. Security Operations (SecOps) gehen über das SOC allein hinaus. Das SOC ist das Team und Betriebsmodell, das auf Überwachung, Erkennung und Reaktion ausgerichtet ist. SecOps umfasst diese Arbeit, reicht aber auch in Bereiche wie Vulnerability- und Exposure-Management, Cloud- und Identity-Posture, DevSecOps-Prozesse sowie oft auch in Governance-, Risk- und Compliance-bezogene Workflows hinein.
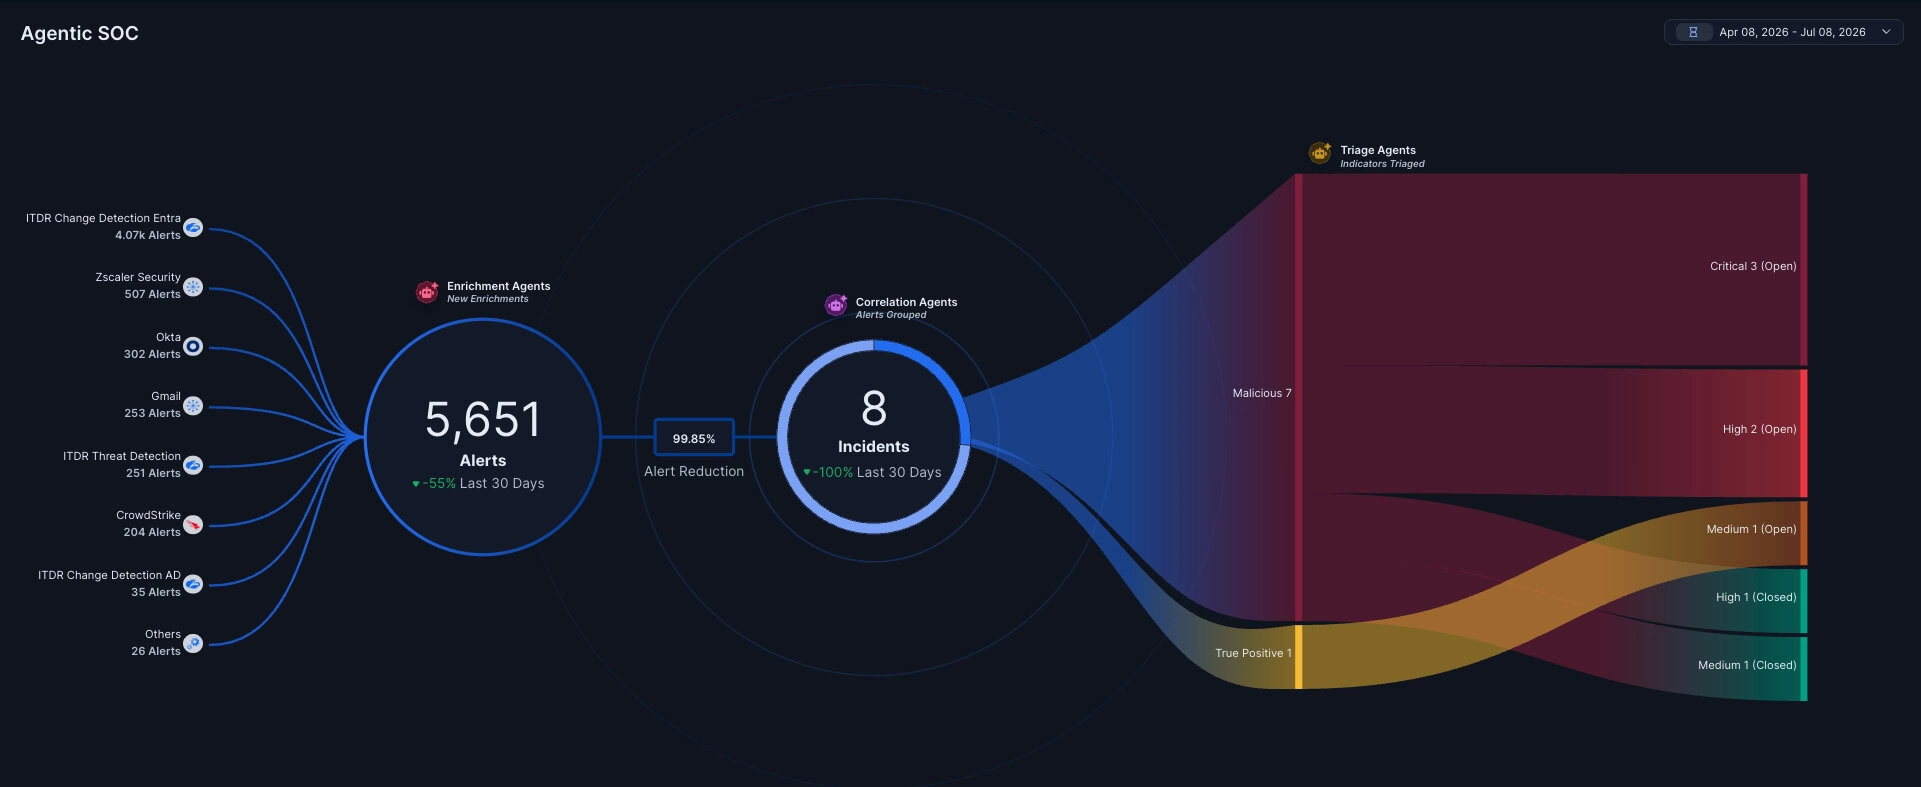
Agentic SecOps ist definiert durch den Einsatz von KI-Agenten und fortschrittlichen Modellen, um Security Operations-Workflows mit mehr Kontext, Anpassungsfähigkeit und Geschwindigkeit zu unterstützen, als es traditionelle, regelbasierte Automatisierung allein leisten kann. Anstatt nur festen Playbooks zu folgen, können Agenten Eingaben aus verschiedenen Systemen zusammenführen, Muster ableiten, sich an frühere Vorfälle erinnern, Untersuchungen anreichern und innerhalb definierter Guardrails nächste Schritte empfehlen oder direkt ausführen. Wichtig ist jedoch zu verstehen, dass Agentic SecOps nicht versucht, zum autonomen SOC ohne Personal zu werden. Unternehmen sollten den Wechsel zu einem agentischen SecOps-Modell nicht als Rechtfertigung nutzen, menschliche Freigaben bei Maßnahmen mit hoher Tragweite abzuschaffen oder Personal in diesem Umfeld zu reduzieren.
Die Einführung von Agentic SecOps
Agentic SecOps sollte als die nächste Stufe einer KI-Reise betrachtet werden. Die erste Welle von KI in der Sicherheit konzentrierte sich auf Mustererkennung. Prädiktive Modelle wurden gut darin, bekannte Indikatoren, Anomalien und Korrelationen in großen Datensätzen zu identifizieren. Doch die prädiktive KI ist nur so stark wie die Muster, die sie bereits versteht. Sie ist wirksam bei bekannten Verhaltensweisen und etablierten Signalen, aber weniger verlässlich, wenn sie mit wirklich neuen Angriffstechniken oder stark kontextabhängigen Geschäftssituationen konfrontiert wird.
Die zweite Welle brachte generative Fähigkeiten in die KI: Zusammenfassungen, Unterstützung bei Untersuchungen, Abfragen in natürlicher Sprache, Fallentwürfe und Wissensextraktion. Dadurch stieg die Produktivität von Analysten, weil Teams Erkenntnisse schneller interpretieren und komplexe Umgebungen eher im Dialog als über manuelle Suche erschließen konnten. Während generative KI den Betrieb von SecOps erleichterte, veränderte sie nicht grundlegend, wie Arbeit orchestriert wurde.
In der dritten Welle laufen Orchestrierung, Schlussfolgerung und Handlung im Zuge agentischer KI zusammen. Agentische Systeme können Daten aus mehreren Quellen selbständig und nach Bedarf abrufen, kontextbezogenes Gedächtnis aufrechterhalten, aktuelle Vorfälle mit früheren vergleichen, nächste Schritte empfehlen und in einigen Fällen begrenzte Maßnahmen innerhalb eines genehmigten Workflows ausführen. Sie helfen, Alert-Rauschen zu reduzieren, bevor es einen Analysten erreicht, und Vorfälle mit relevantem Kontext aus der gesamten Umgebung anzureichern. Gewonnene Erkenntnisse können abgerufen werden und Triage und Untersuchung lassen sich beschleunigen.
Je stärker sich eine Organisation mit Hilfe von KI von der Vorhersage zur Handlung bewegt, desto wichtiger wird Governance. Unterstützung mit geringem Risiko lässt sich relativ schnell automatisieren. Doch Reaktionsmaßnahmen mit großer Tragweite erfordern eine deutlich engere Aufsicht.
Agentic SecOps verantwortungsvoll einführen
Wenn Unternehmen sich in Richtung Agentic SecOps bewegen, lautet die Frage nicht nur, was automatisiert werden kann, sondern was automatisiert werden sollte. Die folgenden Überlegungen helfen dabei:
- Menschen sollten sich zunehmend auf Risikointerpretation, Priorisierung, Geschäftskontext und Ausnahmebehandlung konzentrieren. Maschinen können helfen, Muster zu erkennen und bekannte Aufgaben zu beschleunigen, aber menschliche Analysten bleiben dort unverzichtbar, wo Kontext, Abwägungen und Konsequenzen entscheidend sind.
- Nicht jede Handlung sollte an einen Agenten delegiert werden. Ein reifer Ansatz beginnt mit unterstützenden Anwendungsfällen wie Triage, Anreicherung, Zusammenfassung und der autonomen Ausführung risikoarmer Workflows.
- Maßnahmen mit hoher Tragweite – insbesondere solche, die den Geschäftsbetrieb stören können – erfordern klare Freigaben. Ein Agent ist nur so nützlich wie der Kontext, auf den er zugreifen kann, und das Ökosystem, in dem er arbeiten kann.
- Agentic SecOps wird sich dadurch unterscheiden, wie gut Daten verarbeitet werden, wie verlässlich Wissen über Vorfälle hinweg erhalten bleibt, wie gut die Integration in den breiteren Security-Stack gelingt und wie eng die Ausrichtung auf Geschäftsprozesse ist.
- Da agentische Systeme Kontrollen benötigen, muss Governance ein Teil der Architektur sein. Unternehmen sollten festlegen, was Agenten tun dürfen, wann sie um Freigabe bitten müssen, welche Nachweise sie aufbewahren müssen und wie ihre Ergebnisse im Zeitverlauf überprüft werden.
Guardrails dürfen kein nachträglicher Zusatz sein, sondern müssen Teil des Designs werden. Deshalb müssen Unternehmen ihre Angriffsfläche weiterhin reduzieren, indem sie eine Zero-Trust-Sicherheitsplattform implementieren, Schwachstellen priorisieren, Zugriffe segmentieren und Resilienz by Design anwenden.