

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus Security Operations Center(SOC)
Alle Meldungen
Jetzt besteht die Notwendigkeit in Security zu investieren
Cyberwar: Der Ukraine-Krieg gefährdet die IT deutscher Unternehmen
Parallel zu den Kämpfen in der Ukraine droht Europa ein Cyberkonflikt. Warum Unternehmen gerade jetzt in Sachen IT-Sicherheit tätig werden sollten und was sie tun können, um sich zu schützen, schildert der folgende Kommentar von Wolfgang Kurz, Geschäftsführer und Founder bei indevis.
Cyber Threat Intelligence: Sicherheit durch Wissen
Wenn Organisationen wissen, wie Angreifer genau vorgehen, können sie ihre Abwehrmaßnahmen entsprechend anpassen. Dieses Wissen über Cyberbedrohungen wird als Cyber Threat Intelligence (CTI) bezeichnet.
Nach Phishing-Mails fischen: So hält XDR Ihren Endpoint sicher
Phishing-Mails gehören zu den meist verbreitetsten und einfachsten Methoden, um in Firmennetze einzudringen und Daten abzugreifen: Ein Mitarbeiter eines Unternehmens erhält beispielsweise eine E-Mail von einem vermeintlichen Kollegen, inklusive Anhang. Auf dem ersten Blick scheint alles normal.
Cyberangriffen mit Hypothesen auf die Spur kommen
Threat Hunting: Proaktiv nach Angreifern suchen
Sie umgehen Erkennungs- und Überwachungssysteme, nisten sich im ganzen Netzwerk mit lateralen Bewegungen ein und ziehen systematisch Daten und Informationen ab: Gezielt gesteuerte, komplexe und oft effektive Advanced Persistent Threat (APT) Angriffe haben ein hohes Schadenspotenzial.
Cyber-sicheres Homeoffice: Mit XDR und Schulungen die Mitarbeiter schützen
Durch „Remote Working“ veränderten sich die Herausforderungen für IT-Abteilungen und Security Operation Center (SOC) und nahmen andere Dimensionen an.
Kommentar
Security Automation – zu schön um wahr zu sein?
Lässt sich das Wettrennen zwischen Security-Lösungen und Cyberkriminellen jemals gewinnen? Vermutlich nicht – und auf keinen Fall dadurch, dass man sich allein auf Software Tools verlässt. Natürlich sind moderne Security-Systeme hilfreich. Zum Beispiel ermöglichen sie optimierte und automatisierte Detection- und Response-Prozesse.
IT-SiG 2.0 und neue BSI-KritisV
2022 steht im Zeichen der Sicherheit Kritischer Infrastrukturen
IT-SiG 2.0 und KRITIS – zwei Begriffe, die die IT-Sicherheits-Branche bereits seit dem vergangenen Jahr besonders beschäftigt und die auch in 2022 in aller Munde sind. Axel Amelung, Senior Account Manager bei der TÜV TRUST IT GmbH, darf sich zurecht als Experte auf diesem Gebiet bezeichnen.
Deshalb sollten Sie auf Managed Detection & Response (MDR) setzen
Wie können wir Bedrohungen schnell erkennen und Schaden minimieren? Diese Frage wird für Unternehmen immer wichtiger. Denn das Risiko für Cyberangriffe steigt. Managed Detection & Response (MDR) ermöglicht es dem Mittelstand, sich mit geringem Eigenaufwand genauso gut zu schützen wie große Konzerne.
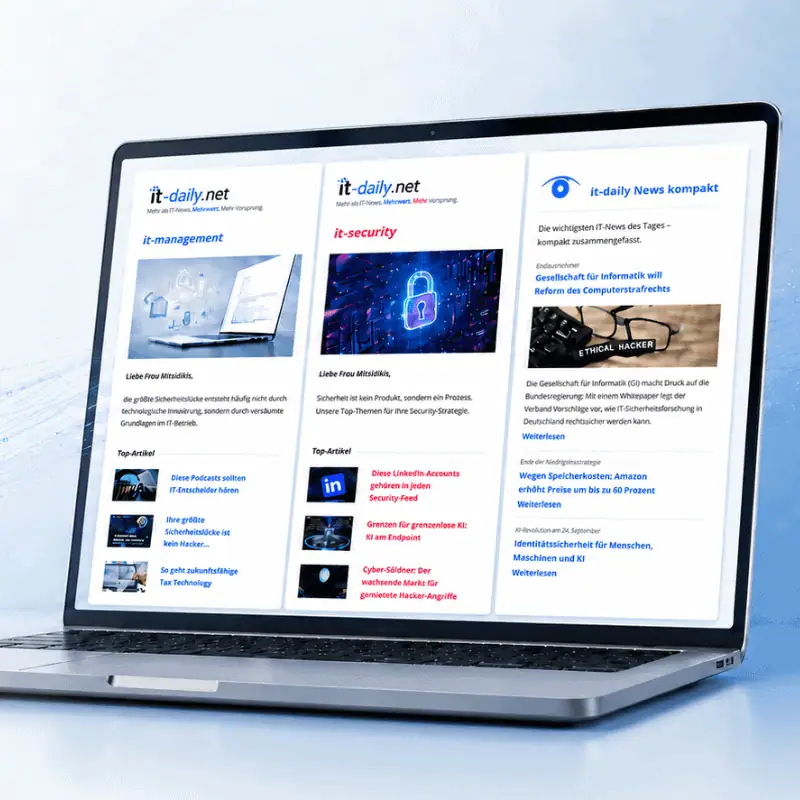
IT-Daily Newsletter
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
Kostenlos. Jederzeit abmeldbar.