

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus Angriffstaktiken
Alle Meldungen
Angreifer nutzen bekannte Wege
Bekannte Angriffsmuster bleiben die größte Schwachstelle
Ransomware-Gruppen greifen laut einer aktuellen Auswertung von Arctic Wolf immer wieder auf ähnliche Methoden zurück.

Warnung vor neuen Device Code Phishing Tools
Neue Phishing-Methode umgeht MFA über echte Microsoft-Seiten
Sicherheitsforscher von Proofpoint schlagen Alarm: Eine Angriffstechnik namens „Device Code Phishing“ entwickelt sich derzeit zu einer der am schnellsten wachsenden Bedrohungen im Bereich Identitätsschutz.

Zunehmend komplexe Bedrohungslandschaft
M-Trends 2025: KI, Vishing und neue Angriffsmuster im Visier
Mandiant hat seinen aktuellen M-Trends Bericht für 2025 veröffentlicht. Darin analysiert das Unternehmen gemeinsam mit der Google Threat Intelligence Group über 500.000 Stunden Untersuchung von Sicherheitsvorfällen und bietet einen umfassenden Überblick über die aktuelle Bedrohungslage.

Neue Angriffsmethode
„HashJack“: KI-Browser werden zur unsichtbaren Phishing-Waffe
Eine bislang kaum beachtete Besonderheit von URLs entwickelt sich zu einem ernsthaften Sicherheitsrisiko. Das Forschungsteam von Cato CTRL hat eine Methode entdeckt, die moderne KI-Browser verwundbar macht und selbst erfahrene Onlinenutzer täuschen kann.

Warlock (GOLD SALEM)
Ransomware-Gruppe kombiniert Altbewährtes mit neuen Tricks
Die Ransomware-Gruppe, die sich selbst Warlock Group nennt und von den Sophos-Forschern als GOLD SALEM verfolgt wird, hat sich 2025 mit einer Serie gezielter Angriffe in den Fokus der Sicherheitsforschung gespielt.

Klassische Abwehrmechanismen reichen nicht mehr aus
Hybride Cyberangriffe: Neue Methoden fordern traditionelle Sicherheitskonzepte heraus
Cyberkriminelle entwickeln ihre Methoden kontinuierlich weiter – und kombinieren dabei immer häufiger technische Exploits mit psychologischer Manipulation.

Neue Taktik
3AM-Ransomware: Getarnte Cyberangriffe mit virtuellen Maschinen
Im ersten Quartal 2025 wurde ein Unternehmen Opfer eines ausgeklügelten Ransomware-Angriffs, hinter dem die Cybercrime-Gruppe 3AM steckte.
Unternehmen müssen umdenken
Neue Angriffstaktiken: Die trügerische Sicherheit von MFA
Multi-Faktor-Authentifizierung (MFA) galt lange als das Bollwerk gegen Phishing-Attacken – effektiv, kostengünstig und leicht zu implementieren. Doch aktuelle Entwicklungen zeigen: Diese Schutzmaßnahme ist längst nicht mehr unangreifbar.
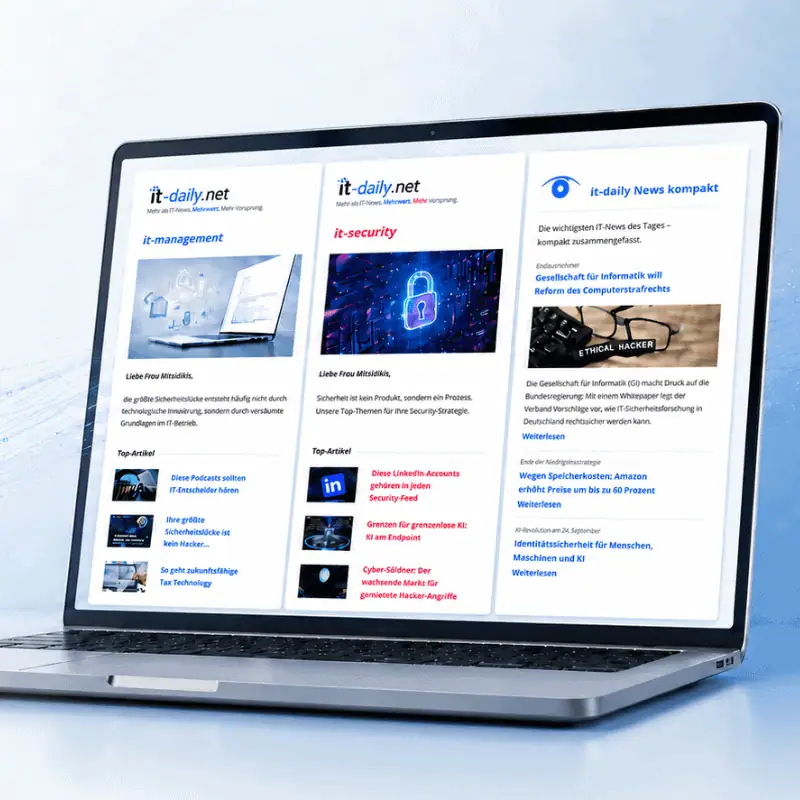
IT-Daily Newsletter
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
Kostenlos. Jederzeit abmeldbar.