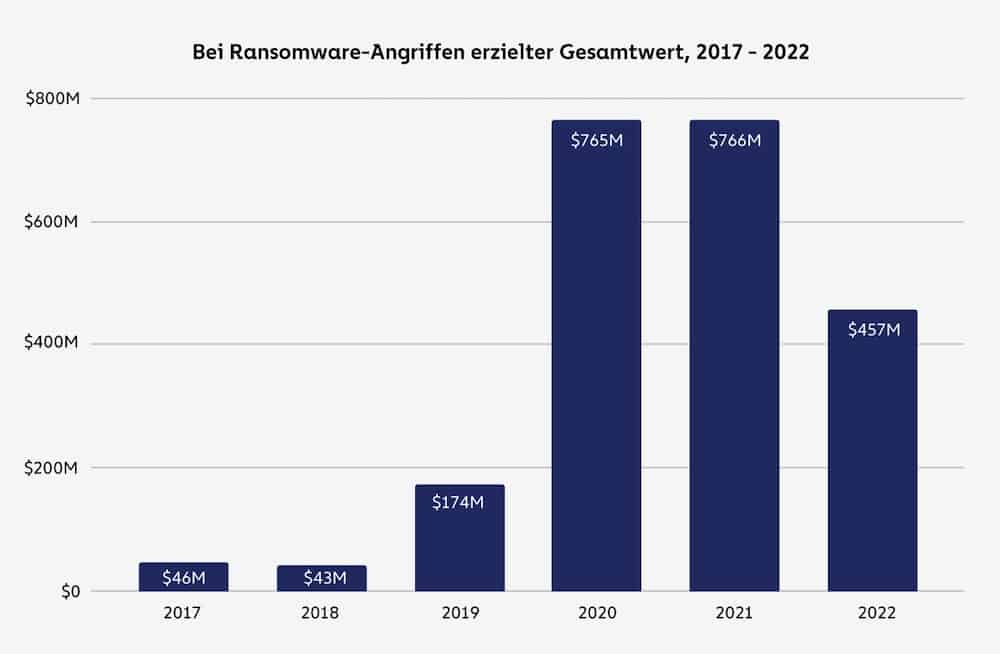
Der Crypto Crime Report 2023 von Chainalysis zeigt, dass 2022 ein wichtiges Jahr im Kampf gegen Ransomware war: Angreifer erpressten zwar mindestens 456,8 Millionen US-Dollar von ihren Opfern, dies war aber deutlich weniger als die 765,6 Millionen US-Dollar im Jahr zuvor.
Immer mehr Opfer weigern sich zu zahlen – Ransomware-Umsatz sinkt
Bei der statistischen Auswertung von Crypto-Crime-Verbrechen muss man sich immer bewusst sein, dass es eine Dunkelziffer gibt. Entsprechend liegt die tatsächlich durch Ransomware-Angriffe erpresste Summe deutlich höher als aktuell nachweisbar. Als Chainalysis letztes Jahr erstmals entsprechende Zahlen veröffentlichte, wurden für 2021 zum Beispiel ursprünglich nur 602 Millionen US-Dollar an Ransomware-Zahlungen identifiziert – was mittlerweile auf 765,6 Millionen erhöht werden musste. Dennoch zeichnet sich bereits jetzt ein klarer Trend für 2022 ab: Ransomware-Zahlungen sind deutlich rückläufig.
Das bedeutet jedoch nicht, dass die Angriffe zurückgegangen sind, zumindest nicht so stark, wie der drastische Rückgang der Zahlungen vermuten lässt. Chainalysis geht vielmehr davon aus, dass ein Großteil des Rückgangs darauf zurückzuführen ist, dass sich die Opfer zunehmend weigern, Ransomware-Angreifer zu bezahlen. Auf dieses Phänomen gehe ich weiter unten ein, doch zunächst wollen wir uns die allgemeinen Ransomware-Trends für das Jahr 2022 genauer ansehen.
Übersicht zu Ransomware-Angriffen 2022
Trotz des Umsatzrückgangs explodierte die Zahl der einzelnen Ransomware-Stämme im Jahr 2022 förmlich. Untersuchungen des Cybersecurity-Unternehmens Fortinet zufolge waren in der ersten Hälfte des Jahres 2022 über 10.000 einzelne Stämme aktiv. Interessant ist hierbei, dass die On-Chain-Daten zwar bestätigen, dass die Zahl der aktiven Stämme in den letzten Jahren erheblich zugenommen hat. Aber gleichzeitig hat Chainalysis festgestellt, dass die überwiegende Mehrheit der Ransomware-Umsätze stets auf eine kleine Gruppe von Malware-Stämmen entfällt. Die umsatzstärksten Stämme waren außerdem ganzjährig aktiv.
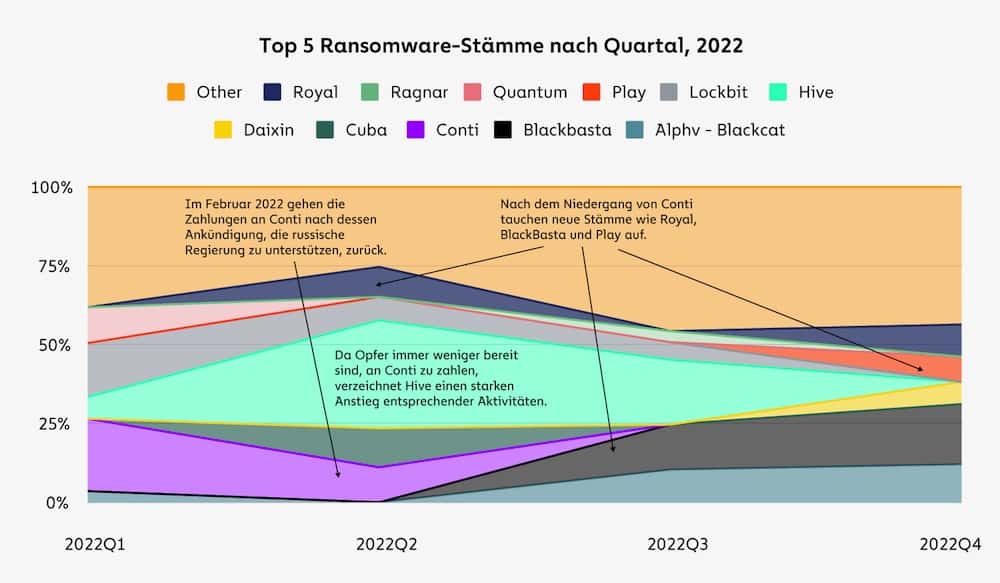
Gleichzeitig sank die Zeit, in der spezifische Ransomware genutzt wurde. 2022 blieben die entsprechenden Stämme durchschnittlich nur 70 Tage lang aktiv. 2021 waren es noch 153 und 2020 sogar 265 Tage. Wie weiter unten dargestellt wird, hängt dies wahrscheinlich mit den Bemühungen der Ransomware-Angreifer zusammen, ihre Aktivitäten zu verschleiern, indem sie mit mehreren Stämmen arbeiten.
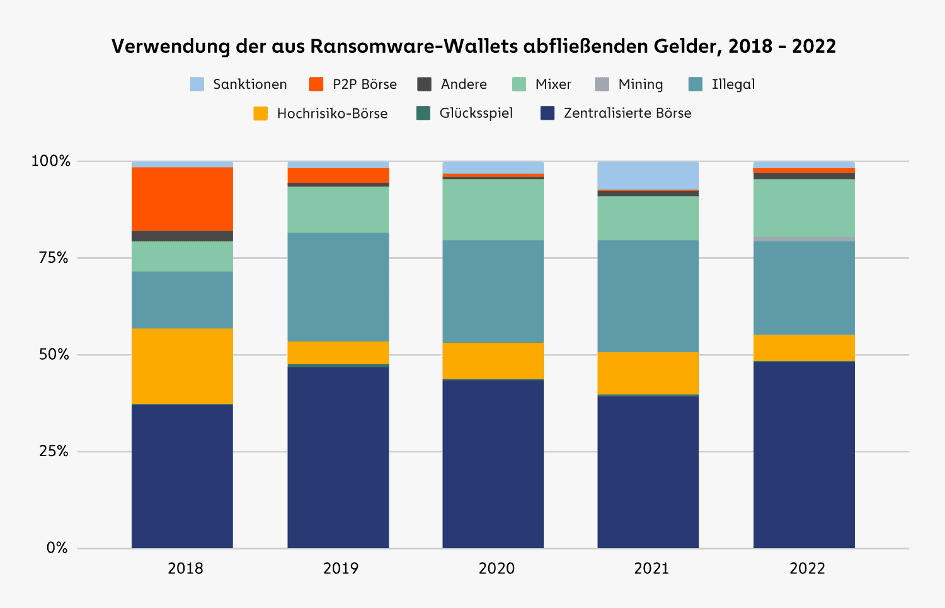
Bezüglich Geldwäsche zeigen die Daten, dass die meisten Ransomware-Angreifer die erpressten Gelder an etablierte, zentralisierte Börsen schicken. Tatsächlich stieg der Anteil der Ransomware-Gelder, die an Mainstream-Börsen fließen, von 39,3 Prozent im Jahr 2021 auf 48,3 Prozent im Jahr 2022, während der Anteil, der an Hochrisikobörsen floss, von 10,9 auf 6,7 Prozent sank. Der Anteil illegaler Dienste wie Darknet-Märkte ging bei der Geldwäsche von Ransomware-Beute ebenfalls zurück, während die Nutzung von Mixern von 11,6 auf 15,0 Prozent stieg.
Bewertung des Ransomware-Ökosystems
Die ständige Fluktuation unter den führenden Ransomware-Stämmen und das Auftauchen immer neuer Stämme lässt vermuten, dass zahlreiche kriminelle Organisationen miteinander konkurrieren, ständig neue Anbieter auf den Plan treten und die Ransomware-Welt zunehmend überfüllt ist. Doch dieser Schein ist trügerisch. Während das ganze Jahr über viele Stämme aktiv sind, ist die tatsächliche Anzahl der Personen im Ransomware-Ökosystem wahrscheinlich recht klein.
Dies zeigt sich unter anderem in der Überschneidung von “Partnerprogrammen”. Die meisten Ransomware-Stämme funktionieren nach dem Ransomware-as-a-Service (RaaS)-Modell. Dabei erlauben die Entwickler eines Ransomware-Stamms anderen Cyberkriminellen, den sogenannten Affiliates bzw. Partnern, die Malware des Administrators für Angriffe zu nutzen. Als Gegenleistung erhalten die Entwickler einen kleinen, festen Anteil am Erlös. Wir haben immer wieder festgestellt, dass viele Affiliates gleichzeitig Angriffe mit mehreren, verschiedenen Stämmen durchführen. Während also im Jahr 2022 technisch gesehen Dutzende von Ransomware-Stämmen aktiv waren, wurden viele der diesen Stämmen zugeordneten Angriffe wahrscheinlich von denselben Affiliates durchgeführt. Man kann sich das wie die Gig-Economy vorstellen, allerdings für Ransomware. Ein Rideshare-Fahrer kann Apps verschiedener Anbieter gleichzeitig geöffnet haben, was die Illusion erweckt, dass verschiedene Fahrer unterwegs sind – in Wirklichkeit handelt es sich aber um ein und dasselbe Auto.
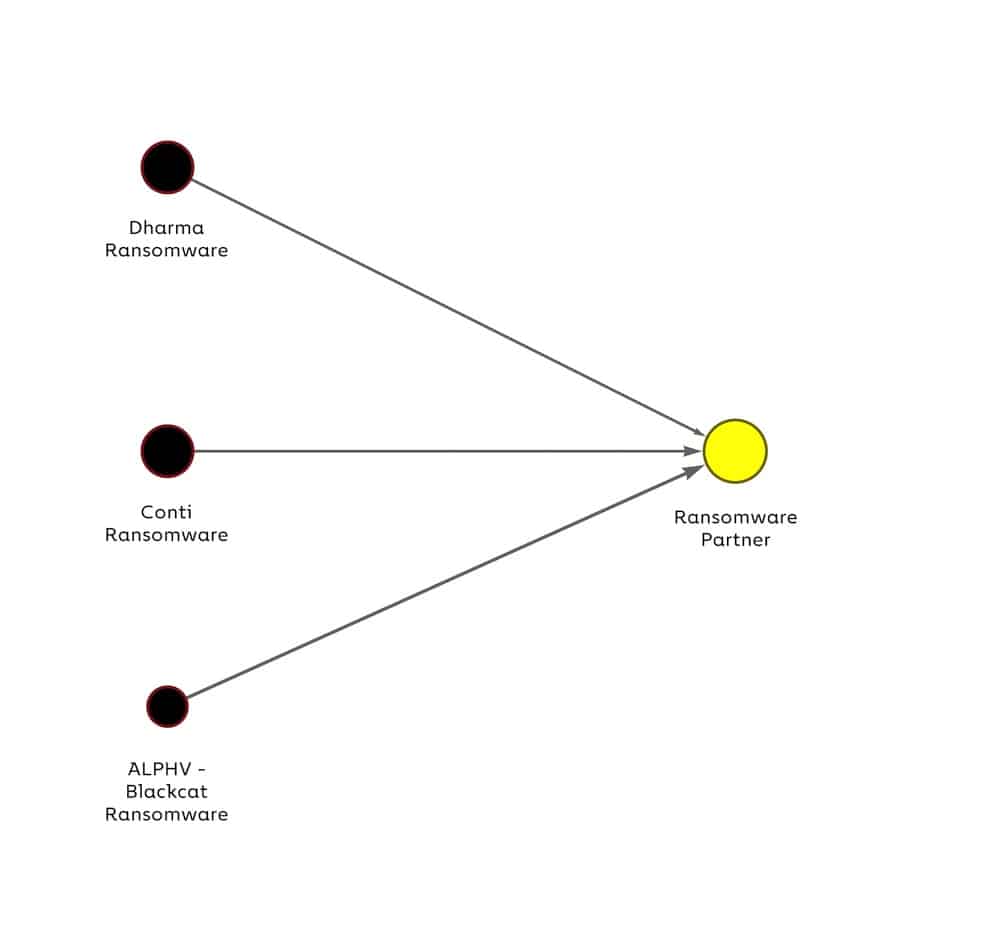
Microsoft Security hat in einem Blogbeitrag ein Beispiel hierfür erörtert. Dieser bezieht sich auf eine Partnergruppe namens DEV-0237, die Angriffe mit den Ransomware-Stämmen Hive, Conti, Ryuk und BlackCat durchgeführt hat. Die Sicherheitsforscher von Microsoft konnten dieses Beispiel für die Überschneidung von Affiliate-Gruppen durch die Analyse der technischen Details der Angriffsausführung identifizieren. Chainalyis kann darüber hinaus auch Beispiele für die Überschneidung solcher Partnergruppen in der Blockchain erkennen. In der nachstehenden Grafik aus Chainalysis Reactor sehen wir einen Partner, dessen Wallet zu verschiedenen Zeiten große Summen von den Ransomware-Stämmen Dharma, Conti und BlackCat erhalten hat. Dies bedeutet, dass er Angriffe für alle drei Stämme durchgeführt hat.
Conti Ransomware – Verbindungen nach Russland
Conti ist ein besonders interessanter Fall, bei dem wir beobachten konnten, dass sich nicht nur Affiliates, sondern auch Administratoren umbenennen und zwischen den Stämmen wechseln. Conti war einige Jahre lang ein erfolgreicher Ransomware-Stamm, der 2021 mehr Umsatz machte als jede andere Variante. Doch im Februar, unmittelbar nach dem Einmarsch Russlands in die Ukraine, verkündete das Conti-Team öffentlich seine Unterstützung für die Regierung von Wladimir Putin. Kurz darauf sickerte ein Cache mit interner Kommunikation von Conti durch, der auf Verbindungen zwischen der Cybercrime-Organisation und dem russischen Föderalen Sicherheitsdienst (FSB) hindeutet.
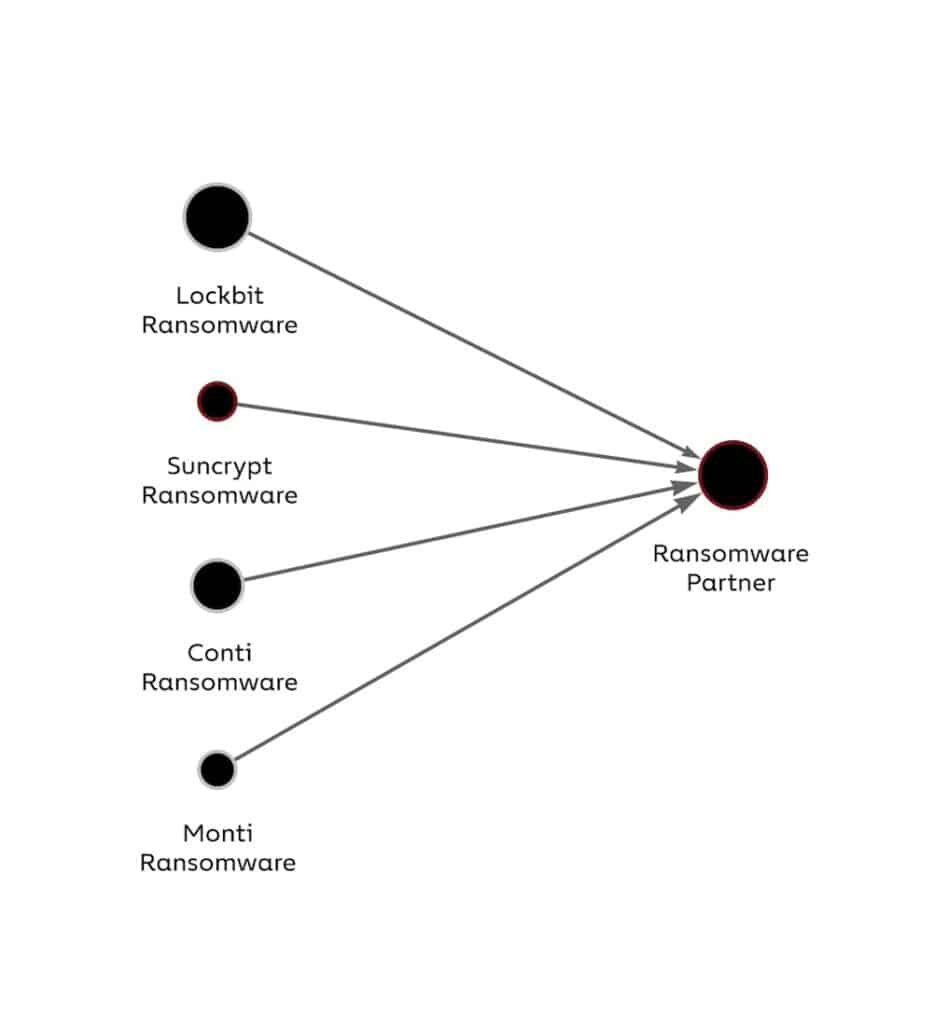
Da der FSB eine sanktionierte Einrichtung ist, entschieden viele Ransomware-Opfer und Incident-Response-Firmen, dass es zu riskant sei, die Conti-Angreifer zu bezahlen, obwohl Conti selbst nicht sanktioniert war. Conti verkündete daraufhin im Mai 2022 seine Schließung, doch kurz darauf spaltete sich ein Großteil des Conti-Teams in kleinere Gruppen auf und setzte seine Aktivitäten fort. Die Schließung von Conti veranlasste also viele der ehemaligen Mitglieder dazu, Angriffe für andere Gruppen auszuführen, deren Opfer eher bereit waren, Lösegeld zu zahlen. Das unten stehende Beispiel zeigt einen ehemaligen Conti-Affiliate, der mit den Stämmen Suncrypt, Monti und Lockbit zu arbeiten begann.
Aber nicht nur Conti-Affiliates haben sich umbenannt. Aus den On-Chain-Daten geht hervor, dass die Kernadministratoren auch mit anderen Stämmen zusammenarbeiten und diese in Umlauf bringen, darunter auch der Anführer der Ransomware-Gruppe, der den Decknamen „Stern“ trägt. Die untenstehende Reactor-Grafik zeigt, dass Stern nach dem Ende von Conti im Jahr 2022 Transaktionen mit Adressen durchgeführt hat, die in Verbindung mit Stämmen wie Quantum, Karakurt, Diavol und Royal stehen.
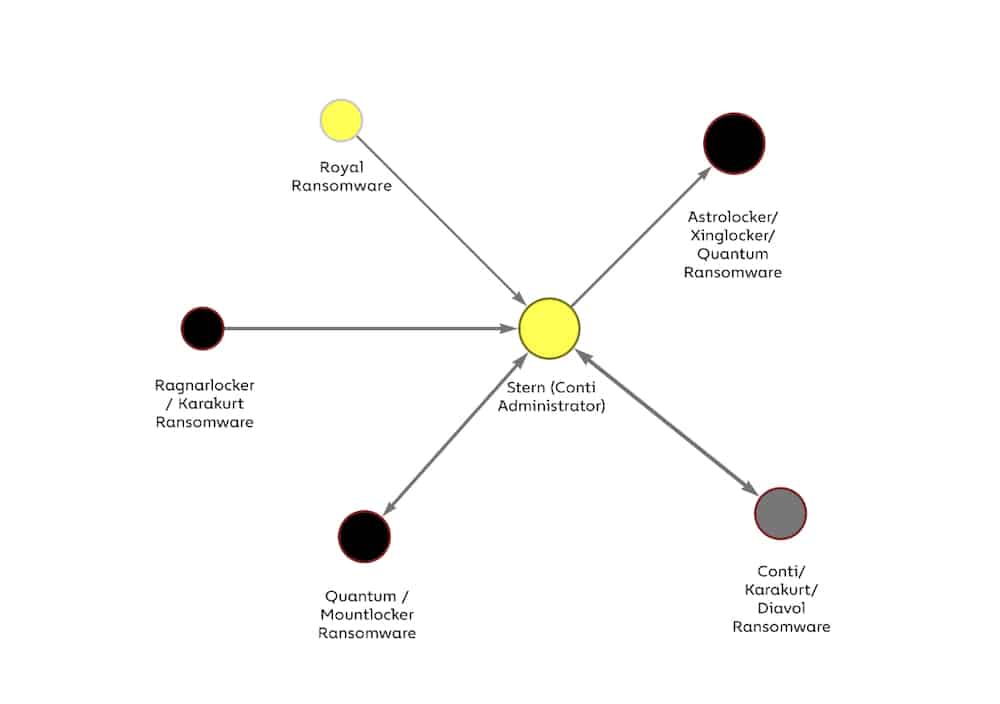
Wir haben beobachtet, dass Ransomware-Angreifer in vielen Fällen Wallets, die nominell unter anderen Stämmen gestartet wurden, für mehrere Angriffe wiederverwendet haben. Diese On-Chain-Aktivitäten bestätigen frühere Untersuchungen des Cybersicherheitsunternehmens AdvIntel, die Pläne der Conti-Führungsriege zur Verlagerung von Operationen auf einige der oben genannten Stämme aufgedeckt haben. Dies ist ein großartiges Beispiel dafür, wie die Blockchain-Analyse in Verbindung mit der technischen Analyse von Ransomware-Code und Angriffsmustern Ableger von Ransomware-Stämmen identifizieren kann, die als zu riskant für die Bezahlung eingestuft wurden.
Kann man angesichts dieser Daten wirklich behaupten, Conti habe sich aufgelöst, wenn sein Anführer, seine Partner und andere Mitglieder immer noch erfolgreich Ransomware-Angriffe unter neuen Markennamen durchführen? Die Daten deuten darauf hin, dass es produktiver sein könnte, das Ransomware-Ökosystem nicht als eine Sammlung verschiedener Stämme zu betrachten, sondern als eine kleine Gruppe von Hackern, die ihre Markenidentitäten regelmäßig wechseln. Der fließende Wechsel von Mitgliedern zwischen Ransomware-Marken lässt den Sektor größer erscheinen, als er tatsächlich ist.
„Die Anzahl der Kernpersonen, die an Ransomware beteiligt sind, ist im Vergleich zur Wahrnehmung unglaublich klein. Es sind vielleicht ein paar Hundert“, sagt Bill Siegel, CEO und Mitbegründer des Ransomware-Incident-Response-Unternehmens Coveware. „Es sind dieselben Kriminellen, sie lackieren nur ihre Fluchtautos um.“ Siegel wies darauf hin, dass diese Aktivitäten in letzter Zeit zugenommen haben und dass die Mitglieder jetzt viel eher häufig den Anbieter wechseln, anstatt über einen längeren Zeitraum bei einem Anbieter zu bleiben. Doch trotz der Anstrengungen der Ransomware-Angreifer ermöglicht die Transparenz der Blockchain den Ermittlern, diese Rebranding-Bemühungen praktisch in Echtzeit zu erkennen.
Ransomware-Opfer zahlen seltener
Auf der Grundlage der Chainalysis zurzeit vorliegenden Daten schätzen wir, dass der Gesamtumsatz mit Ransomware im Jahr 2022 von 765,6 Millionen US-Dollar im Jahr 2021 auf mindestens 456,8 Millionen US-Dollar gefallen ist. Dies ist ein enormer Rückgang von 40,3 Prozent. Wir haben jedoch Hinweise, dass dies eher auf die zunehmende Unwilligkeit der Opfer zurückzuführen ist, Ransomware-Angreifer zu bezahlen, als auf einen Rückgang der tatsächlichen Zahl der Angriffe. Wir haben mit einer Reihe von Ransomware-Experten gesprochen, um mehr zu erfahren.
Die erste Frage, die sich aufdrängt: Woher wissen wir eigentlich, dass weniger Opfer zahlen, wenn man bedenkt, wie lange es dauert, bis Ransomware-Adressen identifiziert werden, und wie groß die Dunkelziffer der Opfer bei Angriffen ist? Michael Phillips, Chief Claims Officer des Cyber-Versicherungsunternehmens Resilience, weist darauf hin, dass sich Unternehmen nicht beruhigt zurücklehnen sollten, nur weil die Einnahmen aus Ransomware zurückgegangen sind. „Daten aus Schadensfällen in der gesamten Cyber-Versicherungsbranche zeigen, dass Ransomware weiterhin eine zunehmende Cyber-Bedrohung für Unternehmen und Betriebe darstellt. Es gibt jedoch Anzeichen dafür, dass disruptive Ereignisse dazu führen, dass die erfolgreichen Erpressungsversuche von Ransomware-Akteuren geringer ausfallen als erwartet“, erklärte er. Phillips nannte als Beispiele für derartige Störungen den Krieg zwischen Russland und der Ukraine sowie den zunehmenden Druck auf Ransomware-Banden durch westliche Strafverfolgungsbehörden, einschließlich Verhaftungen und Wiedererlangung erpresster Kryptowährung.
Der Analyst und Ransomware-Experte Allan Liska von Recorded Future, der auch als Ransomware-Sommelier bekannt ist, wies auf Daten hin, die Teams wie das seine von Data Leak Sites (DLS) sammeln. Dort veröffentlichen viele Ransomware-Angreifer die von den Opfern gestohlenen Daten, um so Zahlungen zu erzwingen. „Die meisten Unternehmen scrapen [DLS]-Daten, um eine grundlegende Viktimologie zu erstellen. Auf dieser Grundlage gingen die Ransomware-Angriffe zwischen 2021 und 2022 um 10,4 Prozent von 2.865 auf 2.566 zurück“, so Liska.
Wenn wir die DLS-Opfer-Leaks als Indikator für die Anzahl der Angriffe nehmen, gibt es immer noch eine riesige Lücke zwischen dem 10,4-prozentigen Rückgang der Leaks und dem 40,3-prozentigen Rückgang der Gesamtumsätze mit Ransomware. Aus Gesprächen mit Vertretern von Cyber-Versicherungs- und Incident-Response-Firmen schließen wir, dass ein Großteil des Umsatzrückgangs darauf zurückzuführen ist, dass die Opfer weniger häufig zahlen. Bill Siegel von Coveware lieferte uns Statistiken über die Wahrscheinlichkeit, dass ein Ransomware-Opfer ein Lösegeld zahlt, basierend auf den Kundenangelegenheiten seiner Firma in den letzten vier Jahren:
| 2019 | 2020 | 2021 | 2022 | |
| Bezahlt | 76% | 70% | 50% | 41% |
| Nicht bezahlt | 24% | 30% | 50% | 59% |
Der Trend ist sehr ermutigend: Seit 2019 ist die Zahl der Zahlungen innerhalb von drei Jahren von 76 auf nur noch 41 Prozent gesunken. Aber was genau ist der Grund für diese Verschiebung? Ein wichtiger Faktor ist, dass die Zahlung von Lösegeld rechtlich riskanter geworden ist, insbesondere nach einer OFAC-Richtlinie im September 2021 über mögliche Sanktionsverstöße bei der Zahlung von Lösegeld. „Mit den potenziellen Sanktionen drohen zusätzlich rechtliche Konsequenzen für die Bezahlung [von Ransomware-Angreifern]“, so Liska. Bill Siegel stimmte dem zu und sagte uns, dass seine Firma sich weigert, Lösegeld zu zahlen, wenn es auch nur den Hauch einer Verbindung zu einer sanktionierten Einrichtung gibt.
Weniger Zahlungen aufgrund verschärfter Maßnahmen
Ein weiterer wichtiger Faktor ist die Sichtweise der Cyber-Versicherungsunternehmen, die in der Regel die Opfer für Ransomware-Zahlungen entschädigen. „Cyber-Versicherungen haben die Führung übernommen, indem sie nicht nur verschärft haben, wen sie versichern, sondern auch, wofür Versicherungszahlungen verwendet werden können. Sie erlauben ihren Kunden viel seltener, eine Versicherungsleistung zur Zahlung von Lösegeld zu verwenden“, sagte Liska. Phillips schloss sich dieser Meinung in seinen Ausführungen an. „Heutzutage müssen Unternehmen strenge Cybersicherheits- und Backup-Maßnahmen erfüllen, um gegen Ransomware versichert zu sein. Es hat sich gezeigt, dass diese Anforderungen Unternehmen aktiv dabei helfen, sich von Angriffen zu erholen, anstatt Lösegeldforderungen zu zahlen. Ein verstärkter Fokus auf die Absicherung gegen Faktoren, die zum Erfolg von Ransomwareangriffen beitragen, hat zu niedrigeren Kosten für Unternehmen geführt und zu einem rückläufigen Trend bei Erpressungszahlungen beigetragen.“
Siegel stimmte zu, dass die Forderung der Cyberversicherungsunternehmen nach besseren Cybersicherheitsmaßnahmen eine wichtige Triebkraft für den Trend zu seltener werdenden Lösegeldzahlungen ist und beschrieb einige der Maßnahmen, zu deren Umsetzung sie ihre Kunden drängen. „Viele Versicherungsträger verschärfen die Zeichnungsstandards und erneuern eine Police nur dann, wenn der Versicherte über umfassende Backup-Systeme verfügt, Endpoint Detection and Response (EDR)-Lösungen einsetzt und eine Mehrfachauthentifizierung vornimmt. Dies hat viele Unternehmen dazu veranlasst, ihre Sicherheit zu erhöhen“, so Siegel. Liska stimmte zu, dass sich die Maßnahmen in den letzten Jahren stark verbessert haben. „Damals, im Jahr 2019, als ‚Big Game Hunting‘ und RaaS so richtig Fahrt aufnahmen, betonten viele Sicherheitsexperten die Bedeutung von Backups. Eine effektive Backup-Lösung verhindert zwar keine Ransomware-Angriffe und hilft auch nicht bei Datendiebstahl, aber sie gibt den Opfern mehr Möglichkeiten, damit sie nicht zur Zahlung gezwungen werden können“, sagte er.
Schadensreduzierung durch Datensicherung und Security-Übungen
Siegel erläuterte, dass Unternehmen mit gut segmentierten, aber hochverfügbaren Datensicherungen viel seltener von den Auswirkungen eines Ransomware-Angriffs betroffen sind und dass sie ihren Kunden regelmäßig raten, nur dann zu zahlen, wenn die Zahlung aufgrund der Schwere der Auswirkungen wirtschaftlich gerechtfertigt ist. Liska betonte auch, dass Backups kein Allheilmittel sind, und wies darauf hin, dass der Datenwiederherstellungsprozess Monate dauern kann und Ransomware-Opfer während dieses Prozesses anfällig für Folgeangriffe sind, wie der Fall des australischen Logistikunternehmens Toll Group zeigt, das im Jahr 2022 innerhalb von drei Monaten zwei Angriffe erlitt.
Am besten ist es natürlich, wenn Unternehmen gar nicht erst Opfer von Ransomware-Angriffen werden. Zu diesem Zweck empfiehlt Liska, dass Unternehmen regelmäßig Übungen durchführen, bei denen alle relevanten Teams – etwa Cybersicherheit, Netzwerke, IT, Serveradministration, Backup-Teams, PR und Finanzen – mit der Unternehmensleitung zusammenkommen, um zu ermitteln, wie sich das Unternehmen schützen und Schwachstellen identifizieren sowie verstehen kann, wer für die gesamten Sicherheitsaspekte verantwortlich ist. „Wenn ein Unternehmen ein realistisches Bild von seinen Stärken und Schwächen hat, kann es sich besser auf einen Ransomware-Angriff vorbereiten. Und die Unternehmensleitung weiß, wo sie investieren muss, um das Netzwerk vor einem Angriff besser zu schützen“, so Liska.
Wenn mehr Unternehmen diese Best Practices ebenso umsetzen wie Datensicherungen und andere Sicherheitsmaßnahmen, stehen die Chancen gut, dass die Ransomware-Umsätze im Jahr 2023 und darüber hinaus weiterhin sinken werden.
Autor: Thomas Gregg, Area VP Central EMEA bei Chainalysis
www.chainalysis.com