Eine Untersuchung von Check Point Research zeigt, dass mehrere mutmaßlich mit China verbundene Cyberspionage-Operationen auf eine gemeinsame technische Infrastruktur zurückgreifen.
Globale Cyberspionage-Kampagnen
CopperDragon: Ein mit China verbundenes Cyberspionage-Ökosystem
Die Aktivitäten richten sich gegen Behörden, Telekommunikationsunternehmen, militärische Einrichtungen, Forschung und kritische Infrastrukturen in 21 Ländern und lassen sich möglicherweise einem größeren Ökosystem namens CopperDragon zuordnen.
Gemeinsame Werkzeuge, unterschiedliche Angreifer
Die Forschenden haben bei ihrer einjährigen Analyse drei operative Cluster identifiziert: SilentDelivery, OceanGate und DarkWire. Obwohl sich deren Ziele und Vorgehensweisen teilweise unterscheiden, weisen Überschneidungen bei Malware und Infrastruktur auf eine Verbindung hin.
CopperDragon könnte dabei eine Art zentrale Versorgungsstruktur bilden, die verschiedenen Akteuren Werkzeuge und technische Ressourcen zur Verfügung stellt. Damit wäre die gemeinsame Nutzung von Schadsoftware nicht zwangsläufig ein Beleg dafür, dass mehrere Angriffe von derselben Gruppe ausgeführt werden. Vielmehr könnten unterschiedliche Einheiten auf ein gemeinsames Angebot zurückgreifen.
Die Untersuchung erweitert zudem den bisherigen Kenntnisstand über die geografische Reichweite der Aktivitäten. Besonders neue Erkenntnisse zu bislang undokumentierten Angriffen in Asien, vor allem in Indien, sowie zusätzliche Windows- und Linux-Schadsoftware wie SquadC, AnnobinDoor und SparrowShell stehen im Mittelpunkt des Berichts.
Drei Cluster mit unterschiedlichen Angriffsmustern
Die drei identifizierten Gruppen setzen auf verschiedene Methoden und konzentrieren sich auf unterschiedliche Regionen und Ziele.
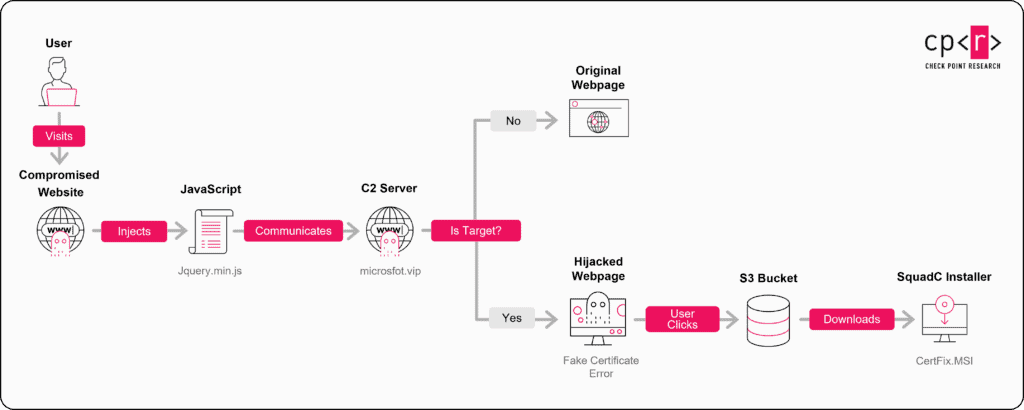
SilentDelivery ist vor allem in Europa und Asien aktiv. Betroffen sind unter anderem Deutschland, Frankreich und Tschechien. Für die Angriffe missbrauchen die Akteure legitime Websites aus Bereichen wie Verwaltung, Schifffahrt, IT und Forschung. Ausgewählten Besuchern werden gefälschte Chrome-Zertifikatswarnungen angezeigt. Ein vermeintliches Sicherheitsupdate soll zur Installation einer Backdoor verleiten. Tatsächlich werden dadurch Schadprogramme wie SquadC oder SparrowDoor eingeschleust.
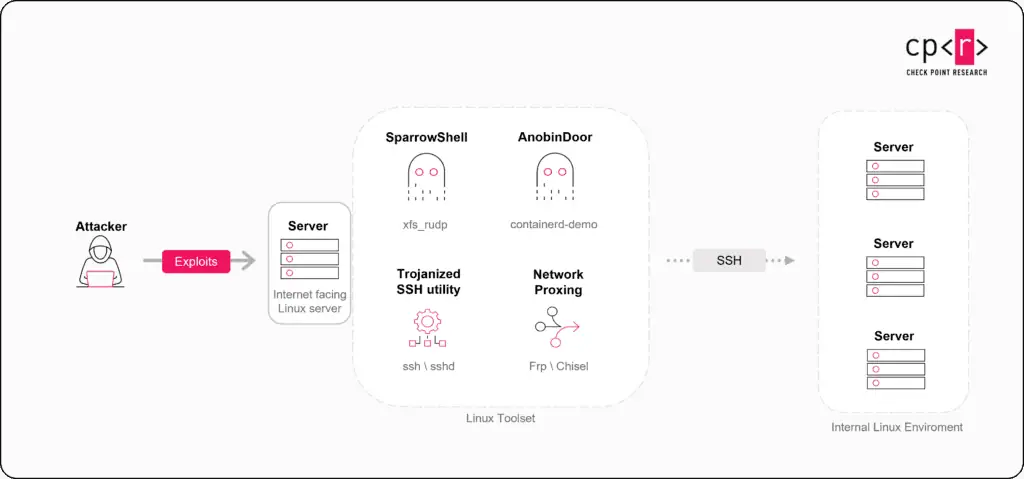
OceanGate steht für bislang nicht dokumentierte Aktivitäten in Asien, insbesondere in Indien. Die Angreifer dringen zunächst in ungeschützte Linux-Systeme ein, stehlen Zugangsdaten und versuchen anschließend, in Windows-Umgebungen vorzudringen. Die Erkenntnisse zeigen, dass die mit Sparrow verbundenen Akteure beide Betriebssystemwelten innerhalb einer Angriffskette nutzen können.
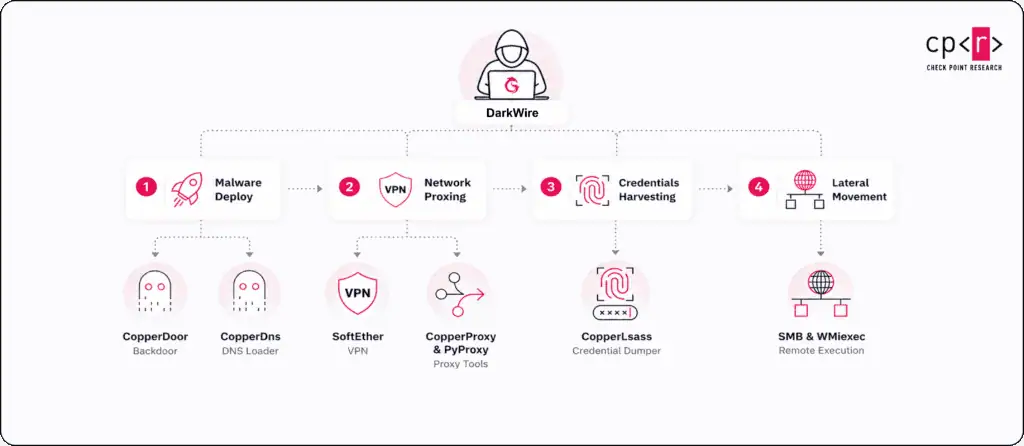
DarkWire konzentriert sich dagegen auf Telekommunikations- und Regierungsnetzwerke in Lateinamerika. Zum Einsatz kommen unter anderem die neu identifizierten Schadprogramme CopperDoor und CopperDNS. Ergänzt werden sie durch Werkzeuge zur Erbeutung von Zugangsdaten, zur Erkundung kompromittierter Systeme und zur Ausbreitung innerhalb der betroffenen Netzwerke.
Telekommunikationsnetze als besonders wertvolle Ziele
Der Zugriff auf Telekommunikationsinfrastruktur kann weitreichende Folgen haben. Neben den Daten eines einzelnen Unternehmens könnten Angreifer Informationen über Kommunikationsbeziehungen, Zeitpunkte und Dauer von Verbindungen sowie Aufenthaltsorte von Teilnehmern erlangen. Auch SMS-Daten und Informationen aus rechtmäßigen Überwachungssystemen können für Spionagezwecke interessant sein.
Damit geht das mögliche Schadenspotenzial über den unmittelbaren Einbruch in ein Unternehmen hinaus. Kompromittierte Telekommunikationsnetze können Einblicke in staatliche Aktivitäten und Kommunikationsstrukturen ermöglichen und dadurch Fragen der nationalen Sicherheit und des Datenschutzes berühren.
Sergey Shykevich, Director Threat Intelligence bei Check Point Software, sieht in CopperDragon einen Hinweis auf eine stärker arbeitsteilige Organisation moderner Cyberspionage. Gemeinsame Malware und Infrastruktur könnten demnach verschiedene Operationen über Länder, Plattformen und Branchen hinweg unterstützen. Für die Verteidigung sei es deshalb wichtig, nicht nur einzelne Schadprogramme zu betrachten, sondern Zusammenhänge zwischen Endgeräten, Netzwerken sowie Windows- und Linux-Systemen zu erkennen.
Geopolitischer Kontext ohne eindeutige Zuordnung
Die Aktivitäten von DarkWire machen Lateinamerika zu einem wichtigen Schwerpunkt der Untersuchung. Check Point Research stellt die Angriffe in den Zusammenhang mit dem wachsenden strategischen und wirtschaftlichen Wettbewerb zwischen China, den USA und Staaten der Region. Einen direkten Zusammenhang zwischen einzelnen Angriffen und konkreten geopolitischen Ereignissen belegen die technischen Erkenntnisse allerdings nicht.
Die übergreifende Bedeutung der Untersuchung liegt vor allem im möglichen Organisationsmodell hinter den Kampagnen. Wenn mehrere Akteure auf dieselbe Infrastruktur und gemeinsame Werkzeuge zurückgreifen, lassen sich Spionageaktivitäten nicht mehr zuverlässig anhand einzelner Malware-Familien oder Gruppennamen einordnen.
Für Unternehmen und staatliche Einrichtungen bedeutet das, Sicherheitsmaßnahmen stärker auf die Erkennung zusammenhängender Aktivitäten auszurichten. Dazu gehören aktuelle Bedrohungsinformationen, der schnelle Schutz gefährdeter Systeme sowie strenge Kontrollen für Zugangsdaten und interne Bewegungen in Netzwerken. Ziel ist es, Angriffe möglichst früh zu erkennen und zu verhindern, dass sich Angreifer dauerhaft in einer Infrastruktur festsetzen.
(red/Check Point)