Thought Leadership
Angriffe auf Endgeräte gehen längst über das einzelne Gerät hinaus. Daher brauchen deutsche Unternehmen koordinierte Maßnahmen zur Prävention und Reaktion. Erfahren Sie, was wirksame Endpoint-Sicherheit leisten sollte und wie ein zentrales Endpoint-Management dabei helfen kann, operative Lücken zu schließen.
Ein typisches Szenario: Ein Mitarbeiter eines Großunternehmens öffnet eine täuschend echt wirkende Phishing-Mail und klickt auf einen schädlichen Link. Die Malware gelangt auf das Endgerät und setzt sich dort fest. Ohne eine wirksame Endpoint-Sicherheitslösung findet sie hier sensible Daten, breitet sich im Netzwerk aus und beginnt, Daten aus dem gesamten Unternehmen zu exfiltrieren, bevor der Angriff auffällt. Bis die IT eine Warnmeldung erhält, ist der Schaden bereits entstanden.
Die ManageEngine-Studie 2026 zur operativen Resilienz verdeutlicht dieses Risiko für deutsche Unternehmen. 75 Prozent der befragten Unternehmen waren in den vergangenen zwölf Monaten von mindestens einem Cybersicherheitsvorfall betroffen. Phishing war dabei die am häufigsten genannte Angriffsart. Wie weitreichend die Folgen waren, zeigt sich daran, dass sich die Auswirkungen bei 88 Prozent der betroffenen Unternehmen nicht auf ein einzelnes Gerät beschränkten. Sie betrafen ganze Teams oder Abteilungen, mehrere Unternehmensbereiche oder in einigen Fällen sogar das gesamte Unternehmen. Diese Ergebnisse unterstreichen die Bedeutung einer zuverlässigen Endpoint-Sicherheit.
Mit einer wirksamen Endpoint-Sicherheitslösung verläuft dasselbe Szenario anders. Der Agent auf dem Endgerät erkennt verdächtiges Verhalten, isoliert das betroffene Gerät und sichert die Informationen, die das Sicherheitsteam für die Untersuchung des Vorfalls benötigt. So schaffen Unternehmen mehr Transparenz, verkürzen Reaktionszeiten und senken den operativen Aufwand.
Was eine wirksame Endpoint-Sicherheit leisten sollte
Bei der Wahl einer Plattform für Endpoint-Sicherheit geht es weniger darum, möglichst viele Funktionen abzuhaken. Entscheidend ist vielmehr, wie zuverlässig sie im Ernstfall schützt. Moderne Endpoint-Sicherheit sollte jedes Gerät schützen, das mit dem Unternehmensnetzwerk verbunden ist, und dabei weit über klassischen Virenschutz hinausgehen. Dazu sollte sie Echtzeit-Bedrohungserkennung, die Untersuchung und Reaktion auf Sicherheitsvorfälle, Schwachstellen- und Patchmanagement, die Konfiguration von Sicherheitskontrollen, Data Loss Prevention sowie Compliance-Reporting miteinander verbinden – idealerweise auf einer zentralen Plattform. Folgende Funktionen sollten bei der Bewertung besonders berücksichtigt werden:
- Integriertes Patch- und Schwachstellenmanagement: Die Plattform sollte Schwachstellen erkennen, Risiken priorisieren und erforderliche Patches über eine zentrale Konsole bereitstellen.
- Bedrohungserkennung und -reaktion: Neben signaturbasierten Antivirenlösungen sollte die Plattform Funktionen bieten, die dateilose Malware, verdächtige Aktivitäten und unbekannte Bedrohungen erkennen. Zudem sollte sie kompromittierte Geräte proaktiv isolieren und schädliche Prozesse beenden.
- Anwendungs- und Gerätesteuerung: Zentrale Kontrollmechanismen sollten festlegen, welche Anwendungen ausgeführt und welche Peripheriegeräte mit Endgeräten verbunden werden dürfen. Gleichzeitig sollte die Plattform mögliche Bedrohungen erkennen.
- Data Loss Prevention: Die Plattform sollte grundsätzlich überwachen und steuern, wie sensible Informationen über Wechseldatenträger, Anwendungen, Browser und Cloud-Dienste übertragen werden.
- Compliance-Reporting: Automatisierte Auditberichte mit Vorlagen, die auf relevante Vorgaben und Standards wie die DSGVO, PCI DSS und ISO 27001 abgestimmt sind, können die Einhaltung von Compliance-Anforderungen bei Audits erleichtern.
- Flexible Bereitstellung: Unternehmen sollten prüfen, ob die Lösung das bevorzugte Bereitstellungsmodell in der Cloud, On-Premises oder in einer hybriden Umgebung unterstützt.
- Asset-Management: Die Plattform sollte ein Echtzeit-Inventar aller Hardware- und Software-Assets in der gesamten IT-Umgebung führen und Konfigurationen, Lizenznutzung sowie den End-of-Life-Status zentral erfassen.
Wie Endpoint Central diese Anforderungen abdeckt
ManageEngine Endpoint Central ist eine Plattform für Unified Endpoint Management und Endpoint Security, die die zuvor beschriebenen Funktionen über einen einzigen Agenten und eine einzige Konsole zusammenführt. Sie bietet IT-Teams einen zentralen Überblick über Gerätekonfigurationen, Patch-Status, installierte Software, Schwachstellen und Sicherheitsereignisse. So können sie Risiken erkennen und Gegenmaßnahmen einleiten, ohne ständig zwischen voneinander getrennten Tools wechseln zu müssen. Teams können Geräte mit Schwachstellen identifizieren und gleichzeitig erkennen, welcher Patch die jeweilige Schwachstelle behebt. Funktionen für Endpoint Detection and Response (EDR) liefern zusätzlichen Kontext, um verdächtige Aktivitäten zu untersuchen und einzudämmen.
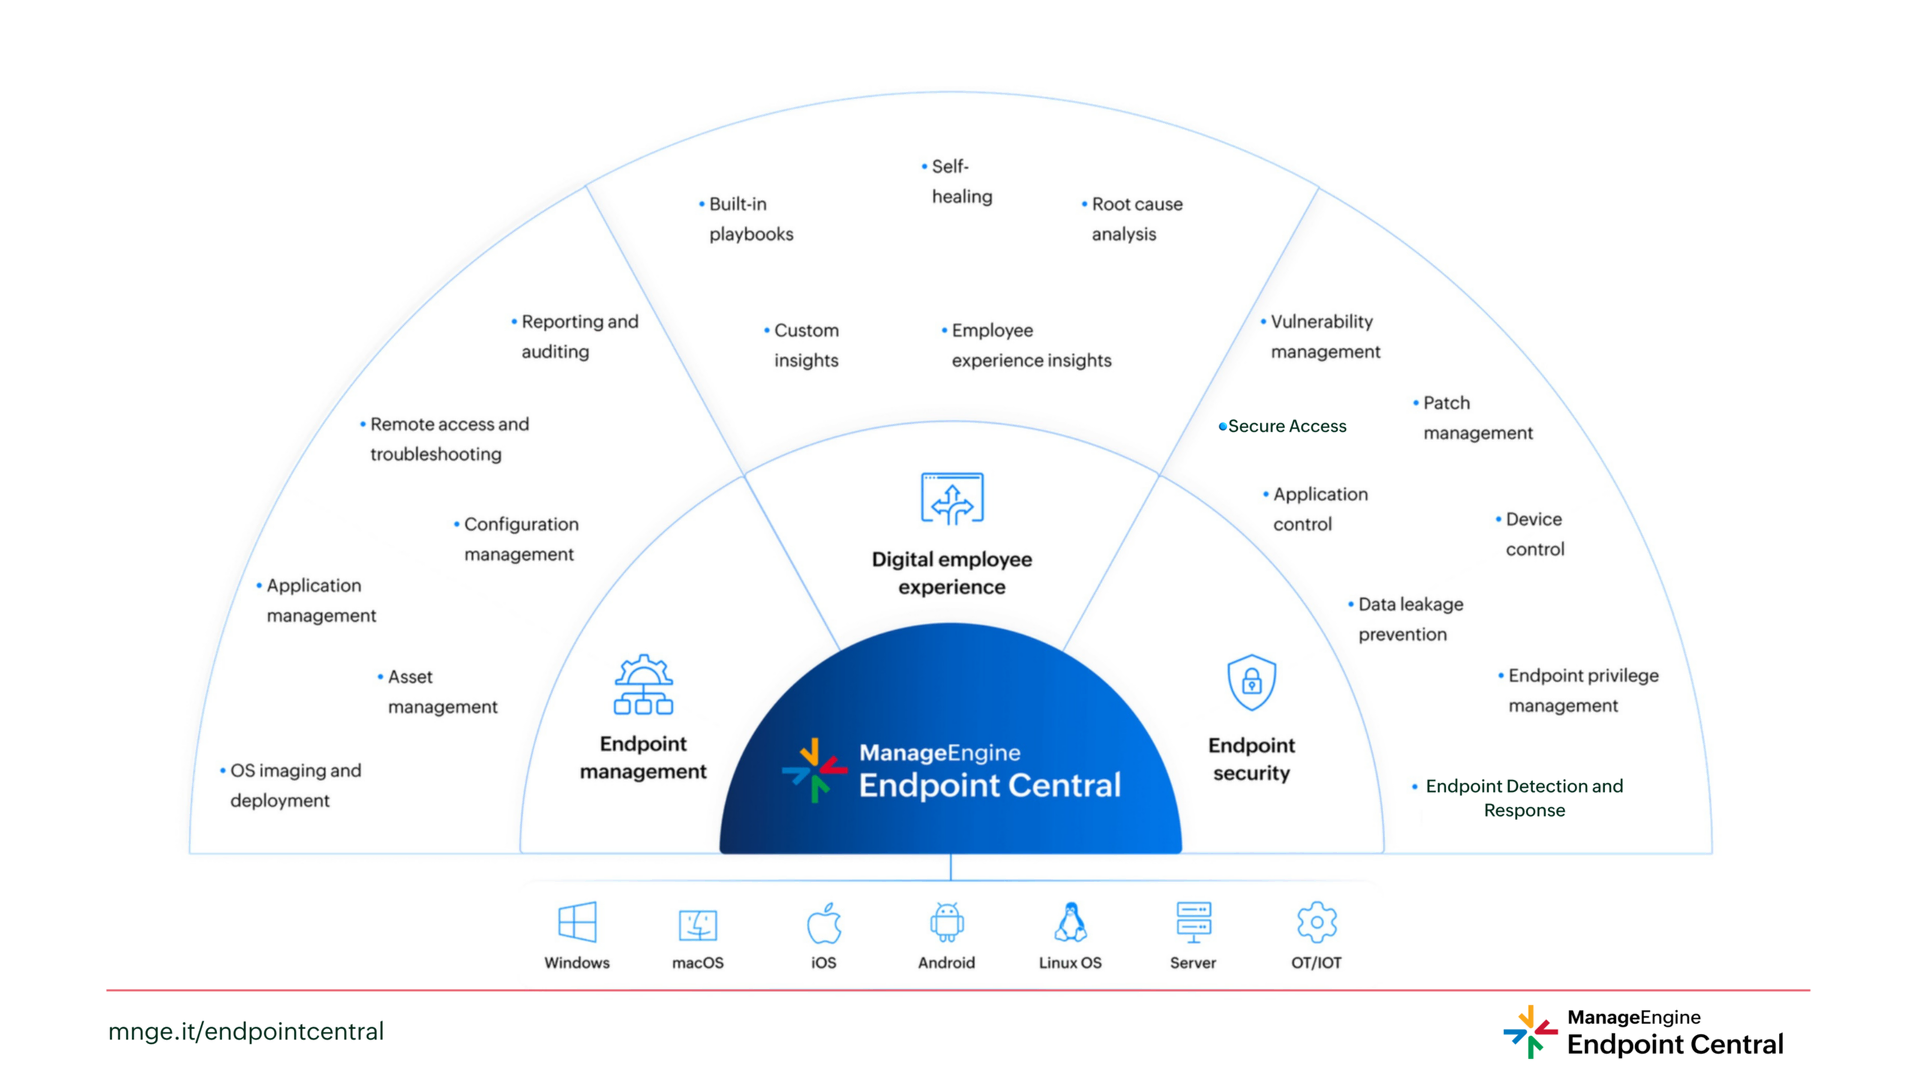
Wenn Unternehmen zusammengehörige Funktionen für Endgeräte bündeln, können sie die Prozessfragmentierung verringern, die Transparenz verbessern und vorhandene Ressourcen in IT- und Sicherheitsteams effizienter einsetzen. Endpoint Central kombiniert präventive Sicherheitsmaßnahmen mit kontinuierlichem Management und Funktionen zur Reaktion auf Sicherheitsvorfälle. Damit eignet sich die Plattform besonders für Unternehmen, die ihre Endpoint-Sicherheit stärker koordinieren möchten.
Welche Plattform die richtige ist, hängt letztlich von der Infrastruktur, dem Risikoprofil, den regulatorischen Anforderungen und der bestehenden Sicherheitsumgebung eines Unternehmens ab. Für deutsche Unternehmen sollte es dabei nicht nur darum gehen, die Anzahl der eingesetzten Tools zu reduzieren. Entscheidend ist vielmehr, die zunehmende operative Komplexität zu bewältigen, die Sicherheitslücken begünstigt und die Reaktion auf Vorfälle verlangsamt.