Thought Leadership
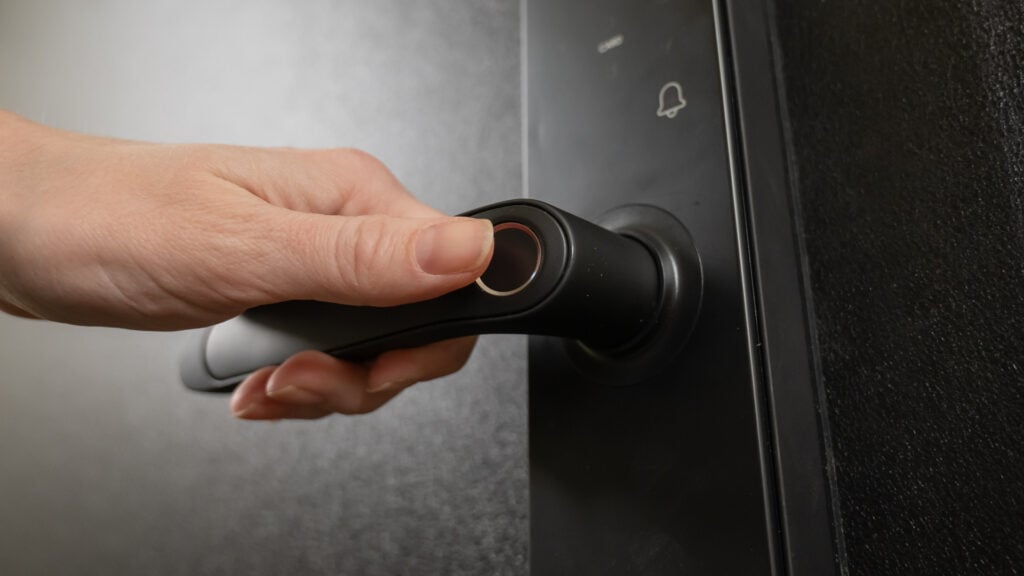
Im Zuge von NIS2 rücken auch physische Zutrittskontrolle zu Serverräumen und Rechenzentren in den Fokus. Wie können IT und Corporate Security dabei enger zusammenwachsen?
Das allgegenwärtige Thema NIS2 rückt häufig Firewalls, Netzwerksicherheit, Software-Updates und den Schutz vor digitalen Angriffen in den Mittelpunkt des Geschehens. Jedoch befinden sich Server, Netzwerkkomponenten und Datenleitungen an realen Orten. Wer also den physischen Zugriff auf diese Infrastruktur erhält, kann unter Umständen digitale Schutzmechanismen umgehen. Vor diesem Hintergrund lohnt sich für IT- und Sicherheitsverantwortliche der gemeinsame Blick sowohl auf Cyber-Security als auch auf die physischen Sicherheitsmaßnahmen. Denn der risikobasierte Ansatz von NIS2 sollte technische, operative als auch organisatorische Maßnahmen umfassen. Daraus resultierend bekommen Themen wie Zugriffskontrolle, Incident Handling, Business Continuity, Asset Management oder Multi-Faktor-Authentifizierung auch eine physische Dimension.
Kritische IT-Infrastruktur beginnt mit kontrolliertem Zutritt
Betrachtet man die naheliegenden Ausgangspunkte wie Serverräume, Rechenzentren und Netzwerkverteiler, so sollten die primären Fragen lauten, wer diese Bereiche betreten darf, wie Berechtigungen vergeben und überprüft werden und ob sich Zutritte zuverlässig nachvollziehen lassen. Mit einer adäquaten Zutrittskontrollplattform lassen sich Berechtigungen rollenbasiert vergeben. Für besonders sensible Bereiche können darüber hinaus zusätzliche Mechanismen eingesetzt werden. Anti-Passback erschwert beispielsweise die missbräuchliche Weitergabe von Zutrittsmedien, während eine doppelte Autorisierung das Zwei-Personen-Prinzip unterstützt. Je nach Schutzbedarf lassen sich außerdem mehrere Authentifizierungsmerkmale wie Karte und PIN oder biometrische Verfahren kombinieren. Dabei geht es nicht darum, möglichst viele Sicherheitsfunktionen einzusetzen. Vielmehr ist es sinnvoll, das erforderliche Schutzniveau aus der jeweiligen Risikoanalyse abzuleiten und die Zutrittsprozesse entsprechend auszulegen.
Wenn Zutrittsereignisse einen visuellen Kontext bekommen
Zusätzlichen Nutzen bietet die Integration von Zutrittskontrolle in Kombination mit einem Videomanagement. Ein Zutrittsereignis bleibt damit nicht nur ein Eintrag im System, da Bilder oder Videosequenzen dem jeweiligen Ereignis zugeordnet werden. Dank dieser Kombination lässt sich auch nachvollziehen, ob die erwartete Person tatsächlich ein Zutrittsmedium verwendet hat. In Hochsicherheitsbereichen kann Video zudem das Vier-Augen-Prinzip unterstützen und daraus schlussfolgernd können Analysefunktionen auf Manipulationen aufmerksam machen, etwa wenn eine Kamera verstellt oder eine sicherheitsrelevante Einrichtung verändert werden. Zutrittskontrolle und Video verschmelzen damit zu miteinander verknüpften Informationsquellen. Für IT und Corporate Security entsteht damit ein umfassendes Lagebild, das die Bewertung sicherheitsrelevanter Ereignisse erleichtert.

Vom Alarm zum definierten Prozess
Für die Resilienz einer Organisation ist es allerdings nicht nur relevant, einen Vorfall zu erkennen; entscheidend ist ebenso, wie schnell und strukturiert darauf reagiert wird. Vordefinierte Ereignisse – wie das gewaltsame Öffnen einer gesicherten Türe – lösen in der Regel einen Alarmprozess aus. Dabei wird dem Bediener beispielsweise über einen Alarm-Handler eine konkrete Handlungsempfehlung bereitgestellt und in Verbindung mit einem Videoüberwachungstool gleichzeitig das relevante Livebild angezeigt. Auch die anschließende Auswertung wird anhand intelligenter Suchfunktionen unterstützt, welche relevantes Videomaterial ausfindig machen. Sicherheitskritische Aufzeichnungen sind darüber hinaus gegen automatisches Überschreiben geschützt, was dem Sicherheitsgedanken zusätzlich Rechnung trägt. Entsprechende Protokolle über Bedieneraktivitäten schaffen Nachvollziehbarkeit darüber, wer welche Aktion wann ausgeführt hat. Daraus resultiert, dass aus einem technischen Alarm ein strukturierter und dokumentierbarer Reaktionsprozess wird.
Resilienz zeigt sich besonders beim Ausfall
Einen weiteren wichtigen Aspekt stellt die Aufrechterhaltung des Betriebs dar. Für physische Sicherheitssysteme stellt sich dahingehend die Frage, was bei einem Server- oder Netzwerkausfall geschieht. Mit dem Einsatz von Videomanagementsystemen kann über Failover-Konzepte im Worst-Case die Videoüberwachung fortgeführt werden. Bei einer Unterbrechung der Netzwerkverbindung ermöglicht zudem Edge Recording eine lokale Kameraaufzeichnung mit anschließender Synchronisation. Aber auch die Zutrittskontrolle lässt sich ausfallsicher auslegen. So können bestimmte Komponenten der Produktlösung weiterhin definierte Zutrittsfunktionen bereitstellen – auch wenn keine Verbindung zum zentralen Server besteht. Insbesondere bei Rechenzentren und anderen kritischen Einrichtungen kann diese Autonomie für die Betriebskontinuität relevant sein. Hinzu kommen digitale Sicherheitsmechanismen innerhalb der physischen Infrastruktur, so dass eine sichere Ende-zu-Ende-Kommunikation bis hin zur verschlüsselten Kommunikation mit Drittsystemen sichergestellt werden kann. Für den Systemzugriff stehen unter anderem Einmalpasswörter oder Single Sign-on über Microsoft Entra ID zur Verfügung.
Wie das in der Praxis aussehen kann
Ein Beispiel aus Deutschland liefert der IT-Infrastruktur- und Rechenzentrumsanbieter noris network AG. Mit den zuvor beschriebenen Lösungen wurden gleich drei Standorte zusammengeführt. Als Resultat werden nun Zutritts- und Einbruchalarme zentral überblickt, Ereignisse an Server-Racks protokolliert und für bestimmte Bereiche kommt eine Zwei-Faktor-Authentifizierung zum Einsatz. Auch die Verfügbarkeit spielt eine große Rolle, denn beim Verlust einer Netzwerkverbindung kann der sichere Zutritt zu dafür vorgesehenen Bereichen weiterhin gewährleistet werden. Dieses Projektbeispiel zeigt, dass Zutrittskontrolle in einer kritischen IT-Umgebung weit über das Öffnen und Schließen von Türen hinausgehen kann.
Technik und Betrieb zusammendenken
Aufeinander abgestimmte Sicherheitslösungen können verschiedene Aspekte einer NIS2-orientierten Sicherheits- und Resilienzstrategie unterstützen. Eine NIS2-Konformität entsteht durch den Einsatz einzelner Systeme jedoch nicht automatisch. Vielmehr entscheiden die individuelle Risikoanalyse und das Zusammenspiel der technischen, operativen und organisatorischen Maßnahmen über den Erfolg. Dabei lohnt es sich, neben den Funktionen auch den Lebenszyklus der eingesetzten Sicherheitssysteme im Blick zu haben und darauf zu achten, dass Betreiber nach der Implementierung mit technischem Support, Software-Updates, Knowledge Base, Kundenportal und unterschiedlichen Supportangeboten an einem deutschen Standort begleitet werden.
NIS2 kann damit auch ein Anlass sein, historisch getrennte Sicherheitswelten enger zusammenzuführen. Sowohl IT als auch Corporate Security schützen letztlich dieselben kritischen Werte und Prozesse. Mit Sinn und Verstand betrachtet ergibt sich ein Bild davon, welche Infrastruktur besonders schützenswert ist, wer darauf zugreifen darf, wie Zugriffe authentifiziert und dokumentiert werden und wie bei Abweichungen reagiert werden soll. Resümierend bleibt festzuhalten, dass der Weg zu einem kritischen Informationssystem nicht zwangsläufig durch eine digitale Schwachstelle führt, sondern manchmal schlichtweg durch eine Tür.
Autor: Carsten Keite, General Manager bei TKH Security GmbH