Thought Leadership
Gartner rät Sicherheitschefs unter anderem, KI-Agenten wie Insider-Risiken zu behandeln und Pilotprojekte zur Post-Quanten-Kryptografie zu starten.
Das Marktforschungsunternehmen Gartner hat fünf Maßnahmen benannt, die Chief Information Security Officers (CISOs) im vierten Quartal 2026 angehen sollten. Als Hintergrund nennt Christopher Mixter, VP Analyst bei Gartner, KI-gestützte Cyberangriffe, Debatten um KI-Sicherheit und aufkommende Risiken durch Quantencomputer.
Zuständigkeit für KI-Sicherheit festigen
Laut Gartner ist die Absicherung der KI-Infrastruktur und des Zusammenspiels von Modellen und den Systemen, in denen sie laufen, wichtiger als die Sicherheit des Modells selbst. CISOs entwickelten sich in Unternehmen zur maßgeblichen Instanz für KI-Sicherheit und sollten interne Governance und die praktische Umsetzung vorantreiben.
KI-Agenten als Insider-Risiko behandeln
In einer Gartner-Umfrage unter 297 Sicherheitsverantwortlichen im zweiten Quartal 2026 gaben 54 Prozent an, keinen festgelegten Ansatz zur Begrenzung der Zugriffe von KI-Agenten zu haben oder sich auf vordefinierte menschliche Zugriffsrechte zu stützen. Gartner empfiehlt, autonome Multi-Agenten-Systeme nach ihren Handlungsrechten statt nach ihrer Intelligenz zu steuern. Sogenannte Guardian Agents sollen agentische Abläufe überwachen und den möglichen Schaden begrenzen.

Wiedererkennen reicht nicht als Identitätsnachweis
Da Deepfakes inzwischen verbreitet sind, sollen CISOs Prozesse so umgestalten, dass das Erkennen einer Stimme oder eines Gesichts nicht mehr ausreicht, um Entscheidungen oder Aktionen freizugeben. Zum Schutz der Online-Präsenz und der Marke empfiehlt Gartner, Deepfake-Erkennung mit Kontextsignalen, zusätzlichen Authentifizierungsstufen und Herkunftsprüfungen für Inhalte zu kombinieren.
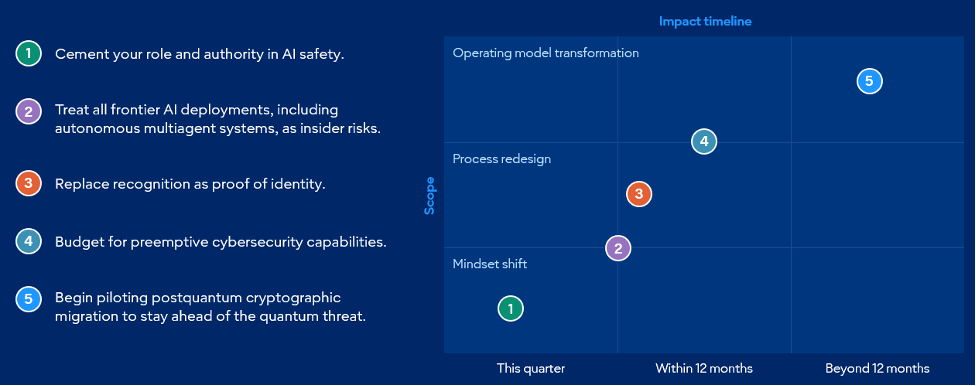
Budget für präventive Sicherheit
KI verkürzt die Zeit und senkt die Kenntnisse, die Angreifer zum Ausnutzen von Schwachstellen benötigen. 76 Prozent der CISOs zählten in einer Befragung von mehr als 300 Risikoverantwortlichen im zweiten Quartal 2026 die KI-gestützte Entdeckung von Schwachstellen zu ihren zehn wichtigsten neuen Risiken.
„Erkennungs- und Reaktionsfähigkeiten reichen nicht mehr aus. Unternehmen sollten präventive Cybersicherheitsfähigkeiten wie automatisierte Moving Target Defense, fortgeschrittene Verschleierung, Täuschung und vorausschauende Bedrohungsanalyse priorisieren, um einen messbaren Vorteil gegenüber Angreifern zu erlangen.“
Luis Castillo, Senior Director Analyst bei Gartner
Pilotprojekte zur Post-Quanten-Kryptografie
Gartner prognostiziert, dass Unternehmen, die bis 2027 keine Pilotprojekte zur Post-Quanten-Kryptografie (PQC) starten, für die vollständige Migration mindestens 200 Prozent höhere Kosten tragen werden. 51 Prozent der befragten CISOs haben noch keine Aktivitäten zu PQC begonnen. Als Bedrohungen nennt Gartner das Abgreifen verschlüsselter Daten zur späteren Entschlüsselung (Harvest Now, Decrypt Later) und zur späteren Fälschung von Signaturen (Harvest Now, Forge Later).
(red)