Thought Leadership
Eine Umfrage von Absolute Security unter 1.000 CISOs zeigt, dass Endpoint-Sicherheitstools im Ernstfall häufig versagen und Wiederherstellung oft ausbleibt.
Der Sicherheitsanbieter Absolute Security hat unter dem Titel „The State of Endpoint Resilience“ eine neue Umfrage unter 1.000 Chief Information Security Officers (CISOs) in den USA und Großbritannien veröffentlicht. Die Ergebnisse zeigen, dass Kontrollmaßnahmen wie Endpoint Detection and Response (EDR) oder Data Loss Prevention (DLP) im Ernstfall regelmäßig versagen, während viele Unternehmen ihre Geräteflotte nur teilweise aus der Ferne wiederherstellen können.
Überwachung versagt fast immer im Ernstfall
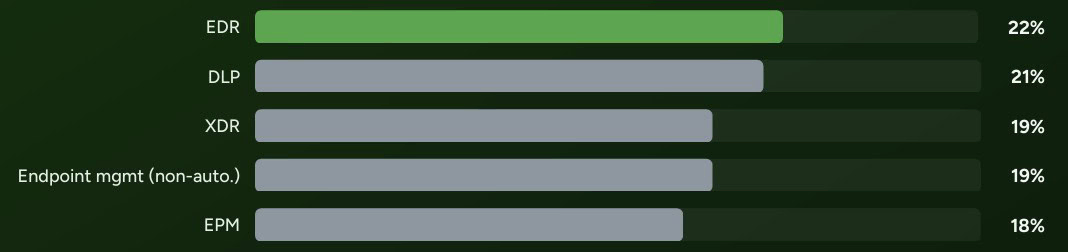
85 Prozent der befragten CISOs berichten von Betriebsausfällen nach Sicherheitsvorfällen wie Cyber- oder Ransomware-Angriffen auf ihren Endgeräten. 99 Prozent der Befragten gaben zudem an, dass die Überwachung von Endpunktaktivitäten im Angriffsfall nicht einwandfrei verlaufen sei. Am häufigsten versagte dabei EDR seinen Dienst, in 22 Prozent der Fälle, knapp gefolgt von DLP mit 21 Prozent. Nach Einschätzung der Untersuchung reagierten die Systeme zwar, jedoch nicht zielführend genug, um Ausfallzeiten zu verhindern.
Sicherheitsbudgets bleiben auf Prävention ausgerichtet
Im Durchschnitt wenden Unternehmen der Umfrage zufolge 53 Prozent ihres Sicherheitsbudgets für die Abwehr von Angriffen auf und nur 47 Prozent für die Wiederherstellung danach. 83 Prozent der Unternehmen gehen davon aus, ihre Ausgaben für KI-gestützte Sicherheitstools in den kommenden zwölf Monaten zu erhöhen, 13 Prozent planen dabei eine deutliche Budgetanpassung für als dringend eingestufte Investitionen. Als vorrangige Bereiche nennen die Befragten KI-gestützte Sicherheitslösungen mit 29 Prozent, Endpunktsicherheit mit 25 Prozent sowie agentenbasierte KI-Sicherheitslösungen ebenfalls mit 25 Prozent.

Angriffe verteilen sich gleichmäßig auf alle Vektoren
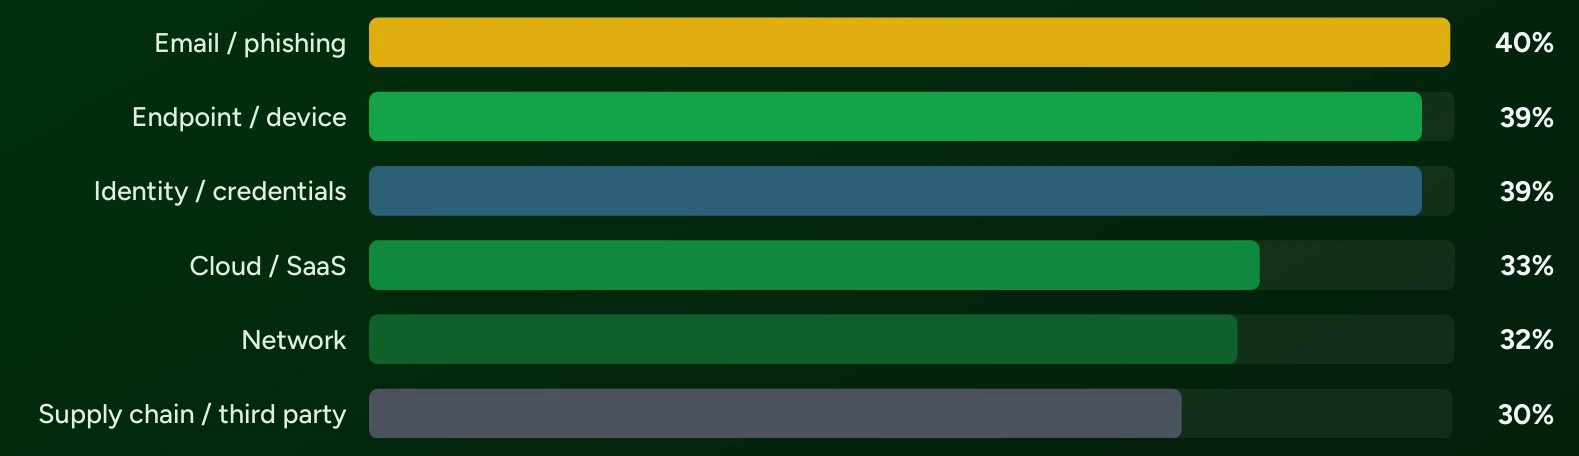
92 Prozent der CISOs waren im vergangenen Jahr an irgendeiner Stelle im System von einem Sicherheitsvorfall betroffen. Die Angriffe verteilten sich der Umfrage zufolge zu nahezu gleichen Teilen auf E-Mail, Endgeräte, Identitäten, Cloud und Netzwerk, wodurch sich Präventionsmaßnahmen kaum auf einen einzelnen Angriffsvektor konzentrieren lassen. Unabhängig vom Einstiegspunkt ziele ein Angriff dabei stets auf dasselbe Ergebnis ab: Ausfallzeiten zu verursachen.
Autonome Wiederherstellung kaum im Einsatz
88 Prozent der CISOs stimmen zu, dass eine autonome Wiederherstellung die Kosten eines Sicherheitsvorfalls senken kann, doch bislang setzen nur 32 Prozent tatsächlich selbstheilende Endpunkt-Agenten ein.
Widerspruch bei der Kontrolle von KI auf Endgeräten
89 Prozent der Befragten gaben an, die Nutzung von KI auf ihren Endgeräten erkennen, überwachen und kontrollieren zu können. Dem widerspricht die Angabe von 71 Prozent der Befragten, wonach im vergangenen Jahr sensible Unternehmensdaten über ein nicht genehmigtes KI-Tool eines Mitarbeiters nach außen gelangt seien.
(red/Absolute Security)