Eine Zusammenfassung des Vortrags von Dr. André Kudra, esatus AG, bei der it-daily Konferenz "Thought Leadership in der IT 2023". Er geht der Frage nach, was SSI und traditionelle IAM-Systeme unterscheidet, welche Vorteile SSI für den Austausch im digitalen Raum bietet.
Thought Leadership: Haben traditionelle IAM-Systeme eine Zukunft?
1. Einführung in das Thema und kurze Vorstellung der esatus AG
Ich begrüße Sie aus Berlin und möchte Ihnen gerne eine Art „Pioneering Impuls“ geben, denn ich befinde mich gerade beim IT-Sicherheitsrechtstag des Bundesverband IT Sicherheit e.V., TeleTrusT, der als Pionier der IT Security bezeichnet werden kann. Mein Impuls befasst sich mit dem Thema Decentralized Identity und stellt eine sehr wichtige, grundsätzliche Architekturkomponente dar, die sich problemlos in bestehende IT-Landschaften einfügen lässt. Wie wir gesehen haben, gibt auch das Thema KI einen gewissen Anlass, sich Sorgen zu machen bzw. im Bereich Decentralized Identity aktiv zu werden.
In der Einführung wurde der Begriff Self-Sovereign-Identity – kurz SSI – bereits angesprochen. Wir schauen uns an, was SSI mittlerweile bedeutet und was die Community dazu sagt.
Zu Beginn möchte ich ganz kurz auf die esatus AG eingehen, denn wir werden oft als SSI- oder Decentralized Identity Start-up angesehen. Wir sind aber bereits seit dreieinhalb Jahrzehnten im Markt – damals hat man Digitalisierung noch als EDV bezeichnet! esatus befasst sich mit allen Themen rund um Development Operations, Identity, Security und speziell Decentralized Identity. Außerdem sind wir international in verschiedenen Programmen und Community-Projekten sehr aktiv, an denen viele Leute weltweit arbeiten.
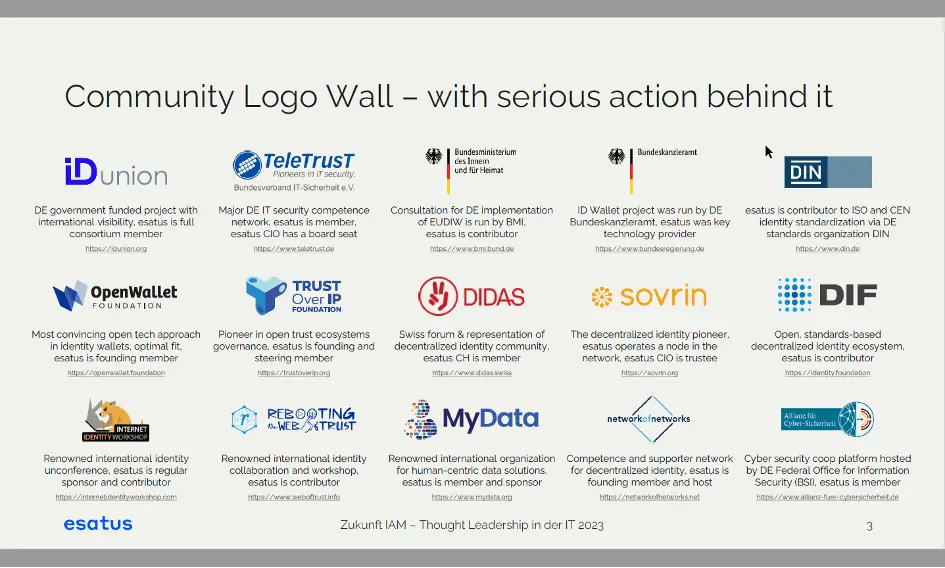
Seit 2015 engagiert sich esatus für das Thema Decentralized Identity, das wir als naheliegende Lösung betrachtet haben. Jedoch haben wir mittlerweile festgestellt, dass es eher ein Marathon ist und die Umsetzung noch in den Startlöchern steht. Es gibt derzeit immer noch ein paar „Wartepositionen“ aufgrund der EU-Gesetzgebung.
2. Künstliche Intelligenz und Deep Fakes
Wie wir heute Morgen von einem meiner Vorredner aus Kalifornien gehört haben, bietet uns die KI natürlich für einige spannende Themen bessere Lösungsansätze. Auf der anderen, der „dunklen Seite“, entstehen dadurch natürlich auch ganz verschiedene Threat Vektoren.
Das Video „This is not Morgan Freeman“ haben sicher schon einige gesehen, darin ist sehr plakativ dargestellt, wie man einer Person – hier einer Person des öffentlichen Interesses – Worte in den Mund legen kann, von denen sie gar nichts weiß. Das sind sogenannte „deep fake AI videos“. Außerdem habe ich gerade noch von Kollegen ein Video zugespielt bekommen, das anschaulich zeigt, wie chinesische Influencer mittlerweile ihre Arbeit optimieren, indem sie einfach Deep Fake-Videos produzieren und damit 24/7 ihre Community beschallen können, obwohl sie vielleicht gerade am Strand liegen…
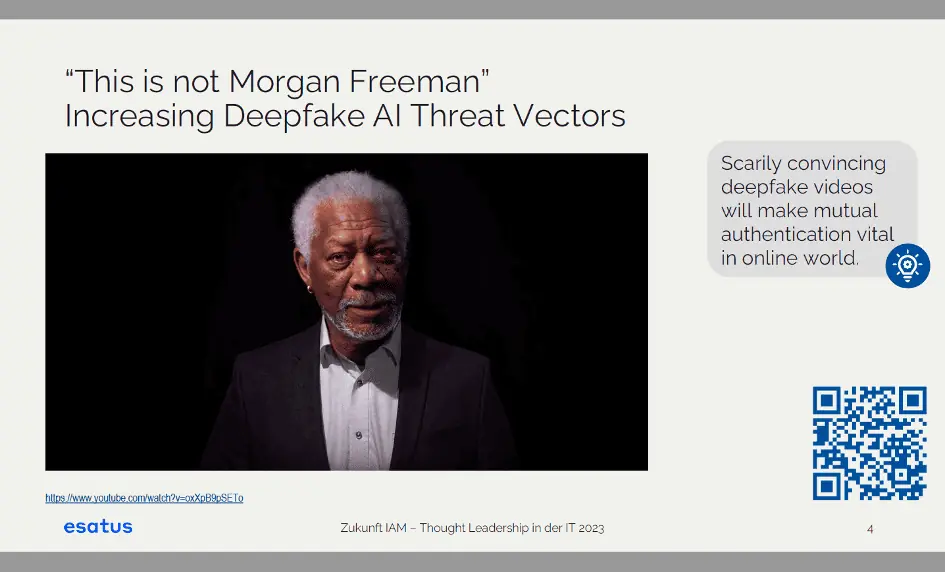
Deshalb gehen wir davon aus, dass wir in der Online-Welt keine Art von gegenseitigem Vertrauen aufbauen können, wenn wir nicht eine gegenseitige Authentifizierung vornehmen, um zu wissen, mit wem rede ich denn auf der anderen Seite tatsächlich. Diese Bedrohung ist sehr real, wie diese Beispiele sehr gut verdeutlichen.
3. Architekturmodelle und Zero Trust
Es gibt natürlich tolle Architekturmodelle, von meiner Vorrednerin Frau Roth haben wir bereits viel dazu gehört.
Im Bereich Berechtigungsmanagement und Zugriffssteuerung gibt es das sogenannte Zero-Trust-Architekturmodell, das heißt: Ich muss eigentlich immer davon ausgehen, dass meine Systeme schon kompromittiert sind, dass der Angreifer sich schon in meinen Netzen befindet und ich ein Problem habe. Das heißt: was wir als klassischen sogenannten Perimeterschutz bezeichnen – man hat ein Netzwerk abgesichert mit Firewall usw. – wird komplett infrage gestellt und auf ein Zero-Trust-Architekturmodell umgestellt. Auch die amerikanische Regierung fordert das mittlerweile sehr stark.
Es handelt sich im Wesentlichen um ein NIST-definiertes Architekturmodell, das kann man sich hier auf der Slide sehr schön anschauen.
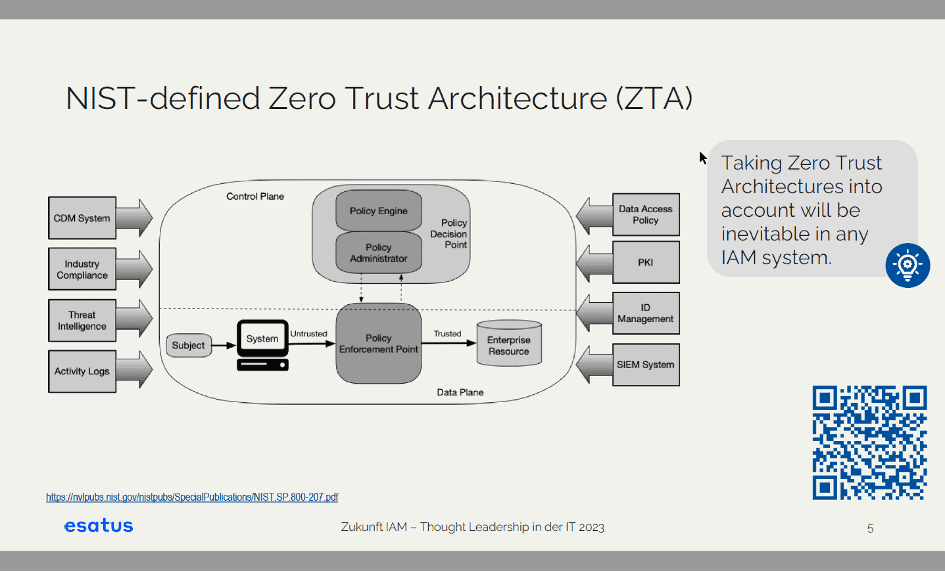
Zero Trust bedeutet, dass prinzipiell jeder Zugriff auf ein System, sei es machine to machine oder durch eine Person, immer authentifiziert werden muss und dass diese Authentifizierungsentscheidung immer individuell getroffen werden muss. Dies kann durch eine „policy engine“, einen „policy enforcement plan“ oder dgl. geschehen, worauf hier nicht im Detail eingegangen wird.
Grundsätzlich ist also die Annahme, dass wir keinen umfassenden Perimeterschutz mehr haben, sondern dass wir prinzipiell jede Art von Zugriff authentifizieren müssen, zu dem Zeitpunkt, wann er stattfindet und an dem – nennen wir es mal so – Mini-Perimeter der Anwendung, wo er entsteht.
Auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) begrüßt diesen Ansatz sehr. Allerdings ist Zero Trust nicht standardisiert, es ist sehr schwierig umzusetzen und aufrechtzuerhalten, denn man muss prinzipiell immer eine Policy definieren, die die Regeln festlegt, nach denen man auf das System zugreifen kann. Das erfordert natürlich einen hohen Pflegeaufwand.
4. IAM und Decentralized Identity
Wer sich im Bereich Identity und Access Management (IAM) auskennt, weiß, dass schon immer ein Berechtigungskonzept vorliegen musste, welches definiert „Wer darf eigentlich was in welchem System?“ Wir haben von einem Vorredner die erschreckenden Worte aus Kalifornien gehört: „Wenn ich alle meine geheimen Inhalte in die KI kippe, wie soll ich dann noch Zugangskontrolle machen?“ Ein wichtiger Impuls und eine spannende Challenge, denn mit genau dieser Situation müssen wir uns momentan auseinandersetzen! Also ist es notwendig, dass wir ein Berechtigungsmodell oder -konzept aufbauen und dieses dann in eine Zero-Trust-Architektur überführt und aufrechterhalten werden muss.
Wenn wir uns nun fragen, wie kann das ermöglicht werden und welche Faktoren erleichtern die Durchführung, kommen die Begriffe SelfSovereign Identity und Decentralized Identity ins Spiel.
Wenn man bei Unternehmen nachfragt, ob sie schon Decentralized Identity im Einsatz haben, also ob sie mit verifiable Credentials und digitalen Wallets arbeiten, dann ist die Wahrscheinlichkeit, dass die Antwort „ja“ lautet, äußerst gering. Es handelt sich nämlich um ein Paradigma, das erst Raum greifen muss, also auch in Architekturmodellen für Unternehmen und öffentliche Organisationen überhaupt erst als relevanter Faktor wahrgenommen werden muss. Unser eigenes Unternehmen hat es zwar für einige Kunden und uns selbst im Einsatz, aber die Verbreitung in der Fläche hat noch nicht stattgefunden.
Ich möchte hier gerne etwas mehr Hintergrundinformationen geben und die grundlegende Idee hinter Decentralized Identity veranschaulichen: Sie haben idealerweise auf Ihrem Smartphone eine elektronische Wallet-App, sozusagen eine digitale Brieftasche, in der sich Ihre digitalen Nachweise befinden. Der international gebräuchliche Begriff dafür ist „verifiable credentials“. Das kann ein Identitätsnachweisdokument sein, also ein Personalausweis, eine Bescheinigung vom Arzt, ein Diplom, ein Zeugnis, ein Mitarbeiterausweis, ein Ticket für den Bus oder ein Konzert. Alles, was man üblicherweise in Papierform hatte, könnte damit in ein Credential überführt und in der eigenen Wallet zur Verfügung gestellt werden. Auf diese Weise habe ich komplette Kontrolle darüber, wer solche Daten anfragen kann und diese dann auch von mir bekommt.
Über dieses Wallet und die Credentials erlangt der Endanwender wieder eine machtvollere Entscheidungsposition, was sein Daten betrifft.
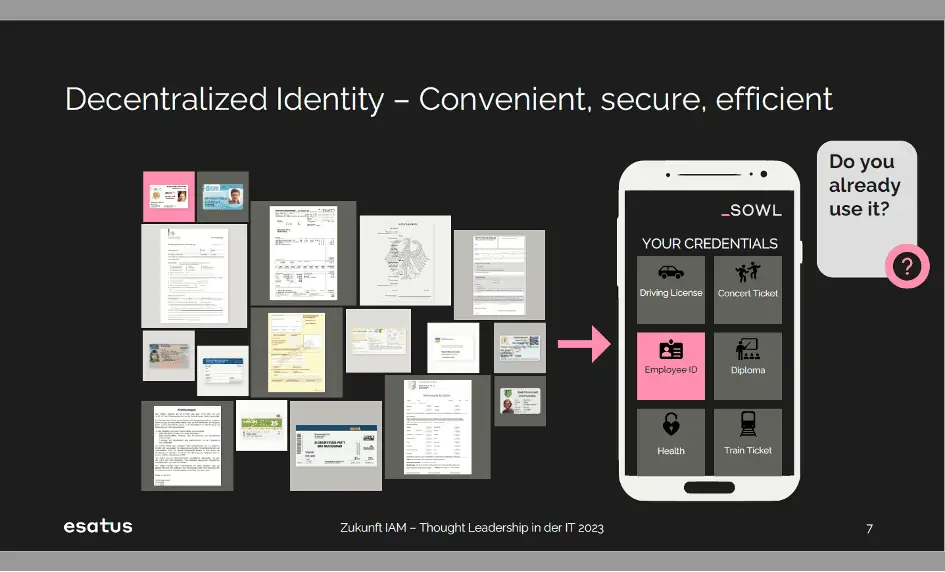
Wenn beispielsweise das Unternehmen esatus Ihr elektronisches Identitäts-Dokument sehen will, stellt es eine Anfrage an Ihre Wallet. Wenn Sie esatus kennen und nachvollziehen können, warum die Firma das Dokument braucht, werden Sie es freigeben. Wenn Sie jedoch an einem Coffeeshop vorbeigehen und der möchte alle Ihre Credentials gegen einen kostenlosen Cappuccino haben – dann werden Sie die natürlich nicht freigeben. Grundsätzlich ist die Überlegung also, dass Sie Ihre Daten an berechtigte Interessenten selbstbestimmt freigeben können.
Das ganze Thema nennen wir Decentralized ID. Früher wurde es als SSI (Self-sovereign Identity) bezeichnet, wegen der selbstbestimmten Entscheidungen, die ich treffen kann. Die Community war aus verschiedenen Gründen nicht so glücklich damit und bevorzugt daher den Begriff dezentralisiertes Identitäts-Management.
Die Konstruktion ist also denkbar simpel: Es gibt jemand, der die berechtigte Aussage treffen kann: Sie sind Mitarbeiter der Firma esatus. Die Person schickt Ihnen ein entsprechendes Credential auf Ihre Wallet. Dann können Sie sich gegenüber Dritten als Mitarbeiter von esatus ausweisen und diese können nachvollziehen, dass das Credential von esatus ausgestellt und nicht etwa in der Zwischenzeit widerrufen wurde. Damit lässt sich ein sehr hohes Sicherheitsniveau abbilden.
Dieses Paradigma und die Mechanismen dahinter sind unabhängig vom Anwendungsfall identisch. Ob es um das Gesundheitswesen geht, um Reisen oder Banking – immer trifft jemand eine Aussage, packt diese in ein Datenpaket und dieses kann dann anderenorts wiederverwertet werden.
Das wird zudem noch mit sog. Decentralized Identifiers (DIDs) unterfüttert, das sind sozusagen pseudonyme Merkmale, mit denen diese Verbindungen zwischen den Identitäten hergestellt werden, darauf gehen wir an dieser Stelle nicht ein.
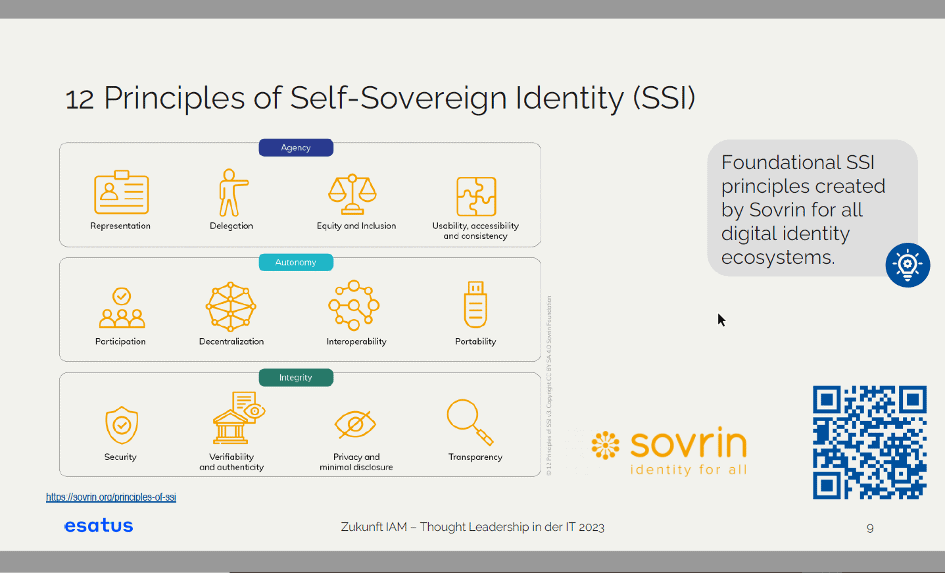
Pionier in diesem Bereich war Sovrin sie haben ein Netzwerk aufgebaut und die Prinzipien von SSI sehr plakativ dargestellt, mit dem Fokus auf der Ermächtigung des Endanwenders mittels der dezentralen ID. Der Anwender kann Entscheidungen treffen, kann auch Rechte an Personen delegieren, die er für befugt hält (bspw. im Falle eines Kindes, das noch nicht geschäftsfähig ist oder bei Senioren, die nicht mehr handlungsfähig sind). Es geht um maximale Privatsphäre und dass der Endanwender selbst über seine Daten entscheidet.
5. Die Europäische Digitale Brieftasche, eIDAS 2.0 und das ARF
Nun haben wir das große Glück und gleichzeitig den Fluch, dass dieses Paradigma mittlerweile so weit durchgedrungen ist, dass es auf allen regulatorischen Ebenen als relevanter Ansatz gesehen wird. Es gibt momentan die Bestrebung, das eID-Gesetz für Europa, die sog. eIDAS Regulierung, auf ein neues Level 2.0 zu heben. Damit ist inhärent verbunden, dass es dazu eine European Digital Identity Wallet geben soll. Das heißt, dass mit eIDAS 2.0 nicht nur eine Personenidentifikation und regulatorische Signaturen möglich sein sollen, sondern auch das Verwalten genau dieser nicht-hoheitlichen Nachweise, die ich eben aufgezählt habe. Idealerweise sollen sowohl die von der Verwaltung selbst ausgestellten Nachweise als eben auch die auch von privatwirtschaftlichen Unternehmen ausgestellten Nachweise (Mitarbeiterausweis, Eintrittskarte) in der EU Digital Identity Wallet verwaltet werden.
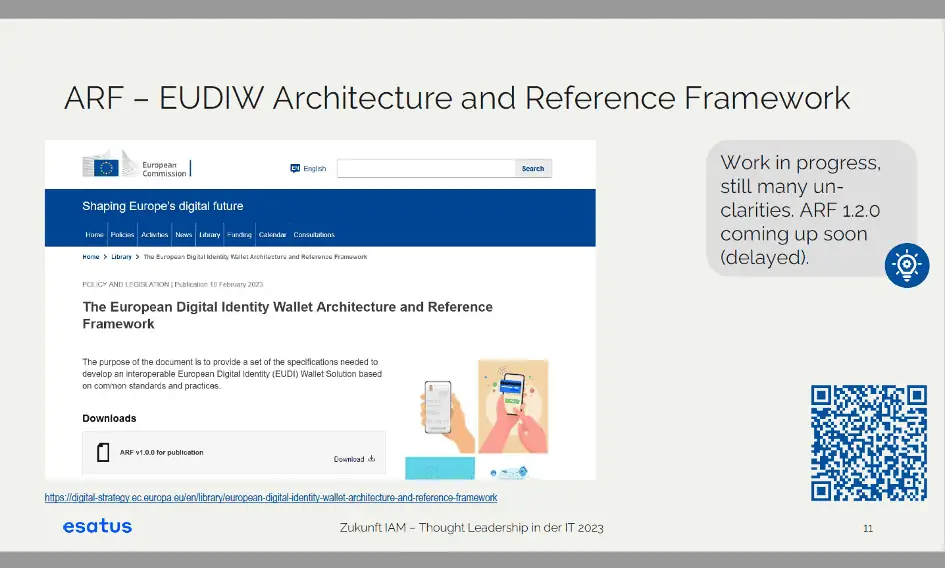
Einige Komplexitäten sind allerdings noch zu lösen: es ist nicht ideal, wenn Juristen oder politisch Verantwortliche technische Spezifikationen schreiben. Das hat dazu geführt, dass eine Expertengruppe das Architecture and Reference Framework (ARF) für die EU verfasst. Darin werden technische Rahmenparameter verankert, die später für die Interoperabilität sorgen sollen. Ob das tatsächlich gelingt, steht auf anderem Blatt und wie schnell das alles geht, darauf komme ich gleich noch einmal zu sprechen. Aber grundsätzlich wäre die Möglichkeit gegeben, über dieses ARF eine architektonische Grundlage dafür zu schaffen, dass man interoperable EU-Wallets einsetzt. Die Version 1.2 wurde schon vor langer Zeit angekündigt, ist mittlerweile aber massiv verspätet. Das liefert eine Indikation dafür, mit welchen Geschwindigkeiten hier zu rechnen ist.
Das Vertrauensökosystem ist grundsätzlich keine einfache Sache, denn es werden viele verschiedene relevante Rollen benötigt. Ich nenne hier nur die Trust Service Provider, die basierend auf eIDAS 1.0 eine große Rolle spielen können, so dass sie Nachweise ausstellen können. Wer in dieses hoch komplexe Modell tiefer einsteigen möchte, kann das im öffentlich zugänglichen ARF gerne nachlesen. Wichtig ist zu verstehen: wir starten nicht bei Null, es gibt bereits eIDAS 1.0 und bestehende Dienste, die darunter laufen. Dazu gehört auch der elektronische Personalausweis in Deutschland, der bisher kein Erfolgsmodell geworden ist, weil er weder nützlich noch gut nutzbar ist, d.h. er ist fast nirgendwo einsetzbar. Grundsätzlich ist das Bestreben, für eine EU Digital ID Wallet alles ganz einfach zu gestalten und mit höchstem Sicherheitsniveau aufrecht zu erhalten.
Zu erwähnen wäre noch, dass es zwei technologische Stränge gibt, die mehr oder weniger hart kodifiziert werden und ein sehr simples Modell für die Ausstellung von Credentials darstellen: die sog. Jason Web Token oder selektive Disclosure Jason Web Token. Weiterhin gibt es einen Ansatz, der dem ISO-Standard 18013/5 folgt, das ist der sog. Mobile Driving License Standard, der natürlich auch für die Ausstellung anderer Credential-Arten genutzt werden kann. Man kann diese als die Eckpfeiler bezeichnen, die für Credentials eingerammt wurden. Man kann auch andere Lösungswege verfolgen, jedoch nicht im hoheitlichen Bereich. Dass sehr lebhaft diskutiert wird, was benutzt werden kann und soll, liegt auf der Hand. Die Identity Community ist teilweise etwas dogmatisch unterwegs, was die verschiedenen Credential-Formate betrifft. In den letzten 18 Monaten wurde viel Arbeit geleistet, um die Diskussion zu objektivieren und die Glaubenskriege nicht zu überspitzen.

Mit der Entwicklung einer Referenzimplementierung einer solchen Wallet ist momentan das sog. NIScy-Konsortium beauftragt (NetCompany Intrasoft und Scytales AG), diese ist aber auch schon verzögert. Es ist interessant zu sehen, dass die vier großen, von der EU ins Leben gerufenen Large Scale Pilots (LSPs), schon am Laufen sind. Diese sollen natürlich die architektonischen Vorgaben umsetzen, die aber weder fertig sind, noch gibt es die Referenzimplementierung in der Wallet. Von der Reihenfolge her also eher „von hinten durch die Brust ins Auge“, aber insgesamt ein sehr begrüßenswertes Engagement.
6. Zeitlicher Rahmen
Das eIDAS 2.0 Gesetz gibt es noch nicht, momentan laufen die Trilog-Verhandlungen und ob das Gesetz noch in diesem Jahr verabschiedet werden kann, ist nicht absehbar. Selbst dann können wir nächstes Jahr nicht mit etwas rechnen. Wenn das Gesetz einmal da ist, folgen die Implementing Acts, die festlegen, was die einzelnen Mitgliedsstaaten tatsächlich für die Umsetzung des Gesetzes tun müssen? Für diese Verhandlungen sind 12 Monate im Rahmen des Wahrscheinlichen, und dann nochmal 24 Monate, bis das Gesetz tatsächlich geprüft ist. Man denke hier an die Datenschutzgrundverordnung – auch hier gab es eine sog. burn-in Phase. Das Gesetz war eigentlich verabschiedet, aber man hatte noch 24 Monate Zeit für die Anwendung.
Wenn wir in 3+ Jahren etwas bekommen, was in die Lebenswirklichkeit der EU-Bürger Einzug hält, können wir glücklich sein. Deshalb bin ich verhalten optimistisch, dass diese regulatorische Maßnahme schnell etwas bringt. Die Industrie steht massiv in den Startlöchern, hält aber die Investitionen aufgrund der bestehenden Unklarheiten noch zurück.
7. Wie ist die Situation in Deutschland und weltweit?
Ich möchte zunächst kurz darauf eingehen, was in Deutschland gerade passiert:
Deutschland ist sehr aktiv und hat als einer der wesentlichen Stakeholder eine extreme Markttiefe. Das BMI hat ein Konsultationsverfahren zu eIDAS 2.0 und zur EUDI-Wallet eröffnet, daran kann sich jeder beteiligen. Die Kick-off Veranstaltung hat bereits stattgefunden wie auch ein erster Workshop zu Anwendungsfällen, als nächstes werden mögliche Geschäftsmodelle der Privatwirtschaft beleuchtet. Das Engagement ist auch sehr zu begrüßen, aber wenn man sich andererseits die Budgets für diese Vorhaben anschaut, kommen Zweifel auf. Laut den Antworten auf eine Anfrage der CDU/CSU-Fraktion im Bundestag gehen die Budgets für diese Vorhaben in den letzten Jahren eher nach unten.
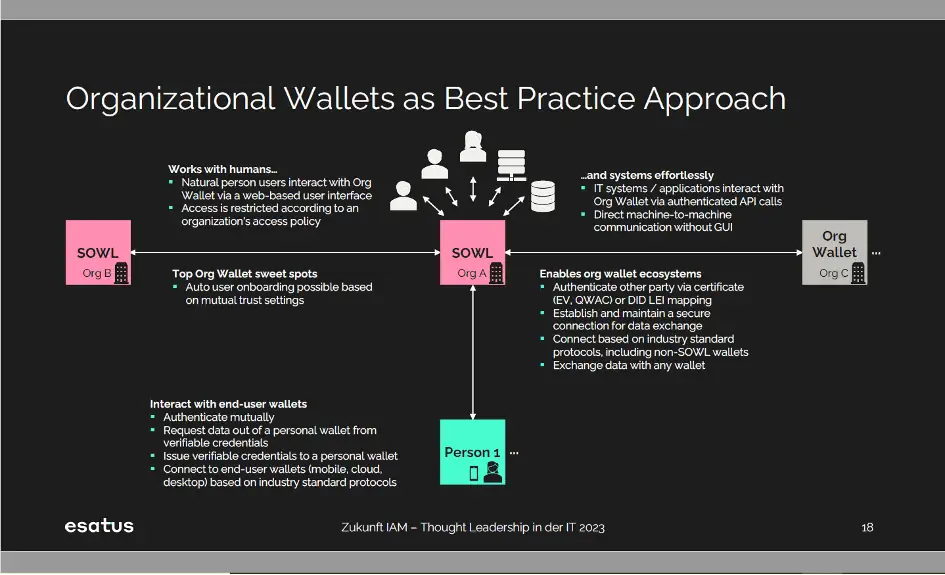
esatus beschäftigt sich natürlich auch mit der Frage, wie man dieses System in der Fläche und vor allem im übergreifenden Rahmen benutzen kann. Für die Unternehmen wäre eine Wallet denkbar, damit können sie untereinander in eine Vertrauensstellung gesetzt werden, um Daten auszutauschen oder mit den Wallets der natürlichen Personen interagieren können. esatus hat dafür eine Lösung gebaut. Grundsätzlich kann man davon ausgehen, dass teilnehmende Organisationen eine Org-wallet oder zumindest die Möglichkeit der Ausstellung und Verarbeitung von Credentials haben müssten. Mit vertrauenswürdigen Daten über Organisationsgrenzen hinweg in verschiedenen Bereichen zu hantieren, wird ein sehr spannendes Feld sein, sobald das entsprechend Raum greift.
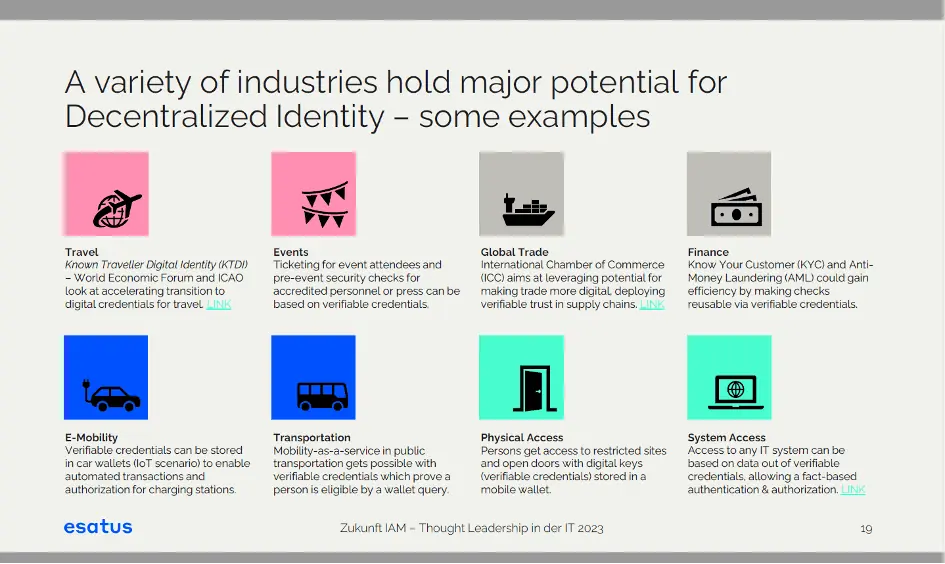
Bezüglich der Anwendungsfälle sind der Fantasie keine Grenzen gesetzt. Für den internationalen Handel wäre das ein riesiges Thema, auch Banken würden mit der Kontoeröffnung von solchen Mechanismen stark profitieren.
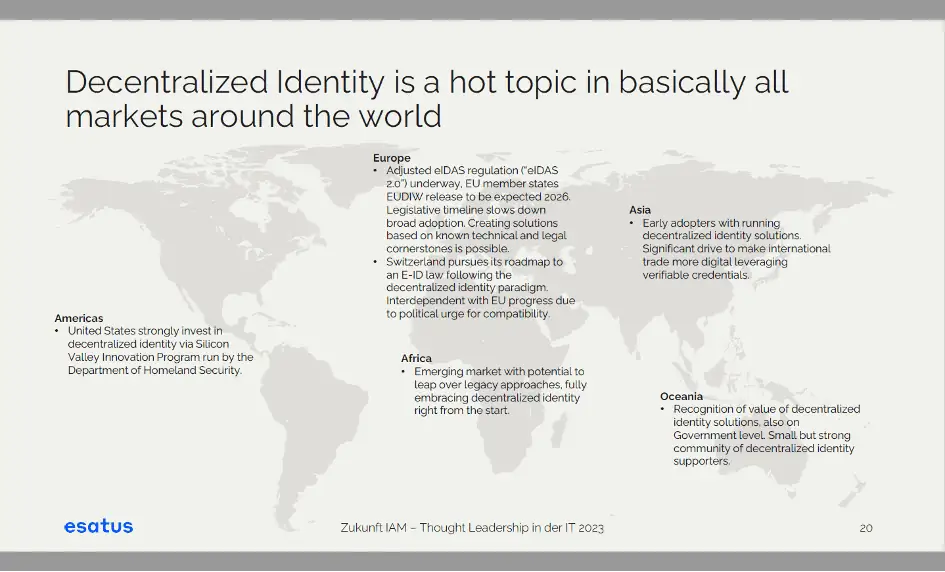
Dass das kein lokales Thema ist, hatte ich eingangs schon erwähnt, überall in der Welt sind hier viele Aktivitäten im Gange.
8. Zukunft des Identity und Access Management
Abschließend möchte ich noch einmal rekapitulieren, welche Bedeutung das Thema für den IAM Markt hat.
Auf den letzten großen Konferenzen, die sich vordringlich Identity und Access widmeten, wie der Identity und Cloud Conference in Berlin, hat man gemerkt, welche Aufbruchsstimmung in der ganzen IAM-Branche herrscht. Die Branche nimmt sich des Themas an und es ist jedem klar, dass auch in der klassischen Welt nichts mehr an dem Decentralized Identity Paradigma vorbeigeht.
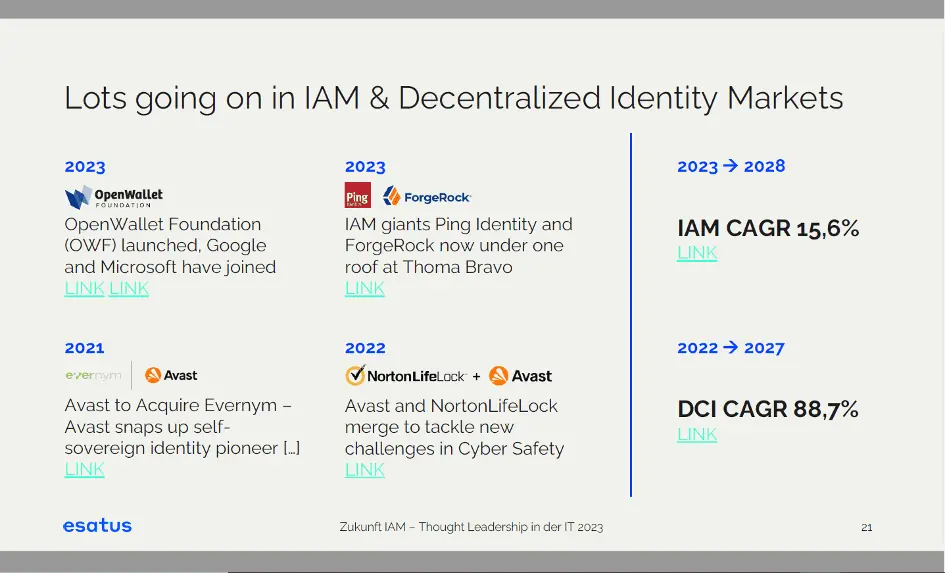
Auf der folgenden Slide habe ich ein paar Beispiele dargestellt: Die OWF Foundation begleitet das als Open Source Projekt und man kann es als eine Art Ritterschlag sehen, dass Google und Microsoft Mitglied der OWF geworden sind.
Dieses Jahr wird wirklich massiv durchgestartet. Wir haben in der klassischen IAM Welt gesehen, dass die riesigen Unternehmen Ping Identity und Forge Rock jetzt unter einem Dach fusioniert sind. Der ganze IAM Markt an sich wächst immer noch mit bis zu 15 % jährlich, projiziert bis 2028. Der Decentralized Identity Markt wird – wenn er denn mal anfängt – Wachstumsraten von 88 % über die Jahre sehen. Auch hier haben wir schon einige Akquisitionen in diesem Bereich gesehen.
Sobald Anwendungen in der Fläche starten, werden auch die Schleusentore bei den Investmententscheidungen von Unternehmen aufgehen, um diese Technologie nutzbar zu machen. Deshalb sind wir als esatus AG gerne seit acht Jahren dabei und werden weiterhin daran arbeiten, das Thema zu einem großen, weltweiten Erfolg zu führen. Dabei ist es uns wichtig, dass es nicht wieder von den großen Plattformen dominiert wird, sondern dass offene Standards und Protokolle ermöglicht werden, die dazu beitragen, dass es in der Lebenswirklichkeit der Menschen ankommt. so dass es für sie gut nutzbar und nützlich ist.