Die persönlichen Daten von insgesamt 533 Millionen Facebook-Usern stehen derzeit auf diversen cyberkriminellen Foren im Dark Web zum kostenlosen Download. Wie konnte es zu dem Datenleak kommen? Wer steckt hinter dem Angriff? Und wie hoch ist das Risiko für Anwender wirklich?
Das Facebook-Datenleak sorgt zwar erst seit Anfang April für Schlagzeilen, zurück geht es jedoch auf das Jahr 2019. Damals begann eine Gruppe von Akteuren mit dem Scraping der Facebook-Website. Web-Scraping oder auch Web Harvesting ist nicht neu. Web-Tools und Suchmaschinen nutzen schon lange sogenannte Crawler, die im Internet Seite für Seite laden und sie nach definierten Paramatern durchsuchen. Dabei extrahieren, speichern und analysieren die Bots hinterlegte Daten wie E-Mail-Adressen, URLs oder bestimmte Stichwörter (SEO).
Für Cyberkriminelle ist das Web-Scraping eine einfache und nützliche Technik, um schnell eine Datenbank für zukünftige Angriffe (z. B. Phishing, Social Engineering oder CEO-Betrug) aufzubauen. Oft werden die beim Scraping erbeuteten Daten weiter verkauft – sei es an andere Betrüger im Darknet oder auch an Telemarketing-Dienste und Call-Center.
Profildaten – private Telefonnummer inklusive
Im Fall von Facebook handelt es sich jedoch nicht um ein alltägliches Web-Scraping. Statt nur die auf den Mitglieder-Profilen bereits veröffentlichen Informationen zu sammeln, gelangten die Angreifer auch an als privat gekennzeichnete Daten – wie die Telefonnummer. Schuld daran war eine Schwachstelle in der „Kontaktimport“-Funktion von Facebook. Das Feature ermöglicht es Usern, andere Mitglieder des sozialen Netzwerks anhand ihrer Telefonnummer zu finden und sich mit ihnen zu vernetzen.
Die Angreifer nutzten diese Suchfunktion, um zunächst große Datenvolumen an Telefonnummern ins soziale Netzwerk hochzuladen und anschließend die korrespondierenden Facebook-Nutzer-Profile zu identifizieren. Zwar hat Facebook die Sicherheitslücke nach eigener Aussage bereits im September 2019 geschlossen. Doch anscheinend blieb den Web-Scrapern genügend Zeit, um die passenden Paare aus Nutzer-Profil und Telefonnummer zusammen mit anderen PII (persönlich identifizierbare Informationen) aufzuspüren. Weltweit sind rund 533 Millionen Facebook-User betroffen, wobei 6.054.422 der Datensätze aus Deutschland stammen.
25.000 Dollar im Dark Web
Es dauerte nicht lange bis die Facebook-Daten auf cyberkriminellen Foren und Marktplätzen zum Verkauf standen. Auf der russischsprachigen Plattform XSS im August 2020 wurden die Daten erstmals für den stolzen Preis von 25.000 US-Dollar angeboten. Die schiere Größe des Datenlecks in Kombination mit der breiten geografischen Abdeckung (insgesamt 106 Länder) versprach hohen Profit und befeuerte das Interesse potenzieller Käufer.
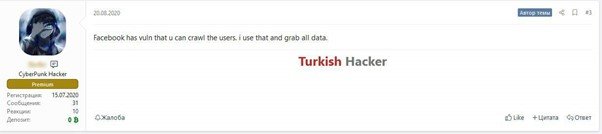
Bild 1: Statement zu Facebook-Leak und der Sicherheitslücke auf XSS (August 2020)
Als Forumsmitglieder die Herkunft und die Echtheit der Daten in Frage stellten, sahen sich die Anbieter gezwungen, Informationen rund um die Schwachstelle auf Facebook und den Zeitfenster der Scraping-Kampagne zu verraten. Ob es sich dabei tatsächlich um die eigentlichen Angreifer handelt oder nur um Hintermänner bzw. Zwischenhändler ist bislang nicht klar.
In der Regel gehen exponierte und kompromittierte Daten im Dark Web durch mehrere Hände und werden von einem Cyberkriminellen zum anderen weiterverkauft. Mit jeder Transaktion verlieren die Daten dabei an Wert – bis sie schließlich kostenfrei allen Cyberkriminellen zur Verfügung gestellt werden. Auch das Facebook-Datenleak wechselte zwischen 2019 und 2021 wahrscheinlich mehrfach den Besitzer. Am 3. April 2021 schließlich wurden die Daten auf dem englischsprachigen Cyberkriminellen-Forum RaidForums für umgerechnet gerade einmal 2,52 US-$ verkauft.
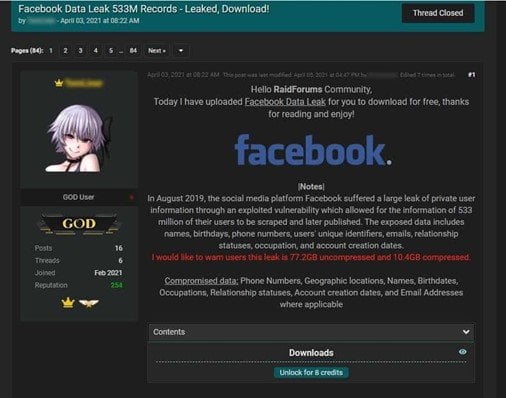
Bild 2: 77,2 GB an sensiblen Daten zum Schnäppchenpreis auf RaidForums (April 2021)
Innerhalb von fünf Tagen hatten mehr als 4.800 Forumsmitglieder die Daten heruntergeladen. Mit über 1.000 Antworten und 200.000 Aufrufen zählt der dazugehörige Thread zu einem der am häufigsten geklickten Einträge überhaupt. Zudem wurde der Download-Link auf diversen Deep- und Dark-Web-Foren erneut gepostet, wobei die Daten nun kostenlos bereitstehen.
Über 3 Millionen persönliche E-Mail-Adressen
Im Normalfall umfasst der geleakte Datensatz die vollständigen Namen der Opfer, den Standort, die Telefonnummern, die Facebook-IDs, den Arbeitgeber und die Geburtsdaten. Dabei sind besonders die kompromittierten Telefonnummern kritisch zu sehen. Je mehr Informationen Nutzer in ihrem Profil öffentlich machen, desto profitabler erscheinen sie in den Augen von Angreifern. Die Telefonnummern jedoch waren nicht öffentlich hinterlegt und hätten daher besser geschützt werden müssen. Übrigens sind vom Datenleak nicht nur reguläre Facebook-Nutzer betroffen. Auch die privaten Kontaktdaten von Facebook-CEO Mark Zuckerberg sowie weitere hochrangige Gründungsmitglieder des sozialen Netzwerks sind öffentlich.
Ein nicht zu unterschätzendes digitales Risiko stellen auch die exponierten E-Mail-Adressen dar. Allerdings gilt es hier zu differenzieren, denn nicht für alle Konten wurden entsprechende Adressen hinterlegt. Experten gehen davon aus, dass nur Konten betroffen sind, deren User sich 2019 dazu entschlossen hatten, ihre E-Mail öffentlich zu machen. Digital Shadows identifizierte mehr als 122 Millionen E-Mail-Adressen im Facebook-Datenleak. Die meisten davon entsprechen dem Facebook-Format ([email protected]). Diese Adressen werden in erster Linie dazu genutzt, Nachrichten über den Facebook-Messenger auszutauschen. Wesentlich gefährlicher sind persönliche E-Mail-Adressen, da sie normalerweise zur Anmeldung auf vielen anderen Konten und Services genutzt werden. Ihre Zahl beläuft sich auf insgesamt 3.300.747. Dazu zählen auch Adressen von Unternehmen (.com: 2.602.626) sowie von Bildungseinrichtungen (.edu: 5.997) sowie Organisation (.org: 3.248).
So gefährlich ist das Datenleak für User
Wer überprüfen möchte, ob sein Facebook-Konto bzw. die eigene E-Mail-Adresse und Telefonnummer betroffen ist, kann das über den Service HaveIBeenZucked tun. Die gute Nachricht: Das Datenleak beinhaltete keine Passwörter. Zudem ist es unwahrscheinlich, dass die Informationen allein ausreichen, um Facebook-Konten tatsächlich zu hacken. Mitglieder des sozialen Netzwerks sollten in Zukunft jedoch noch vorsichtiger bei E-Mails, Nachrichten und Anrufen von unbekannten Absendern sein.
In Anbetracht des großen Interesses in der Community ist anzunehmen, dass die Daten vor allem im Zuge von Social-Engineering-Angriffen Verwendung finden. Auch dubiose Call Center könnten die Daten nutzen, um sogenannte Vishing-Angriffe (Voice Phishing) auf ahnungslose Opfer zu starten. Ähnlich wie beim Phishing versuchen auch hier Akteure, möglichst viele persönliche Daten abzugreifen. Allerdings erfolgt der Kontakt nicht über E-Mail, sondern über das Telefon, wobei auch immer häufiger automatisierte Sprachsysteme zum Einsatz kommen.
Das Facebook-Datenleak mag auf den ersten Blick als alter Hut erscheinen – immerhin kursieren die Daten nun schon seit knapp zwei Jahren im Netz. Doch Telefonnummern und E-Mail-Adressen werden auch nicht alle ein bis zwei Jahre geändert. Insbesondere bekannte Facebook-Influencer, Politiker, Führungskräfte in Unternehmen und Personen des öffentlichen Interesses werden mit dem Leak ihrer Daten ins Visier von Angreifern geraten. Eine komplette Entwarnung gibt es jedoch für niemanden. Denn auch wenn die Daten diesmal nicht für cyberkriminelle Aktivitäten missbraucht werden, können sie sich für künftige Angriffe als durchaus nützlich erweisen. Aus dem Blickwinkel der Cybersicherheit lautet die Frage weniger, ob Daten bereits exponiert sind, sondern eher wann es so weit ist. Daher lohnt es sich, fortwährend und präventiv Sicherheitsmaßnahmen zu befolgen, mit persönlichen Information auf öffentlichen Netzwerken sparsam umzugehen und die Augen hinsichtlich externer digitaler Bedrohungen offen zu halten.
Ivan Righi, Cyber Threat Intelligence Analyst, Digital Shadows
www.digitalshadows.com/de