Die Zahl der Cyberangriffe auf deutsche Unternehmen ist im Oktober 2026 im Jahresvergleich um 72 Prozent gestiegen.
Präventive Sicherheitsmaßnahmen verstärken
Cyberbedrohungen in Deutschland steigen trotz kurzfristigem Rückgang deutlich
Gleichzeitig erreichten Ransomware-Angriffe weltweit einen neuen Monatsrekord. Das geht aus dem aktuellen Cyber Threat Report von Check Point Research (CPR) hervor, der auch zunehmende Risiken durch den Einsatz generativer KI dokumentiert.
Deutschland verzeichnet besonders starken Anstieg
Weltweit registrierten die Sicherheitsexperten im Oktober durchschnittlich 2.550 Cyberangriffe pro Unternehmen und Woche. Gegenüber September entspricht das zwar einem Rückgang um neun Prozent, im Vergleich zum Vorjahresmonat liegt das Angriffsniveau jedoch 32 Prozent höher.
In Deutschland fiel die Entwicklung besonders deutlich aus. Hier wurden durchschnittlich 1.960 Angriffe pro Organisation und Woche erfasst. Das entspricht einem Anstieg von 72 Prozent gegenüber Oktober 2025. Auch Österreich und die Schweiz verzeichneten deutliche Zuwächse. In Österreich lag der Durchschnitt bei 2.418 Angriffen pro Woche, ein Plus von 56 Prozent. Die Schweiz kam auf 1.528 Angriffe und einen Anstieg von 49 Prozent.
Besonders betroffen waren in Deutschland die Energie- und Versorgungswirtschaft, gefolgt vom Bildungssektor und der Hardware- und Halbleiterbranche. Ebenfalls unter den fünf am stärksten angegriffenen Bereichen befanden sich Unternehmensdienstleistungen und Telekommunikation.
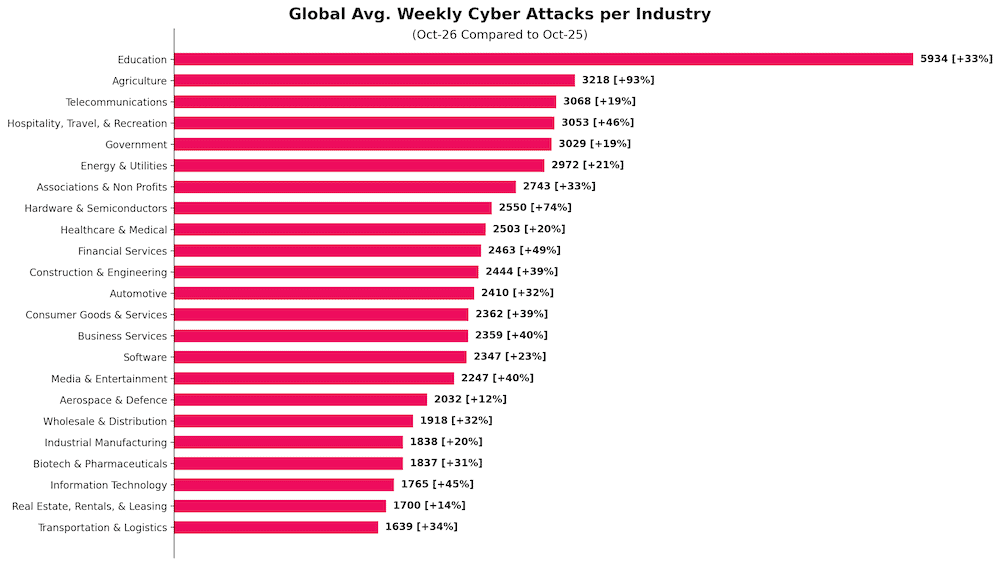
Abbildung: Durchschnittliche Anzahl wöchentlicher Cyber-Angriffe pro Organisation nach Ländern und Regionen im Oktober 2026, inklusive Vorjahresvergleich (Quelle: Check Point Software Technologies Ltd.).
Landwirtschaft und Bildung im internationalen Fokus
Im weltweiten Branchenvergleich blieb das Bildungswesen mit durchschnittlich 5.934 Angriffen pro Organisation und Woche an der Spitze. Gegenüber dem Vorjahr bedeutet das ein Plus von 33 Prozent. Schulen, Hochschulen und Forschungseinrichtungen bieten aufgrund ihrer zahlreichen Nutzer und häufig weitreichenden Netzwerkzugänge eine große Angriffsfläche.
Auf den zweiten Platz rückte die Landwirtschaft vor. Mit 3.218 Angriffen pro Woche verzeichnete die Branche einen besonders starken Zuwachs von 93 Prozent. Dahinter folgte die Telekommunikation mit durchschnittlich 3.068 Angriffen und einem Anstieg von 19 Prozent.
Auch geografisch zeigt sich eine zunehmende Belastung. Europa verzeichnete mit 2.248 Angriffen pro Woche den stärksten relativen Anstieg gegenüber dem Vorjahr, nämlich 39 Prozent. Nordamerika kam auf 1.950 Angriffe und ein Plus von 33 Prozent. Beim absoluten Angriffsniveau lag Afrika mit 3.834 Angriffen pro Woche an der Spitze, gefolgt von Lateinamerika und der Region Asien-Pazifik.
Generative KI wird zum zusätzlichen Datenrisiko
Neben klassischen Cyberangriffen untersucht Check Point Research auch den Umgang mit generativer KI in Unternehmen. Dabei steigt insbesondere das Risiko, dass Beschäftigte vertrauliche Informationen über ihre Prompts preisgeben.
Im Oktober enthielt durchschnittlich jeder 35. Prompt ein hohes Risiko für die Offenlegung sensibler Daten. Die entsprechende Expositionsrate erreichte 2,9 Prozent, nachdem sie im August noch bei 2,3 Prozent gelegen hatte. Betroffen waren 90 Prozent der untersuchten Unternehmen, die regelmäßig GenAI-Anwendungen einsetzen.
Weitere zwölf Prozent der Prompts enthielten potenziell sensible Informationen. Im Durchschnitt erzeugten Nutzer in den untersuchten Organisationen 91 Prompts pro Monat. Gleichzeitig kamen pro Unternehmen durchschnittlich sieben unterschiedliche GenAI-Werkzeuge zum Einsatz.
Besonders häufig wurden Finanzinformationen festgestellt. Sie waren bei 71 Prozent der untersuchten Unternehmen vertreten. Rechts- und Regulierungsdaten sowie Netzwerk- und IT-Infrastrukturdaten folgten mit jeweils 70 Prozent. Auch Personalinformationen und personenbezogene Daten spielten mit 67 beziehungsweise 62 Prozent eine relevante Rolle.
Bei Phishing-E-Mails zeigte sich dagegen eine leichte Entspannung. Im Oktober wurde durchschnittlich eine von 128 E-Mails als Phishing eingestuft. Im September war es noch jede 91. Nachricht. Rund 79 Prozent der Phishing-Mails enthielten schädliche Links, weitere 14 Prozent Anhänge.
Ransomware erreicht einen neuen Rekordwert
Besonders deutlich verschärfte sich die Lage bei Ransomware. Im Oktober wurden weltweit 1.063 entsprechende Angriffe öffentlich bekannt. Das ist der höchste Monatswert seit Beginn der Erfassung und entspricht einem Anstieg von 35 Prozent gegenüber dem Vorjahresmonat.
Am häufigsten traf es Unternehmensdienstleister. Auf sie entfielen 31,5 Prozent der veröffentlichten Opfer. Dahinter lagen Konsumgüter und Dienstleistungen mit 14,9 Prozent sowie die industrielle Fertigung mit 11,6 Prozent. Angriffe auf Dienstleister können besonders weitreichende Folgen haben, weil diese häufig Zugriff auf Daten und IT-Systeme zahlreicher Kunden besitzen.
Regional entfielen 48 Prozent der gemeldeten Ransomware-Opfer auf Nordamerika, gefolgt von Europa mit 22 Prozent und der Asien-Pazifik-Region mit 18 Prozent. Die USA stellten mit 44,3 Prozent den größten Anteil. Deutschland lag mit 5,2 Prozent erneut auf dem zweiten Platz, vor Kanada mit vier Prozent.
Die Zahlen basieren auf Veröffentlichungen sogenannter Ransomware-Shame-Sites. Über diese Plattformen stellen Erpressergruppen ihre Opfer öffentlich zur Schau. Da nicht alle Angriffe auf diese Weise bekannt werden, bilden die Daten nur einen Teil des tatsächlichen Geschehens ab.
Neue Erpressergruppe steigt schnell in die Spitzengruppe auf
Unter den aktiven Ransomware-Gruppen blieb The Gentlemen im Oktober der stärkste Akteur. Die Gruppe war für 13 Prozent der veröffentlichten Opfer verantwortlich. Sie bietet ihre Schadsoftware als Ransomware-as-a-Service an und richtet ihre Angriffe unter anderem gegen Windows-, Linux- und VMware-ESXi-Umgebungen.
Auf Platz zwei folgte Qilin mit einem Anteil von zwölf Prozent. Die seit 2022 aktive Gruppe stellt ihren Partnern unter anderem technische Infrastruktur für Verschlüsselung und Erpressungsverhandlungen bereit.
Besonders auffällig entwickelte sich der vergleichsweise neue Akteur n0n. Die Gruppe tauchte erstmals im September 2026 auf und steigerte ihren Anteil an den veröffentlichten Opfern innerhalb eines Monats von zwei auf acht Prozent. Damit erreichte sie bereits den dritten Platz. Bis Anfang November hatte sie nach eigenen Angaben mehr als 170 Opfer kompromittiert.
Die Angreifer setzen nach Erkenntnissen von Check Point in großem Umfang KI-gestützte Werkzeuge ein. Der erste Zugang zu den betroffenen Systemen erfolgte in den untersuchten Fällen allerdings nicht über Software-Schwachstellen, sondern über schwache oder gestohlene Zugangsdaten.
Kritische Infrastruktur zunehmend unter Druck
Patrick Fetter, Lead Sales Engineer und Cyber Security Evangelist bei Check Point, sieht insbesondere den starken Anstieg in Deutschland als Warnsignal. Dass die Energie- und Versorgungswirtschaft hierzulande an der Spitze der betroffenen Branchen steht, verdeutliche die Bedeutung des Schutzes kritischer Infrastrukturen.
Auch die hohe Zahl veröffentlichter deutscher Ransomware-Opfer zeige, dass die Bedrohung weiterhin erheblich sei. Fetter verweist zudem auf neue Angreifergruppen wie n0n, die KI-Werkzeuge nutzen, um ihre Aktivitäten schnell auszuweiten.
Aus Sicht von Check Point müssen Unternehmen deshalb stärker auf präventive Sicherheitsmaßnahmen setzen. Automatisierte und KI-gestützte Schutzmechanismen sollen Bedrohungen möglichst früh erkennen und stoppen, bevor sie sich in den betroffenen IT-Umgebungen ausbreiten können.
(red/Check Point)