Die Brenner Basistunnel BBT SE ist Ziel eines Cyberangriffs geworden. Unbekannte verschafften sich Zugriff auf einen Server, über den die Projektgesellschaft Daten mit italienischen Auftragnehmern austauscht.
Attacke auf Tunnelbauer
Lösegeldforderung nach Hackerangriff auf Brenner Basistunnel
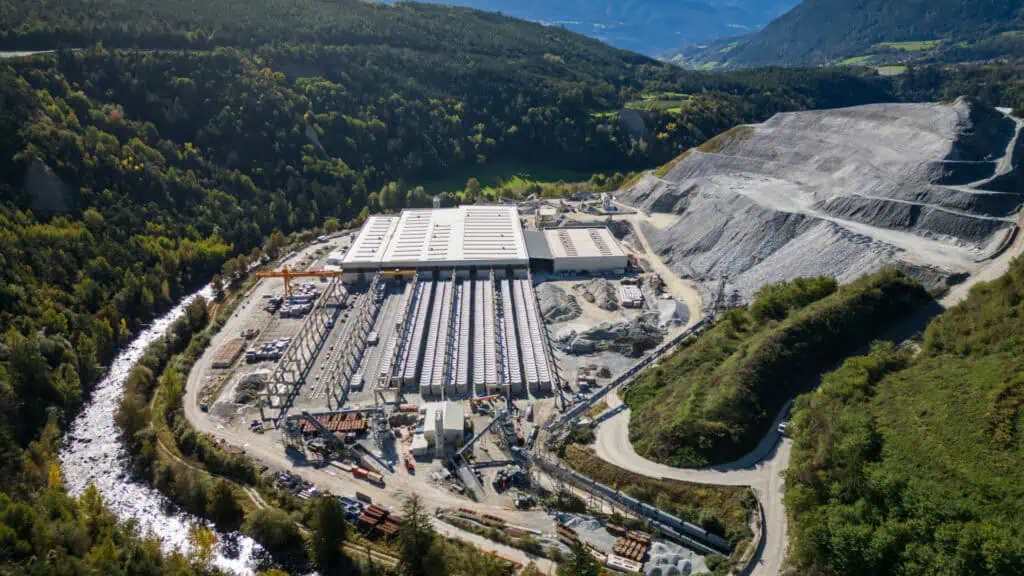
Die BBT SE wurde nach eigenen Angaben am 17. Oktober Ziel eines gezielten Cyberangriffs. Dabei wurde „unbefugt auf Daten zugegriffen, die auf einem Server zum Datenaustausch zwischen der BBT SE und italienischen Auftragnehmern gespeichert waren“. Der Umfang der dort gespeicherten Daten beläuft sich auf 812 GB. Die BBT SE plant und baut als Europäische Aktiengesellschaft den Eisenbahntunnel unter dem Brenner zwischen Innsbruck und Franzensfeste.
Server isoliert, Forensiker im Einsatz
Nach Bekanntwerden des Vorfalls hat die BBT SE nach eigenen Angaben umgehend reagiert: Der betroffene Server wurde vom Netz getrennt und isoliert, die IT-Sicherheitsprotokolle wurden aktiviert. Externe Cybersecurity-Experten führen eine forensische Analyse durch. Sie beobachten zudem, ob gestohlene Daten im Internet auftauchen. „Bis zum Zeitpunkt dieser Aussendung wurden keine Veröffentlichungen festgestellt“, heißt es in der Mitteilung.
Lösegeldforderung bestätigt
Hinter dem Angriff wird die russischsprachige Gruppe Everest vermutet. Sie führte den Brenner Basistunnel bereits am 17. Oktober auf ihrer Leak-Seite im Darknet und reklamiert dort 812 GB erbeuteter Daten. Eine offizielle Bestätigung der Täterschaft steht noch aus.
Inzwischen steht fest: Die Angreifer haben ein Lösegeld gefordert. Das bestätigte die BBT SE auf Anfrage von t-online. „Diese wurde den zuständigen Ermittlungsbehörden gemeldet“, teilte das Unternehmen mit.
Zur Höhe und zum Inhalt der Forderung schweigt die Gesellschaft mit Verweis auf die laufenden Ermittlungen. Laut ORF hat die BBT SE nach eigenen Angaben nicht auf die Forderung reagiert. Grundsätzlich gelte: Jeder Kontaktversuch der Hacker sei den zuständigen Ermittlungsbehörden gemeldet worden und werde auch künftig gemeldet.
Everest setzt inzwischen vor allem auf Datendiebstahl und die Drohung, die Daten zu veröffentlichen. Im Juli forderte die Gruppe vom Schweizer Zughersteller Stadler Rail 10 Millionen Franken. Stadler lehnte eine Zahlung ab und erstattete Anzeige.
Interne Systeme und Baubetrieb nicht betroffen
Der Angriff beschränkt sich nach aktuellem Kenntnisstand auf den Server für den externen Datenaustausch. Die internen IT-Systeme der BBT SE seien nicht kompromittiert worden. Auch auf die operativen Tätigkeiten habe der Vorfall keinen Einfluss. „Der Baubetrieb läuft uneingeschränkt weiter“, so die BBT SE.
Ausschreibungsunterlagen und Vermessungsdaten abgeflossen
Bei den eigenen Daten der BBT SE handelt es sich um technische und administrative Unterlagen. Diese seien „größtenteils bereits öffentlich zugänglich“ gewesen, darunter etwa Unterlagen zu Ausschreibungen und Vermessungsdaten.
Weniger klar ist die Lage bei den Partnern: Welche Daten der Auftragnehmer in welchem Umfang betroffen sind, kann die BBT SE derzeit nicht sagen. Das ist Gegenstand der laufenden Ermittlungen. Die betroffenen italienischen Unternehmen wurden informiert. Österreichische Auftragnehmer sind nach bisherigem Stand nicht betroffen.
Italienische Behörden ermitteln
Die BBT SE hat die zuständigen italienischen Stellen eingeschaltet, darunter die Nationale Cybersicherheitsagentur mit dem CSIRT Italia, die Post- und Cybersicherheitspolizei sowie die Datenschutzbehörde. Zudem hat das Unternehmen rechtliche Schritte eingeleitet. Die Behörden haben Ermittlungen aufgenommen.
Gemeinsam mit den externen Spezialisten und den Behörden arbeitet die BBT SE an der weiteren Aufklärung des Vorfalls und setzt nach eigenen Angaben „alle erforderlichen Maßnahmen zur Gewährleistung der IT-Sicherheit“.
(red)