Mit der Einführung von Entra Agent ID erweitert Microsoft sein Identitätsmanagement auf autonome KI-Agenten.
Identitätsmanagement
BluePhishing nutzt Microsofts KI-Agenten für automatisierte Cloud-Angriffe
Eine von Proofpoint untersuchte Angriffsmethode namens BluePhishing zeigt jedoch, wie sich die zugrunde liegenden Vertrauensmechanismen missbrauchen lassen, um unbemerkt zahlreiche Agentenidentitäten in fremden Unternehmensumgebungen anzulegen und für Angriffe zu nutzen.
Einwilligung öffnet den Zugang zur Unternehmensumgebung
BluePhishing überträgt das bekannte Prinzip des App-Consent-Phishings auf die Verwaltung von KI-Agenten. Dabei setzen Angreifer auf eine manipulierte Anwendung, für die sich Nutzer oder Administratoren über einen Zustimmungslink weitreichende Berechtigungen erteilen lassen.
Dazu erstellen die Täter zunächst in einem eigenen Microsoft-Entra-Tenant einen sogenannten Agent Blueprint. Dieser enthält die gewünschten Berechtigungen. Anschließend versuchen sie, Beschäftigte des Zielunternehmens durch Social Engineering zur Freigabe eines manipulierten Consent-Links zu bewegen.
Wird die Zustimmung erteilt, entsteht im Tenant des Opfers automatisch ein Blueprint Principal. Dieser erhält standardmäßig die Anwendungsberechtigung „AgentIdentity.CreateAsManager“. Nach Angaben von Proofpoint lässt sich diese Berechtigung anschließend nicht entziehen.
Mit eigenen Zugangsdaten können Angreifer darüber bis zu 250 lokale Agent Identities erzeugen. Die neuen Identitäten übernehmen die im Blueprint festgelegten Rechte, etwa für den Zugriff auf Nutzer- und Gruppendaten. Danach können sie eigenständig agieren, ohne dass weitere Interaktionen mit dem ursprünglichen Nutzer erforderlich sind.
Für den Angriff reichen öffentlich zugängliche Informationen
Die technischen Einstiegshürden sind vergleichsweise niedrig. Neben eigenen Schlüsseln benötigen Angreifer lediglich die Tenant-ID des betroffenen Unternehmens und die Object-ID eines Mitarbeiters, der formal als Verantwortlicher für den Agenten eingetragen wird.
Beide Angaben gelten nicht als vertrauliche Zugangsdaten. Laut Proofpoint lassen sie sich über öffentlich dokumentierte Schnittstellen und unauthentifizierte Abfragen ermitteln. Ein Zugriff auf interne Konten oder besonders geschützte Informationen ist dafür zunächst nicht erforderlich.
Vererbte Berechtigungen bleiben schwer erkennbar
Ein besonderes Problem sieht Proofpoint bei der Überwachung der Agentenidentitäten. Die von einem Blueprint übernommenen Berechtigungen lassen sich demnach weder im Microsoft-Entra-Portal noch über Microsoft Graph vollständig einsehen. Sichtbar werden sie erst zur Laufzeit im erzeugten Access Token.
Damit fehlt Sicherheitsteams eine wichtige Grundlage, um die tatsächlichen Rechte einzelner KI-Agenten im Vorfeld zu überprüfen. Herkömmliche Verwaltungsansichten und Standard-Dashboards können die Risiken deshalb möglicherweise nicht vollständig abbilden.
Erschwerend kommt hinzu, dass autonome Aktionen zum normalen Verhalten von KI-Agenten gehören. Während ungewöhnliche Aktivitäten bei klassischen Anwendungen eher auffallen können, lassen sich vergleichbare Vorgänge bei Agenten leichter im regulären Datenverkehr verbergen. Auch die Bereitschaft von Nutzern, KI-Assistenten Berechtigungen zu erteilen, kann die Angriffsfläche vergrößern.
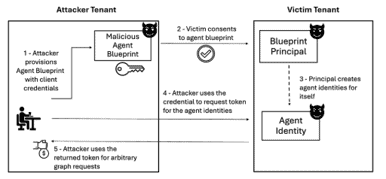
Abbildung: Angriffsablauf beim BluePhishing (Quelle: Proofpoint)
Mehr Identitäten vergrößern das Schadenspotenzial
Im Vergleich zu herkömmlichem App-Consent-Phishing ermöglicht BluePhishing eine deutlich größere Zahl an Identitäten innerhalb eines einzelnen Ziel-Tenants. Statt sich auf einen Service Principal zu beschränken, können Angreifer aus einem Agent Blueprint bis zu 250 Agent Identities ableiten.
Das schafft Möglichkeiten für automatisierte Folgeaktivitäten und eine längerfristige Präsenz in der Cloud-Umgebung. Gleichzeitig erschweren die oft noch wenig ausgereiften Governance-Regeln für KI-Agenten die Erkennung missbräuchlicher Berechtigungen.
Besonders problematisch ist dabei die Kombination aus vererbten Rechten, autonomem Verhalten und eingeschränkter Transparenz. Bösartige Agenten können dadurch Aktivitäten ausführen, die auf den ersten Blick kaum von regulären Aufgaben legitimer KI-Assistenten zu unterscheiden sind.
Identitätsmanagement muss KI-Agenten einschließen
BluePhishing benötigt nach der beschriebenen Angriffskette weder eine bislang unbekannte Softwarelücke noch einen klassischen Zero-Day-Exploit. Die Methode nutzt vielmehr bestehende Funktionen und Vertrauensbeziehungen innerhalb der Microsoft-Cloud.
Für Unternehmen bedeutet das, dass die Sicherheitskontrollen für KI-Agenten über die reine Verwaltung ihrer Identitäten hinausgehen müssen. Entscheidend ist auch, welche Berechtigungen sie übernehmen, wie diese kontrolliert werden und ob ihre Aktivitäten ausreichend transparent sind.
Die von Proofpoint beschriebene Angriffsmethode macht deutlich, dass KI-Agenten zunehmend wie privilegierte Konten und technische Dienstidentitäten behandelt werden müssen. Ohne nachvollziehbare Rechtevergabe und wirksame Überwachung können gerade die Funktionen, die autonome Zusammenarbeit ermöglichen sollen, zu einem neuen Einfallstor für Cloud-Angriffe werden.
(red/Proofpoint)