Thought Leadership

Laut einer Analyse von NordStellar werden SIM-Swapping-Dienste im Darknet bereits ab 300 US-Dollar gehandelt, oft gebündelt mit gestohlenen Identitätsdaten.
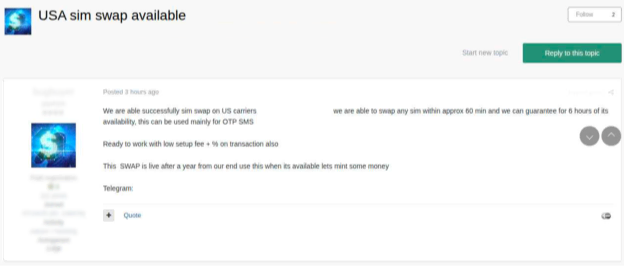
Die Cybersicherheitsexperten der Reise-eSIM-App Saily haben gemeinsam mit dem Darknet-Monitoring-Tool NordLayer Intelligence by NordStellar Diskussionen in Untergrundforen zu SIM-Swapping ausgewertet. Bei diesem Social-Engineering-Angriff wird die Telefonnummer eines Opfers auf eine fremde SIM-Karte übertragen, um SMS-basierte Authentifizierungscodes abzufangen und Passwörter zurückzusetzen.
Nach den erfassten Daten wird ein einzelner SIM-Swap im Darknet bereits ab rund 300 US-Dollar angeboten, im Durchschnitt liegen die Preise zwischen 1.000 und 1.300 US-Dollar. Die SIM-Karte selbst gehört mit 2 bis 20 US-Dollar zu den günstigsten Bestandteilen eines solchen Angriffs. Grundlage der Auswertung sind Darknet-Daten aus kriminellen Foren und Telegram-Kanälen, die zwischen August 2025 und August 2026 erhoben wurden. Berücksichtigt wurden dabei nur Preisangaben, bei denen eine Währung neben einer Zahl stand; als Durchschnittswert wurde der Median verwendet, um Ausreißer nicht überzugewichten. Die genannten Preise stammen von den Anbietern selbst und wurden nicht unabhängig verifiziert.
Zunehmend als Komplettpakete verkauft
Statt einzelner SIM-Swaps verkaufen Anbieter zunehmend Komplettpakete, die zusätzlich gestohlene Identitätsdaten („Fullz“), einen gefälschten Ausweis mit Selfie sowie gestohlene Zugangsdaten für Online-Banking enthalten. Solche Pakete zur vollständigen Kontenübernahme werden für bis zu rund 2.000 US-Dollar angeboten. Matas Cenys, Head of Product bei Saily, beschreibt die Entwicklung so:
„Früher war eine übernommene SIM-Karte schon der gesamte Angriff, aber heute ist sie nur noch ein Teil davon. Kriminelle verkaufen alles, was nötig ist, um die Identität des Nutzers anzunehmen. Wenn die Nummer ausgetauscht wird, landen die Identität und der Bankzugang des Nutzers sehr wahrscheinlich in den Händen desselben Käufers.“
Matas Cenys, Head of Product bei Saily
Diskussion in Untergrundforen nimmt zu
Im vergangenen Jahr zählten die Forscher in einschlägigen Foren mehr als 1.150 Erwähnungen von SIM-Karten und über 400 Erwähnungen von SIM-Swaps, wobei sich die Zahl der SIM-Swap-Erwähnungen etwa vervierfacht hat. Die Angebote beschränken sich dabei nicht auf ein einzelnes Land oder einen bestimmten Mobilfunkanbieter: In den Foren wird damit geworben, SIM-Karten unabhängig von Anbieter und Land übernehmen zu können, unter anderem durch das Ausnutzen schwacher Verifizierungsverfahren.
Kriminelle rufen dabei häufig direkt beim Mobilfunkanbieter an und verlangen die Übertragung einer fremden Nummer auf die eigene SIM-Karte. Der Erfolg hängt vor allem davon ab, wie viele Daten über das Opfer im Vorfeld gesammelt wurden. Neben dem Ausnutzen bestechlicher Mitarbeitender setzen Angreifer zunehmend auf KI-gestütztes Auslesen öffentlich zugänglicher Daten, um den digitalen Fußabdruck eines Opfers schnell zusammenzustellen. Veröffentlichen Opfer Beiträge in Echtzeit, lassen sich deren Zeitstempel mit Aufzeichnungen des Mobilfunkanbieters abgleichen, was das Vortäuschen einer fremden Identität erleichtert.

Schutzmaßnahmen
Cenys nennt mehrere Maßnahmen zum Schutz vor SIM-Swapping:
- Multi-Faktor-Authentifizierung nutzen und auf SMS-basierte Verfahren verzichten, da Authentifizierungs-Apps oder Hardware-Sicherheitsschlüssel stärkeren Schutz bieten. Mobilfunkanbieter können zudem Portierungssperren aktivieren und bei Rufnummernmitnahmen strengere Identitätsprüfungen durchsetzen.
- Bei einem Verdacht persönlich eine Filiale des Mobilfunkanbieters aufsuchen, um die eigene Identität nachzuweisen und den Angriff zu stoppen.
- In sozialen Medien zurückhaltend mit Reiseinformationen umgehen, da diese genutzt werden können, um Mobilfunkanbieter glauben zu machen, ein persönlicher Filialbesuch sei nicht möglich.
- Grundregeln der Cybersicherheit einhalten: keine verdächtigen Links anklicken, bei dringenden Aufforderungen skeptisch bleiben und Passwörter nicht mehrfach verwenden.
(red/Saily)