Thought Leadership

Check Point deckt eine Betrugskampagne auf, bei der gefälschte Support-Konten frustrierte Airline-Kunden auf Social Media gezielt ansprechen.
Sicherheitsforscher von Check Point Exposure Management haben eine koordinierte Betrugskampagne aufgedeckt, bei der gefälschte Kundensupport-Konten gezielt Fluggäste ansprechen, die sich öffentlich über verspätete Flüge, verlorenes Gepäck oder ausbleibende Rückerstattungen beschweren. Nach Angaben der Forscher entstehen täglich Hunderte neuer Fake-Konten, und die Kampagne ist weiterhin aktiv.
Gefälschte Konten antworten unter echten Beschwerden
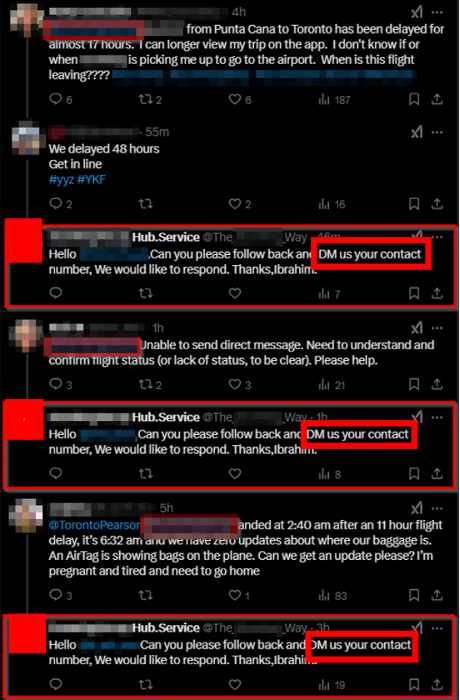
Die Betrüger beobachten öffentliche Beschwerden auf X, Facebook und Instagram und antworten direkt unter verifizierten Beiträgen der Fluggesellschaften. Dabei ahmen sie den Sprachstil echter Support-Teams nach, entschuldigen sich für die Unannehmlichkeiten und bieten Hilfe an. Viele Konten verwenden Bezeichnungen, die an offizielle Supportstrukturen erinnern, etwa Customer Support, Help Desk, Claims Department oder Review Unit, teils kombiniert mit dem Namen der jeweiligen Fluggesellschaft. Einige Konten übernehmen zusätzlich offizielle Markenlogos, Titelbilder und Beschreibungen, teilweise in mehreren Sprachen.
Sobald ein Kunde auf ein solches Konto reagiert, fordern die Betrüger eine Telefonnummer sowie Buchungsdetails an und verlagern das Gespräch anschließend auf WhatsApp. Die Forscher stellten fest, dass die Betrüger bei der Herausgabe eigener Kontaktdaten zunächst zögerlich reagierten und stattdessen wiederholt um die Telefonnummer der Kunden baten, bevor sie selbst reagierten.
Drei Betrugsvarianten mit internationalen Zahlungsdiensten
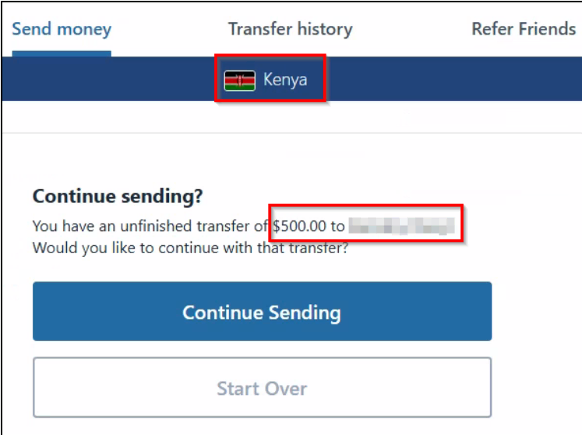
Die Forscher traten direkt mit mehreren Konten in Kontakt und dokumentierten drei unterschiedliche Betrugsabläufe. In einem Fall forderte ein Betrüger vollständigen Namen, E-Mail-Adresse, Buchungsdetails und die Reisekosten an und teilte anschließend mit, die Reklamation sei genehmigt worden. Nach Aufforderung, eine App zu installieren, stellten die Forscher fest, dass über den internationalen Zahlungsdienst Remitly bereits eine unvollendete Überweisung in Höhe von 500 US-Dollar unter dem angegebenen Namen angelegt worden war; zur Fertigstellung wurden Kreditkartendaten verlangt.
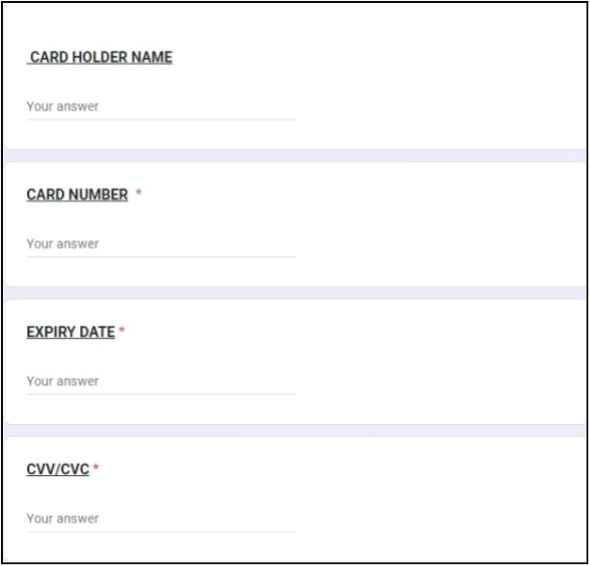
In einem zweiten Fall wurden 1.200 US-Dollar Entschädigung über den Zahlungsdienst Lemfi in Aussicht gestellt, nachdem Name, E-Mail-Adresse, Anschrift und Geburtsdatum abgefragt worden waren. In einem dritten Fall verwiesen die Betrüger auf ein Google-Formular mit dem Titel „COMPENSATION/REFUND APPLICATION“, über das persönliche Daten und Kreditkartendaten abgefragt sowie eine Weiterleitung an den Zahlungsdienst WorldRemit vorbereitet wurden.

Fake-Support der Airlines: Spuren führen nach Kenia
Die für den Kontakt genutzten WhatsApp-Nummern waren als Business-Konten mit US-Vorwahlen registriert, erwiesen sich bei der Überprüfung jedoch als nicht zugeordnete beziehungsweise über Internettelefonie aktivierte Nummern. Auffällige Verbindungspausen bei eingehenden Anrufen deuteten laut den Forschern auf eine technische Anrufweiterleitung hin. Ein Betrüger nannte im Gesprächsverlauf einen Nachnamen kenianischen Ursprungs, zudem wiesen Zahlungsziele und Sprachmuster auf einen Ursprung der Kampagne in Kenia hin. Die Untersuchung ergab außerdem, dass ähnliche gefälschte Konten unter vergleichbaren Mustern auch bei anderen nordamerikanischen Fluggesellschaften auftraten, was laut Check Point darauf hindeutet, dass die Kampagne nicht auf eine einzelne Fluggesellschaft beschränkt ist.
Daniel Dreier, AVP bei Check Point Exposure Management, erklärt:
„Die aktuelle Kampagne verdeutlicht eine neue Dimension des Exposure Managements. Wenn Betrüger gefälschte Support-Konten erstellen, um verärgerte Kunden auf private Kanäle wie WhatsApp zu locken und dort gezielt Finanz- und Kreditkartendaten abzugreifen, gerät das Vertrauen in die gesamte Marke unter Beschuss. Für Unternehmen reicht es deshalb nicht mehr aus, nur die interne IT-Infrastruktur abzusichern. Ein wirksamer Schutz erfordert heute die kontinuierliche Überwachung der externen Angriffsfläche – inklusive gefälschter Social-Media-Profile und Markenimitationen.“
Daniel Dreier, AVP bei Check Point Exposure Management
Check Point empfiehlt Unternehmen, gefälschte Konten zu identifizieren und bei den Plattformen zur Entfernung zu melden, Kunden und Mitarbeitende über die Vorgehensweise echter Support-Teams aufzuklären, sensible Anfragen konsequent auf offizielle Kanäle oder sichere Portale zu verlagern sowie betroffene Zahlungsdienstleister über missbräuchlich genutzte Konten und Transaktionen zu informieren.
(red/Check Point)