Thought Leadership

Überlastung, Budgetdruck und unrealistische KI-Erwartungen: Eine Reddit-Diskussion beleuchtet die zunehmende Konsolidierung von Fachrollen in der IT-Sicherheit.
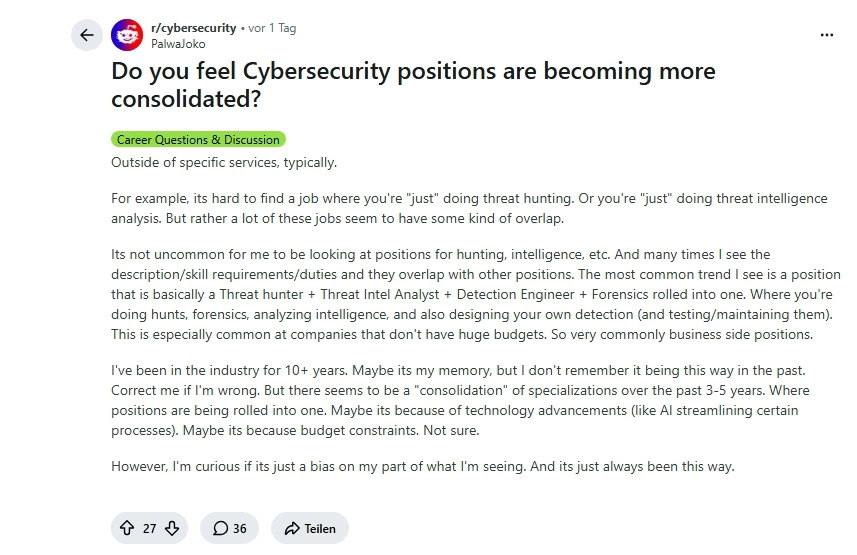
In der IT-Sicherheitsbranche wächst die Debatte darüber, ob hochgradig spezialisierte Berufsbilder zunehmend verschwinden und durch umfassende All-in-One-Rollen ersetzt werden. Auslöser der Diskussion im Subreddit r/cybersecurity war der Erfahrungsbericht eines Branchenveterans mit über zehn Jahren Berufserfahrung. Ihm zufolge verlangen aktuelle Stellenanzeigen immer seltener reine Spezialisten für einzelne Teilbereiche wie Threat Hunting oder Cyber Threat Intelligence. Stattdessen fordern Unternehmen verstärkt Profile, die gleich vier bisher getrennte Disziplinen abdecken müssen: Threat Hunter, Threat Intel Analyst, Detection Engineer und Digital Forensics in Personalunion.
Die Ursachen: Unternehmensgröße, Budgetdruck und KI-Mythen
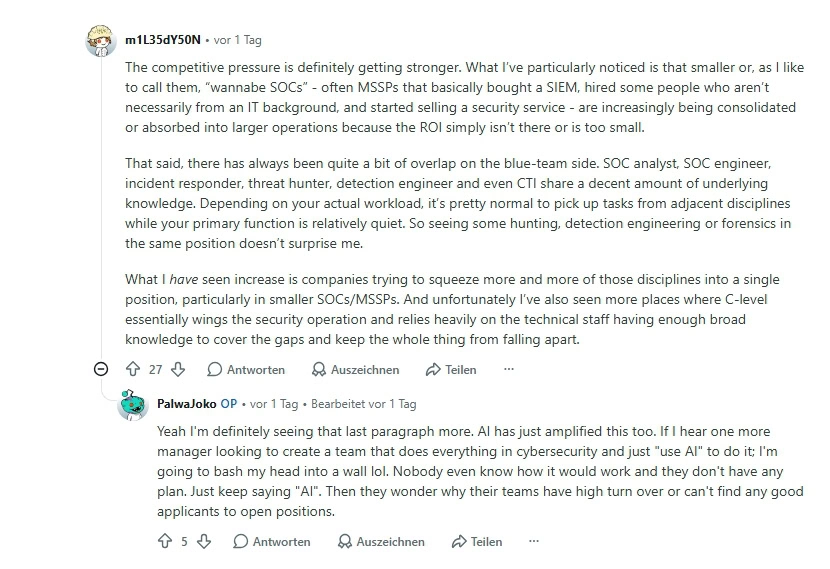
Die Community identifiziert mehrere Haupttreiber für diese Entwicklung. Ein wesentlicher Faktor ist die Unternehmensgröße. Hochgradige Spezialisierung wird von den Forenmitgliedern als ein „Luxus der Skalierung“ bezeichnet, den sich fast ausschließlich Großkonzerne leisten können. Kleine und mittlere Unternehmen (KMU) sowie kleinere Managed Security Service Provider (MSSPs) verfügen schlichtweg nicht über das Budget für dedizierte Fachteams. Sie sind darauf angewiesen, dass ein kleines Team das gesamte operative Spektrum abdeckt.
Zusätzlich verschärft der aktuelle Hype um Künstliche Intelligenz die Situation im Management. Viele Führungskräfte neigen dazu, Personallücken durch den pauschalen Verweis auf KI-Tools zu kaschieren. Es herrscht mancherorts die Illusion, ein einziger Mitarbeiter könne mithilfe von KI-Assistenten die Arbeit einer ganzen Sicherheitsabteilung erledigen. Da hierfür jedoch oft klare Strategien fehlen, führt diese Erwartungshaltung bei den Betroffenen zu extremer Überlastung und hoher Fluktuation.
Cyber-Security-Jobs: Unrealistische Anforderungen
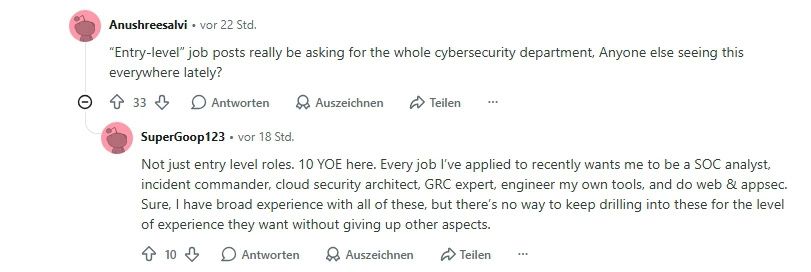
Besonders frustriert zeigen sich die Forenmitglieder über den drastischen Anstieg der Anforderungen in Stellenbeschreibungen – und zwar auf allen Karrierestufen. Selbst für angebliche Einsteigerstellen (Entry-Level) wird mittlerweile das Fachwissen einer kompletten IT-Sicherheitsabteilung vorausgesetzt. Erfahrene Fachkräfte berichten wiederum, dass von ihnen neben tiefem SOC-Wissen gleichzeitig Kompetenzen als Cloud-Architekt, GRC-Experte, Anwendungsentwickler und KI-Ingenieur verlangt werden.
Aus Sicht der Community birgt dieser Trend ein hohes Risiko für die tatsächliche Sicherheit von Unternehmen. Da kein Einzelner alle Disziplinen in der notwendigen Tiefe beherrschen kann, führt die Konsolidierung in der Praxis zwangsläufig zu einer Verwaschung der Aufgaben (watered-down roles). Threat Hunting beschränkt sich dann auf das schnelle Durchsuchen von SIEM-Systemen, während Regeltuning und Forensik nur noch oberflächlich abgearbeitet werden. Die Diskussion zeigt: Während die Jobprofile immer breiter gesteckt werden, droht die operative Qualität unter dem Druck der All-in-One-Erwartung zu leiden.