Thought Leadership
Abhängigkeiten, komplexe Infrastrukturen und steigende Anforderungen an Resilienz stellen Unternehmen vor neue Herausforderungen bei der Absicherung ihrer IT- und OT-Umgebungen.
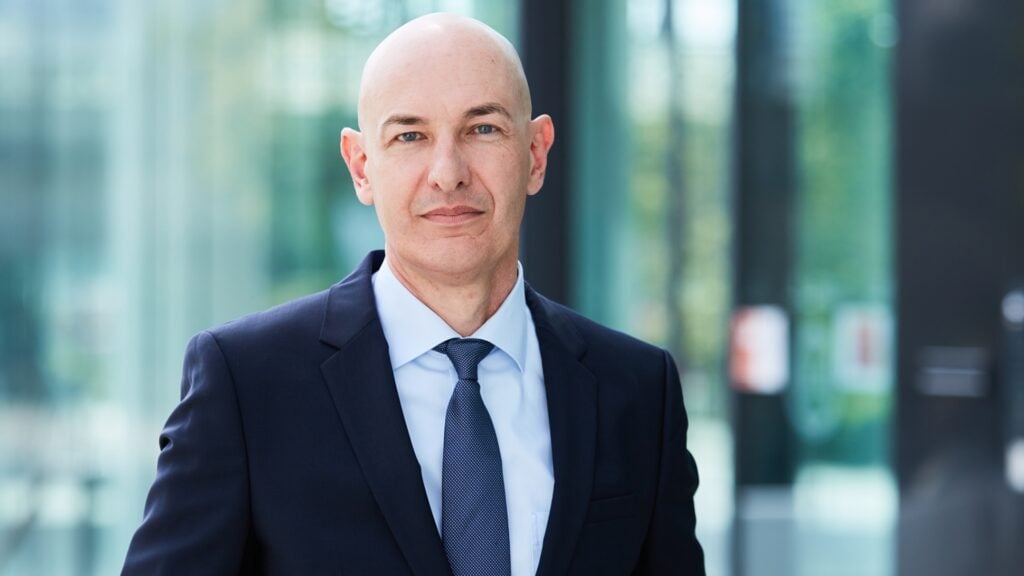
Gleichzeitig gewinnen Fragen nach technologischer Kontrolle, Transparenz und langfristiger Beherrschbarkeit von Sicherheitsarchitekturen an Bedeutung. Darüber haben wir mit Uwe Gries, Country-Manager DACH bei Stormshield, gesprochen.
Herr Gries, wenn Unternehmen Sicherheitsarchitekturen bewerten, spielen neben technischen Kriterien auch Abhängigkeiten, Lieferketten und die Herkunft kritischer Technologien eine Rolle. Was hat das mit Cybersicherheit zu tun?
Uwe Gries: Die technischen Anforderungen bleiben natürlich zentral. Aber Unternehmen betrachten heute stärker das Gesamtbild. Eine Lösung kann technologisch leistungsfähig sein und trotzdem Fragen aufwerfen: Wer entwickelt sie? Welchen rechtlichen Rahmenbedingungen unterliegt der Anbieter? Welche Abhängigkeiten entstehen langfristig? Und wie viel Kontrolle behält das Unternehmen über seine eigene Sicherheitsarchitektur? Gerade Firewalls, VPNs und Lösungen für kritische Infrastrukturen sitzen an besonders sensiblen Stellen. Deshalb gehören für uns zur Cybersicherheit neben Schutz und Resilienz auch Transparenz, Wahlfreiheit und die Fähigkeit, technologische Entscheidungen möglichst selbstbestimmt treffen zu können. Genau an diesem Punkt beginnt die Diskussion über digitale beziehungsweise technologische Souveränität.
Was bedeutet diese Souveränität aus Ihrer Sicht konkret? Und wo liegen die Grenzen des Begriffs?
Uwe Gries: Souveränität bedeutet aus meiner Sicht nicht, ausschließlich europäische Technologien einzusetzen oder sich von internationalen Märkten abzuschotten. Es geht vielmehr um Handlungsfähigkeit: Abhängigkeiten zu kennen, Risiken bewerten zu können und bei kritischen Technologien nicht in Situationen zu geraten, in denen wesentliche Entscheidungen außerhalb der eigenen Kontrolle liegen. Als europäischer Cybersicherheitsanbieter und Teil der Airbus-Gruppe ist das für Stormshield natürlich ein wichtiges Thema. Entscheidend ist aber letztlich nicht allein das Etikett „europäisch“, sondern was dahintersteht: Transparenz, Vertrauenswürdigkeit und die Fähigkeit, die Anforderungen europäischer Organisationen langfristig abzubilden. Diese Handlungsfähigkeit wird allerdings umso schwieriger, je komplexer und heterogener diese Architektur wird.
Genau diese Komplexität nimmt in vielen Unternehmen zu: Cloud-Dienste, Außenstellen, mobile Nutzer, bestehende Systeme und OT müssen miteinander verbunden und gleichzeitig abgesichert werden. Wird Komplexität damit selbst zum Sicherheitsrisiko?
Uwe Gries: Absolut! Viele Unternehmen haben über Jahre auf neue Anforderungen mit zusätzlichen Lösungen reagiert. Das führt häufig zu parallelen Regelwerken, unterschiedlichen Management- Oberflächen und getrennten Zugriffskonzepten. Damit steigen Aufwand und Fehlerrisiko. Eine Sicherheitsarchitektur wird nicht automatisch wirksamer, nur weil sie aus vielen Produkten besteht. Schutzmechanismen müssen in vorhandene Betriebsmodelle, Identitätssysteme und Netzwerkprozesse integriert werden. Sicherheit muss technisch und organisatorisch beherrschbar bleiben.
Was bedeutet das in der Praxis? Wie lässt sich eine komplexe Sicherheitsarchitektur beherrschbar halten, ohne bei Schutz und Flexibilität Abstriche zu machen?
Uwe Gries: Der entscheidende Punkt ist, neue Sicherheitsanforderungen nicht automatisch mit zusätzlichen Einzellösungen zu beantworten. Je mehr Systeme, Regelwerke und Verwaltungsoberflächen nebeneinander bestehen, desto schwieriger wird es, den Überblick zu behalten und Richtlinien konsistent umzusetzen. Deshalb sollten Sicherheitsfunktionen möglichst in bestehende Strukturen integriert werden und unterschiedliche Umgebungen miteinander verbinden können.
Dazu gehört beispielsweise, heterogene Netzwerk- und Cloud-Infrastrukturen einfacher zu verknüpfen, bestehende Systeme für das Identitätsmanagement in die Zugriffskontrolle einzubeziehen oder Informationen über aktuelle Bedrohungen gezielt in die Erkennung einfließen zu lassen. Auch zusätzliche Schutzmechanismen wie Multi-Faktor-Authentifizierung sollten sich umsetzen lassen, ohne unnötig neue administrative Ebenen zu schaffen. Mit unserer aktuellen Version Stormshield Network Security 5.1 setzen wir beispielsweise genau an diesen Punkten an.
Die Balance zwischen Sicherheit, Integration und Beherrschbarkeit wird besonders dort anspruchsvoll, wo digitale Systeme unmittelbar mit betrieblichen Prozessen verbunden sind. Welche zusätzlichen Herausforderungen entstehen, wenn klassische IT und OT immer stärker miteinander vernetzt werden?
Uwe Gries: In Produktions- und anderen OT-Umgebungen hat Verfügbarkeit eine besondere Bedeutung. Eine Anlage kann nicht ohne Weiteres heruntergefahren oder nach einem Vorfall neu gestartet werden. Gleichzeitig treffen langlebige Systeme auf zunehmende Aspekte wie Vernetzung, Fernzugriffe und Datenaustausch. Das vergrößert die Angriffsfläche. Segmentierung ist deshalb zentral: Kommunikationswege und industrielle Protokolle müssen gezielt kontrolliert werden. Mit der neuen SNi50 haben wir unser Portfolio kürzlich um eine Lösung erweitert, die genau für solche industriellen Umgebungen konzipiert wurde.
Der entscheidende Punkt ist, neue Sicherheitsanforderungen nicht automatisch mit zusätzlichen Einzellösungen zu beantworten.
Uwe Gries, Stormshield
Gerade in OT-Umgebungen darf zusätzliche Sicherheit jedoch nicht zulasten der Betriebsfähigkeit gehen. Bedeutet mehr Resilienz zwangsläufig mehr technische Komplexität?
Uwe Gries: Technische Tiefe und operative Beherrschbarkeit dürfen kein Widerspruch sein. Resilienz bedeutet nicht, jede denkbare Schutzfunktion irgendwo in der Infrastruktur abzubilden. Vielmehr geht es darum, Angriffe früh zu erkennen, ihre Ausbreitung zu begrenzen und kritische Prozesse aufrechtzuerhalten. Dafür braucht es eine klare Architektur, nachvollziehbare Regeln und Systeme, die sich effizient verwalten lassen. Gerade im OT-Bereich müssen Sicherheitsmaßnahmen in bestehende Prozesse integriert werden, ohne den laufenden Betrieb unnötig zu beeinträchtigen.
Was wäre aus Ihrer Sicht die wichtigste Frage, die sich ein CISO heute stellen sollte?
Uwe Gries: Nicht „Welches Sicherheitsprodukt fehlt uns noch?“, sondern „Beherrschen wir unsere Sicherheitsarchitektur wirklich?“. Dazu gehört, Abhängigkeiten zu kennen, Zugriffe und Identitäten nachvollziehbar zu steuern, Netze zu segmentieren sowie zu wissen, welche Systeme im Ernstfall unbedingt weiterlaufen müssen. Ebenso wichtig ist, ob Technologien und Prozesse zusammenarbeiten oder Silos schaffen. Cybersicherheit entsteht nicht durch die Summe möglichst vieler Werkzeuge. Sie entsteht, wenn Risiken sichtbar werden, Schutzmechanismen ineinandergreifen und die Organisation auch dann handlungsfähig bleibt, wenn etwas nicht nach Plan läuft.
Herr Gries, wir danken für das Gespräch.
| it-sa Expo&Congress |
| Besuchen Sie uns in Halle 7, Stand 512 |