Bei drei Einrichtungen wurden Temperatur- und Abtauwerte manipuliert. Blutprodukte gingen laut EFS nicht verloren. Coolworld verweist auf eine Drittkomponente.
Keine Produkte verloren
Blutspendedienst EFS bestätigt Angriff auf Kühlanlagen
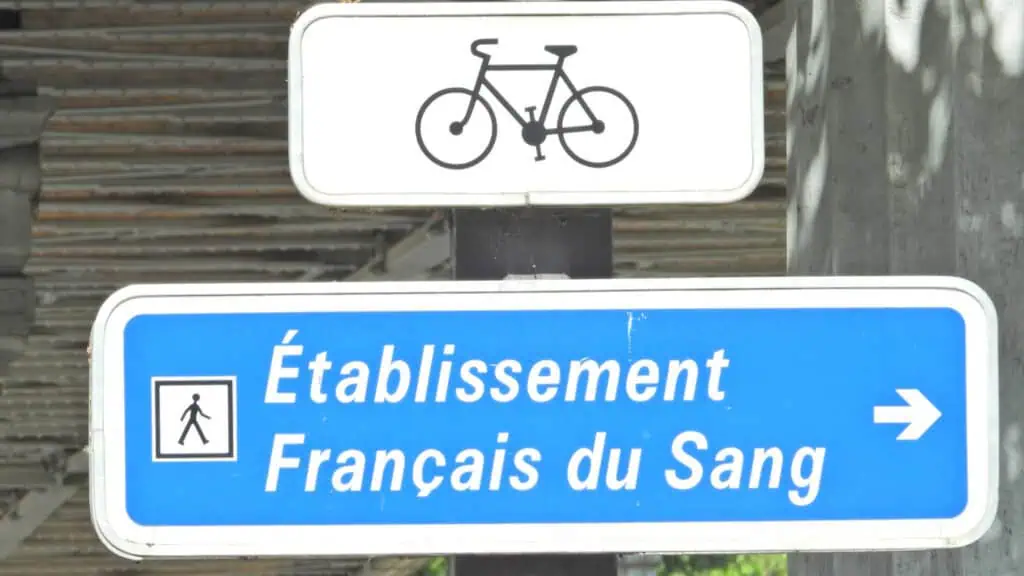
Bildquelle: AlphacitNews Reporter/Shutterstock.com
Der französische Blutspendedienst Établissement français du sang (EFS) hat bestätigt, dass ein Cyberangriff am 2. November die Kühlanlagen in drei seiner Einrichtungen beeinträchtigt hat. Ziel des Angriffs war nicht der EFS selbst, sondern ein Dienstleister für Kältetechnik. Betroffen waren Systeme zur Überwachung und Steuerung von Kühlräumen, in denen Blutprodukte vor der Auslieferung an Krankenhäuser sowie biologische Proben gelagert werden. Die Angreifer setzten die Grenzwerte für Temperatur und Abtauvorgänge auf extrem hohe Werte. Zuvor hatte die Wochenzeitung Le Canard enchaîné berichtet, Kühlräume mit minus 30 Grad seien auf 110 Grad programmiert worden.
Keine Produkte verloren
Laut EFS erkannten die Überwachungs- und Alarmsysteme die Temperaturänderung schnell. Mitarbeiter konnten die betroffenen Anlagen reparieren oder die Produkte in andere Kühlräume bringen. Plasmabeutel für Transfusionen und Plasma für die Herstellung von Arzneimitteln wurden verlegt oder gesichert.
„Es wurden keine gesundheitlichen Auswirkungen festgestellt, und es wurde kein Verlust von Blutprodukten gemeldet.”
EFS
Blutspenden und Versorgung laufen ohne Unterbrechung weiter. Der EFS arbeitet mit der nationalen Cybersicherheitsbehörde ANSSI und dem Gesundheitsministerium zusammen und hat die Überwachung seiner Kühlanlagen verstärkt.
Dienstleister nennt Drittkomponente
Den betroffenen Dienstleister nannte der EFS nicht. Der europäische Anbieter Coolworld Rentals bestätigte jedoch einen Sicherheitsvorfall bei Software zur Fernüberwachung, der eine begrenzte Zahl seiner Kühleinheiten betraf. Laut Coolworld nutzten die Angreifer eine Schwachstelle in einer Komponente eines Drittanbieters aus, die außerhalb seiner direkten Kontrolle lag. Um welche Komponente es sich handelt, teilte das Unternehmen nicht mit.
Angriffswelle in mehreren Ländern
Der Vorfall reiht sich in eine Serie von Angriffen auf Kühlsysteme in Europa ein. Im Oktober hatten Angreifer die Kühlungen von schätzungsweise 250 bis 350 französischen Supermärkten gestört, indem sie über Steuerungen mit älterer Software von Danfoss automatische Abtauvorgänge auslösten. Betroffen waren laut BleepingComputer Steuerungen der Reihen Danfoss AK-SM und AK-SC sowie Copeland/Dixell XWEB.
In einer zweiten Welle im November traf es mehr als 115 Filialen in Belgien, den Niederlanden, Schweden, Luxemburg, Irland und Estland. Laut dem belgischen Kältetechnikunternehmen Sabcobel nutzten die Angreifer dieselbe Schwachstelle wie im Oktober. Die US-Behörde CISA hatte 2025 zwei Lücken in Danfoss-Steuerungen vom Typ AK-SM 8xxA veröffentlicht, über die sich die Authentifizierung umgehen und Befehle aus der Ferne ausführen lassen. Ob diese Lücken bei den Angriffen ausgenutzt werden, ist nicht bestätigt.
Das BSI empfiehlt Betreibern, Steuerungssysteme nicht direkt aus dem Internet erreichbar zu machen und Fernzugriffe nur über VPN mit Multi-Faktor-Authentifizierung zu erlauben, auch bei Dienstleistern, die Anlagen warten.
(red)