Über den Zugang einer kleinen IT-Firma gelangten Angreifer an Daten zu 8,8 Millionen Personen aus dem dänischen Melderegister. Das Passwort war 123456.
14 Millionen Abfragen
Dänemark: Passwort „123456″ ermöglichte CPR-Datenleck
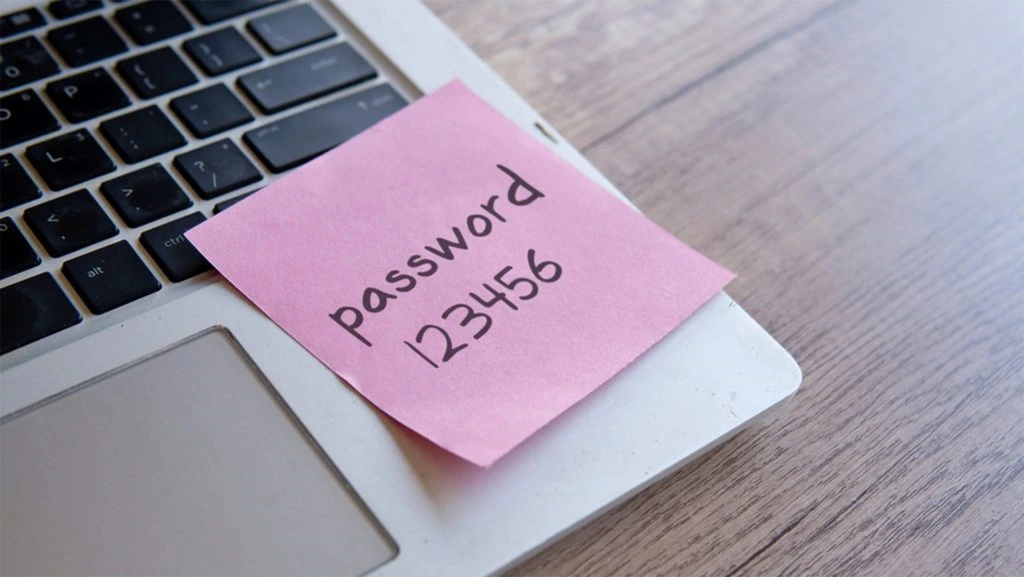
Bei dem Angriff auf das zentrale dänische Melderegister CPR haben mindestens drei Benutzerkonten eines beteiligten IT-Unternehmens das Passwort „123456″ verwendet, darunter das Administratorkonto. Das berichtet die dänische Tageszeitung Politiken, die Daten ausgewertet hat, die der Angreifer für den Zugriff genutzt haben soll. Betroffen sind Namen, Adressen und CPR-Nummern von rund 8,8 Millionen lebenden, verstorbenen und ausgewanderten Personen. Die CPR-Nummer ist die persönliche Identifikationsnummer, mit der sich Menschen in Dänemark gegenüber Behörden und Unternehmen ausweisen.
Zugang über Firma mit zwei Beschäftigten
Der Zugriff erfolgte über das IT-Unternehmen Pays ApS aus Odense, das legal auf das Register zugreifen durfte. Private Unternehmen und Vereine erhalten einen solchen Zugang, wenn sie ihn etwa für Adressabfragen zu Kunden oder Mitgliedern benötigen. Laut dänischem Unternehmensregister hatte Pays im Juli 2026 zwei Beschäftigte. Geschäftsführerin und Inhaberin Sophie Laursen bestätigte gegenüber dem Sender TV 2, dass der legale Zugang des Unternehmens missbraucht wurde.
„Es gibt wirklich keine Sicherheit, es ist eine offene Tür.”
Jens Myrup Pedersen, Professor an der Universität Aarhus
Ein solches Passwort gehöre zu den ersten, die man aus einer Liste gängiger Passwörter ausprobieren würde.
14 Millionen Abfragen
Der Zugriff begann am 10. September und wurde am 2. Oktober gestoppt, nach 21 Tagen und 17 Stunden. Laut einem Bericht des CPR-Amts an die dänische Datenschutzbehörde endete die unberechtigte Aktivität nach ersten Erkenntnissen bereits am 20. September. Insgesamt wurden rund 14 Millionen Abfragen über den Zugang des Unternehmens gestellt. Bemerkt wurde der Vorfall, weil jede Abfrage kostenpflichtig ist und eine ungewöhnlich hohe Rechnung entstand.
Ein anonymer Hacker gab gegenüber Politiken an, hinter dem Angriff zu stehen. Den Zugang habe er zunächst über ein geleaktes Passwort eines ehemaligen Mitarbeiters erhalten und dann zwei Programme geschrieben, um die Daten abzurufen und extern zu speichern. Er plane nicht, die Daten zu verkaufen oder zu veröffentlichen. Überprüfen lässt sich das nicht. Die dänische Spezialeinheit für schwere Kriminalität NSK ermittelt.
CPR-Nummer reicht nicht mehr als Nachweis
Die dänische Behörde für öffentliche Sicherheit Samsik erklärte, die CPR-Nummer könne nicht mehr allein zur Identifizierung genutzt werden. Unternehmen und Behörden sollen stattdessen auf MitID, Zwei-Faktor-Authentifizierung oder Einmalcodes setzen. Apotheken verlangen bei der Abgabe von Medikamenten zusätzliche Nachweise. Rund 970.000 Menschen hatten bis zum 7. Oktober eine Kreditwarnung im Register hinterlegt, vor Bekanntwerden des Vorfalls waren es knapp 250.000. Digitalministerin Christina Egelund räumte unzureichende Sicherheitsmaßnahmen ein und hat eine Sicherheitsprüfung des gesamten Registers angeordnet. Ob Betroffene neue CPR-Nummern erhalten, ist offen.
(red)