Dass die Cyberbedrohung für Unternehmen immer weiter zunimmt, rückt mittlerweile auch bei KMU‘s immer stärker ins Bewusstsein. Dabei wird auch immer mehr Unternehmern klar, dass die Mitarbeitenden oft die größte Schwachstelle darstellen – oft unfreiwillig und unabsichtlich. Dies liegt vor allem daran, dass Kriminelle gezielt mit Social Engineering Mitarbeiter manipulieren.
Positiv ausgedrückt: Cyberresilienz ist eine vielseitige Aufgabe. Negativ ausgedrückt: eine sehr komplexe, für die kaum ein Unternehmen über die notwendigen Ressourcen verfügt.
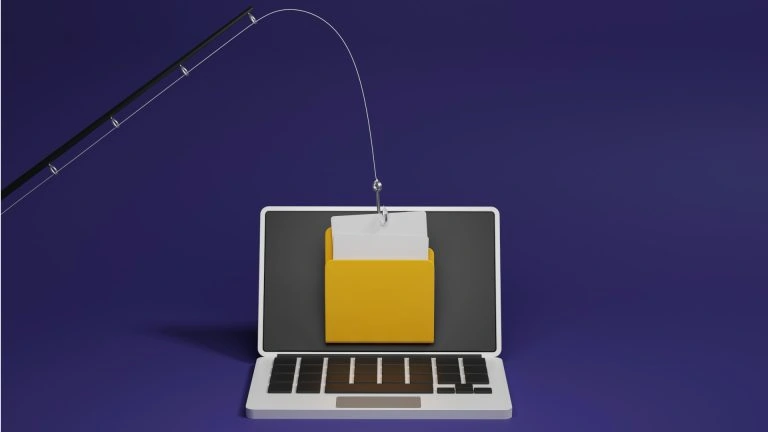
Die schnelle Falle eines Klicks: Es ist ein normaler Tag im Büro, als ein Mitarbeiter einen Link klickt, der ihn zu einem Dokument führen soll. Seine Kollegin, vermeintlicher Absender der Nachricht, bittet ihn um schnelle Korrektur des Dokuments.
Bei Phishing-Angriffen kann schon ein falscher Mausklick einen Millionenschaden verursachen. Damit Mitarbeitende im Fall der Fälle die richtige Entscheidung treffen, gibt Ontinue vier Tipps, wie Unternehmen das Bewusstsein ihrer Belegschaft schärfen und die Sicherheitsarchitektur verbessern können.
Im Kampf gegen die Cyberkriminalität stehen Unternehmen vor zahlreichen Herausforderungen. Die Wahrscheinlichkeit, Opfer eines Cyberangriffs zu werden, ist erschreckend hoch und steigt mit den zunehmenden Möglichkeiten der Hacker, die unter anderem die Künstliche Intelligenz bietet.
Vor Kurzem hat das World Economic Forum die größten weltweiten Risiken für 2024 veröffentlicht. Mit dabei: Cyberangriffe und die KI-basierte Desinformation. In Zeiten von geopolitischen Krisen, einer zunehmenden Polarisierung unserer Gesellschaft, und dem Aufstieg von KI, ist es wichtig zu verstehen, dass damit leider auch die Cyberkriminalität weiter erstarkt.
Während beim Thema Cyber-Security oft die Technologie im Fokus steht, so darf man keinesfalls vergessen, dass bei den allermeisten Cyberattacken der Faktor Mensch ein elementarer Teil der Gleichung ist.
Das Cybersicherheitsunternehmen SEC Consult veröffentlichte kürzlich Informationen zu einer neuen Angriffstechnik mittels "Simple Mail Transfer Protocol (SMTP) Smuggling". Beim SMTP Smuggling machen sich die Angreifenden zunutze, dass verschiedene SMTP-Implementierungen die Kennzeichnung des Endes einer E-Mail-Nachricht unterschiedlich interpretieren.