

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus Datenschutz & GRC
Alle Meldungen
Kommentar
„Neues EU-USA-Datenschutzabkommen ist so fragwürdig wie die beiden Vorgänger“
„Das neue Data Privacy Framework für den Datenaustausch zwischen der EU und den USA wird sich als ähnlich fragil erweisen wie die beiden Vorgänger Safe Harbor und Privacy Shield“, mutmaßt der Hamburger Datensicherheitsexperte Detlef Schmuck. Er begründet: „Der Datenschutz spielt in den USA eine viel geringere Rolle als in Europa. Darüber lässt sich auch mit…

5 Tipps für mehr Cybersicherheit und Compliance für Unternehmen
Die Einführung der Richtlinie „über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau" (NIS 2) könnte erhebliche Herausforderungen für deutsche Unternehmen mit sich bringen. Die Anforderungen sind anspruchsvoll und Firmen, die sich bisher noch nicht intensiv damit auseinandergesetzt haben, dürften Schwierigkeiten haben, die Vorgaben bis Herbst 2024 zu erfüllen.

Wie sich sensible Daten in Zeiten von KI-Chatbots schützen lassen
Anbieter wie OpenAI speichern personenbezogene Daten, um das Sprachmodell im Hintergrund zu trainieren. Unternehmen sollten sich daher bei der Verwendung von ChatGPT und anderen KI-Chatbots mit dem Datenschutz auseinandersetzen.

Jede zweite IT-Abteilung mit Compliance-Richtlinien überfordert
Europäische Unternehmen blicken mit Sorge in die Zukunft: Vier von fünf haben größere Bedenken bezüglich der Einhaltung von Compliance-Richtlinien als noch vor fünf Jahren. Dabei liegt die Last in mehr als der Hälfte der Fälle (57 %) auf den Schultern der IT-Abteilung. Das ergab die neue IT-Compliance-Umfrage, die Hornetsecurity auf der aktuell in London stattfindenden Infosecurity Europe 2023…

Kommentar
Vertrauliche Daten nicht an ChatGPT verraten
Generative KI-Systeme wie ChatGPT und Co. erhalten viel Aufmerksamkeit und werden täglich von Tausenden Nutzern mit Daten gefüttert. Immer mehr Unternehmen nutzen die Technologien und setzen sie für die unterschiedlichsten Projekte und Prozesse ein.

Neufassung der ISO 27001 verlangt nach Data Leakage Prevention
Unternehmen, die nach ISO 27001 zertifiziert sind oder die Zertifizierung anstreben, sollten sich künftig mit einer Data Leakage Prevention (DLP) intensiv befassen. Die 2022er Neufassung der Norm und auch die ergänzende ISO 27002 fordern erstmals explizit das Verhindern von Datenabflüssen. Forcepoint erklärt, was auf die betroffenen Unternehmen zukommt.

Sicherheitsverstöße und wie sie gemeldet werden
Über die Offenlegung von Datenschutzverletzungen im Jahr 2023
Angesichts der stark wachsenden Menge kompromittierten Daten, gerade in den letzten Jahren, sind Art und Umfang der Meldepflicht für Unternehmen zu einem viel diskutierten Thema in der Cybersicherheitsbranche geworden. Von einer Datenschutzverletzung spricht man, wenn die Daten, für die ein Unternehmen verantwortlich ist, von einem Sicherheitsvorfall betroffen sind und es in der Folge zu einer…

Kommentar
KI-Verordnung: Überregulierung oder Qualitätssicherung?
Abgeordnete des EU-Parlaments stimmen heute über die neue KI-Verordnung zur Regulierung von Künstlicher Intelligenz ab. Ziel ist es, KI-Systeme nach ihrem Risikoniveau einzustufen und je nach potenziellem Risiko strengere Vorgaben vorzuschreiben.
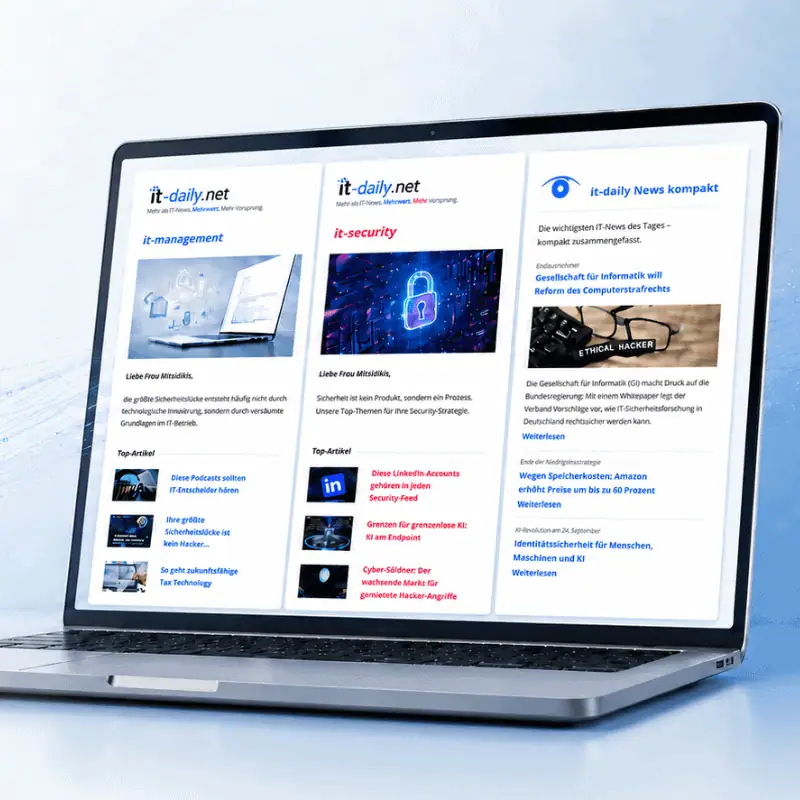
IT-Daily Newsletter
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
Kostenlos. Jederzeit abmeldbar.