


 Thought Leadership
Mobiles Arbeiten ist auch dort längst Alltag, wo mit eingestuften Informationen umgegangen wird. Die Vorgaben für die Arbeit mit Verschlusssachen (VS-NfD) sind klar – die Wege dorthin nicht.
Ein Überblick über die Architekturvarianten, mit denen sich mobile Arbeitsplätze regelkonform und trotzdem praxistauglich anbinden lassen.
Im vollbesetzten Zugabteil diskutiert der Entwicklungsleiter eines Zulieferers am Telefon über ein geplantes Aggregat, dessen Konstruktionsdetails zugleich gut sichtbar auf seinem Laptop liegen. Die Szene ist banal – und sie beschreibt exakt das Risiko, das mobiles Arbeiten mit sich bringt: unsichere Netze, verlorene Geräte, unbeabsichtigte Cloud-Nutzung, neugierige Blicke. In Behörden und geheimschutzbetreuten Unternehmen kommt hinzu, dass ein solcher Vorfall nicht nur ein Betriebsgeheimnis kostet, sondern einen Verstoß gegen verbindliche Vorschriften darstellt.
Der Bedarf für mobile Arbeitsplatzlösungen ist dennoch da. Mitarbeitende von Behörden, Rüstungsunternehmen, Ingenieurbüros und Beratungshäusern arbeiten an wechselnden Standorten, beim Kunden, beim Partner oder unterwegs. Seit der sicherheitspolitischen Zeitenwende sind zudem deutlich mehr Industriebetriebe in Lieferketten eingebunden, in denen Verschlusssachen anfallen. Die Folge: Ein Thema, das lange nur einen kleinen Kreis betraf, landet heute regelmäßig auf dem Tisch von CISOs und IT-Architekten, die damit unter Umständen wenig Erfahrung haben.
Was die Einstufung für die IT bedeutet
Werden Informationen nach der Verschlusssachenanweisung (VSA) des Bundesinnenministeriums als „Verschlusssache – Nur für den Dienstgebrauch“ (VS-NfD) eingestuft, greifen zusammen mit dem VS-NfD-Merkblatt des Geheimschutzhandbuchs konkrete technische und organisatorische Auflagen. Drei Punkte sind für die Infrastrukturplanung entscheidend.
Erstens gilt der Grundsatz „Kenntnis nur, wenn nötig“ – auch für Administratoren mit weitreichenden Systemrechten. Zweitens vererben sich die Auflagen entlang der Lieferkette: Wer Zulieferern oder Dienstleistern auch nur die Möglichkeit des Zugangs zu Verschlusssachen eröffnet – etwa bei Wartung, Fernzugriff oder Service –, muss diese ebenfalls verpflichten. Und drittens dürfen VS-NfD-eingestufte Dokumente ausschließlich in einem dafür freigegebenen Netz bearbeitet und gespeichert werden. Für dieses Netz sind IT-Sicherheitsprodukte mit BSI-Zulassung vorgesehen; sobald es nicht vollständig abgeschottet betrieben wird, ist eine P-A-P-Firewall-Struktur Pflicht.
Diese Struktur funktioniert wie ein Sandwich: Zwischen einem äußeren und einem inneren Paketfilter sitzt ein Application Layer Gateway (ALG). Die Paketfilter bewerten den Verkehr anhand von Quelle, Ziel, Protokoll und Port und halten unnötige Last vom ALG fern. Das ALG selbst arbeitet als Proxy auf Anwendungsebene, prüft Protokolle und Inhalte, terminiert die Verbindung und baut bei zulässiger Kommunikation eine neue Verbindung ins innere Netz auf. Ein durchgehender Datenpfad von außen nach innen existiert damit nicht.
Drei Ausbaustufen für die mobile Anbindung
Wie mobile Arbeitsplätze an dieses Netz angebunden werden, hängt von Unternehmensgröße, Budget, Nutzungshäufigkeit und Arbeitsweise ab. Die Regulierung schreibt kein einzelnes Referenzdesign vor – sie setzt Leitplanken, innerhalb derer sich mehrere tragfähige Architekturen bewegen. In der Praxis haben sich drei Grundmuster etabliert, die sich im Aufwand deutlich unterscheiden.
Die Basislösung besteht aus einem abschließbaren Rack mit einem Fileserver für VS-NfD-Daten und einem zugelassenen VPN-Gateway. Weil kein Übergang in ein unsicheres Netz besteht, entfällt die P-A-P-Pflicht. Der Zugriff erfolgt ausschließlich über eine zugelassene, am Gateway terminierte VPN-Verbindung. Der Preis für die Schlankheit: Über diesen Rechner ist kein Zugriff auf Netze außerhalb der VS-NfD-Domäne möglich.
Die mittlere Variante sieht genau diesen Übergang vor und benötigt deshalb eine P-A-P-Struktur. Verfügt der äußere Paketfilter über eine Zulassung als VPN-Gateway, kann er zusätzlich als VPN-Gegenstelle für die mobilen Clients dienen. Das spart eine separate Komponente und nutzt vorhandene Technik mit. Bei steigender Last kann die doppelte Rolle allerdings zum Flaschenhals werden.
Die skalierbare Variante trennt die Funktionen: Ein eigenes VPN-Gateway wird am Netzübergang in einer DMZ platziert und leitet den Verkehr an einen internen Paketfilter im VS-NfD-Netz weiter. Das verteilt die Last, bleibt bei wachsenden Nutzerzahlen performant und schafft Spielraum für künftige Erweiterungen.
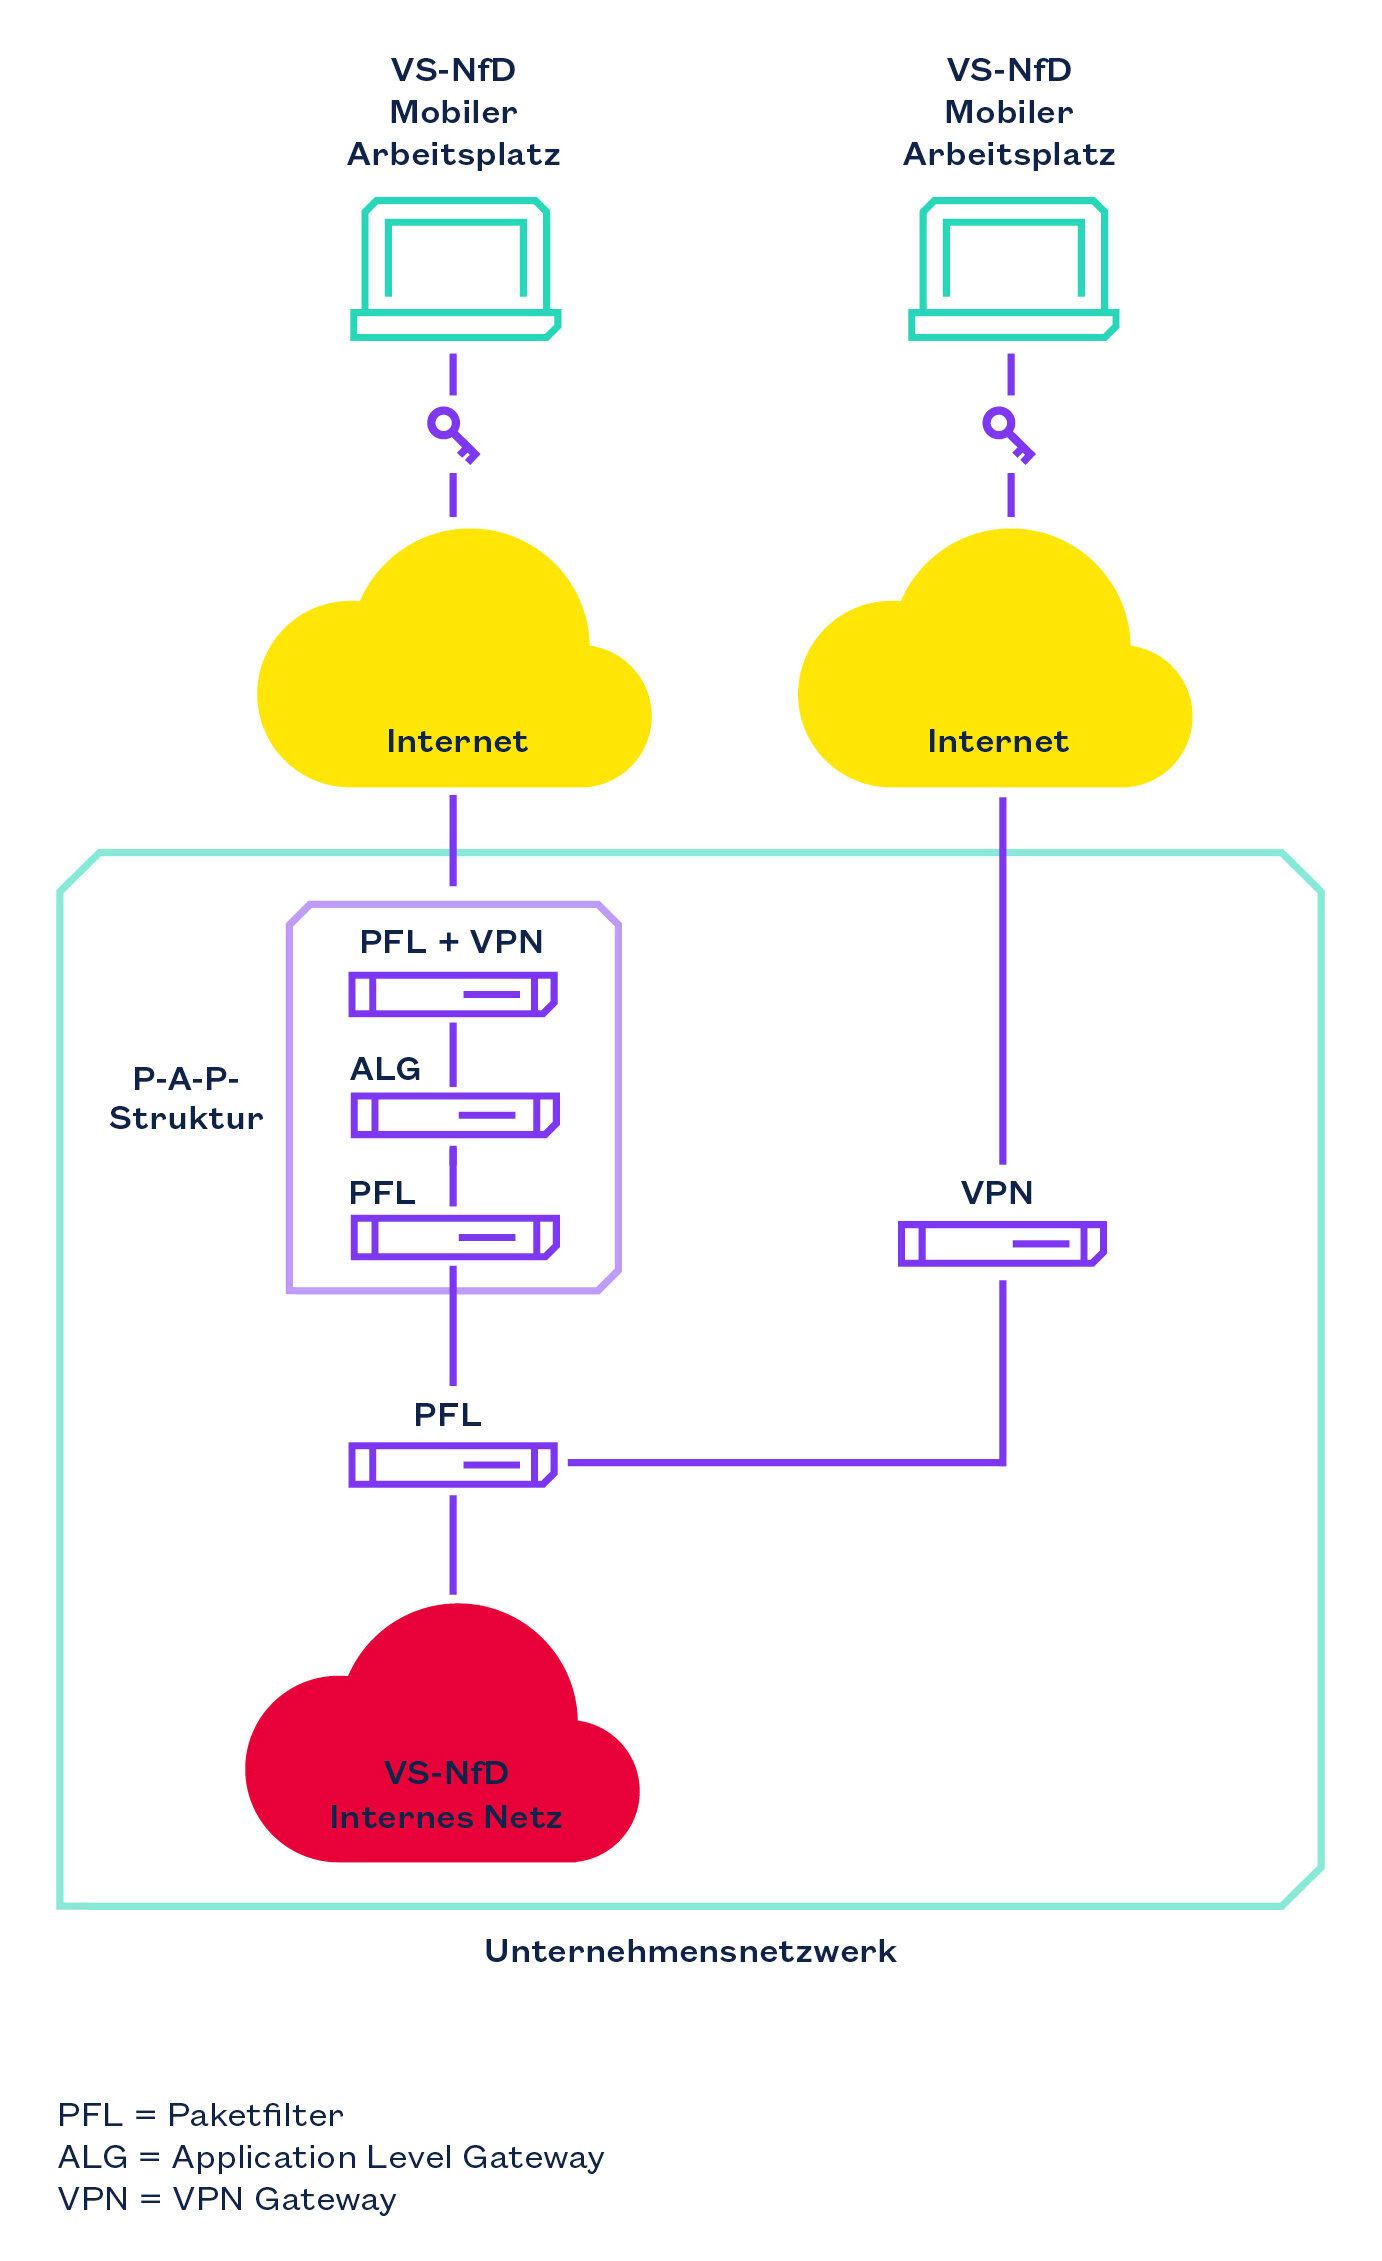
Je nach Anforderung erfolgt die Anbindung des mobilen VS-NfD-Arbeitsplatzes direkt über die P-A-P-Struktur oder über ein separates VPN-Gateway und einen zusätzlichen Paketfilter. (Quelle: genua GmbH)

Das Endgerät gehört zur Architektur
Die beste Netzarchitektur nützt wenig, wenn das Notebook außerhalb des Perimeters ungeschützt bleibt. Erforderlich sind ein BSI-zugelassener VPN-Client sowie – weil VS-NfD-Daten lokal gespeichert werden dürfen – eine zugelassene Festplattenverschlüsselung, die die Daten im Ruhezustand schützt. Ergänzend sorgt eine Smartcard-basierte Mehr-Faktor-Authentisierung für sichere Anmeldung und digitale Signaturen. Die genua GmbH, ein Unternehmen der Bundesdruckerei-Gruppe, hat diese drei Komponenten in der genusecure Suite gebündelt – einer hardwareunabhängigen Komplettlösung, die die Hardwareressourcen des Mobilrechners vollständig nutzt und alle Anforderungen des BSI an einen sicheren Telearbeitsplatz erfüllt. Die Kombination aus konformer Netzarchitektur auf Basis zugelassener Komponenten und dem konformen Arbeitsplatz stellt sicher, dass vertrauliche Dokumente die VS-NfD-Domäne nie verlassen.
Ebenso wichtig ist die Alltagstauglichkeit: Ist der mobile Zugriff zu umständlich oder zu stark eingeschränkt, weichen Anwender möglicherweise auf unsichere, nicht freigegebene Workarounds aus – zum Beispiel nicht zugelassene Datenträger. So können neue Sicherheitslücken entstehen.
Am Anfang steht die Risikoanalyse
Welche der Varianten passt, lässt sich nicht am Reißbrett entscheiden. Sinnvoll ist eine gründliche Risikoanalyse, gefolgt von einer gemeinsamen Planung von Segmentierung und Zugriffsmethoden entlang der organisatorischen und technischen Vorgaben. Wer dabei früh klärt, wie viele Personen den mobilen Zugriff tatsächlich benötigen und ob diese parallel im offenen Netz arbeiten müssen, vermeidet spätere Anpassungen. Auf dieser Basis entsteht eine skalierbare Infrastruktur, die mit den Aufgaben wachsen kann.
Anbieter mit Erfahrung in der geheimschutzbetreuten Industrie können diesen Weg begleiten. Der deutsche IT-Sicherheitshersteller genua sichert seit über 30 Jahren digitale Verschlusssachen-Kommunikation ab und bietet ein breites Portfolio zugelassener und zertifizierter Komponenten – von Infrastrukturlösungen für das Unternehmensnetz bis zum Multiplattformansatz für VS-NfD-konforme Mobilarbeitsplätze.
Mehr Informationen finden Sie hier.
(red/genua GmbH)











