Thought Leadership
Mit KI in produktionsnahen Umgebungen steigen nicht nur die Chancen, sondern auch die Anforderungen an Cybersecurity. Für IT-Verantwortliche wird industrielle Sicherheit damit zunehmend zur Architekturfrage.
Künstliche Intelligenz durchdringt zunehmend auch industrielle Umgebungen. Damit rückt ein Bereich in den Fokus, in dem sich klassische IT-Sicherheitsprinzipien nur eingeschränkt übertragen lassen. Für CIOs, CISOs und IT-Architekten entsteht daraus eine neue Aufgabe: Sicherheitskonzepte müssen für Umgebungen weiterentwickelt werden, in denen Datenverarbeitung, Verfügbarkeit und Netzwerk-Deterministik eng miteinander verknüpft sind.
Aus der industriellen Praxis zeigt sich bereits heute: Mit dem Einzug von KI in produktionsnahe Infrastrukturen stellt sich nicht mehr nur die Frage, welche Anwendungen möglich werden. Entscheidend ist vielmehr, unter welchen technischen und sicherheitlichen Bedingungen diese Anwendungen zuverlässig betrieben werden können.
Wo klassische IT-Security an Grenzen stößt
Viele Unternehmen haben in den vergangenen Jahren große Fortschritte bei Zero Trust, Netzwerksegmentierung, Identitätsmanagement und Cloud-Security gemacht. Diese Konzepte bleiben auch in industriellen Umgebungen relevant. Ihre Umsetzung stößt dort jedoch oft an Grenzen.
Der Grund liegt in den unterschiedlichen Prioritäten. In der IT stehen meist Vertraulichkeit, Integrität und Verfügbarkeit von Daten im Mittelpunkt. In produktionsnahen Umgebungen hat dagegen die Verfügbarkeit von Prozessen und Anlagen oberste Priorität. Sicherheitsmaßnahmen, die zusätzliche Latenz erzeugen, Workloads belasten oder in laufende Abläufe eingreifen, können dort schnell zum Problem werden. Was im Rechenzentrum tolerierbar ist, kann in der Fertigung bereits zu viel sein.
Mit dem Einsatz von KI verschärft sich dieser Zielkonflikt zusätzlich. KI-Anwendungen am Edge benötigen Rechenleistung, Datenzugriff und häufig eine enge Kopplung an operative Prozesse. Gleichzeitig steigen die Anforderungen an Transparenz, Segmentierung, Absicherung von Datenflüssen und Schutz vor Manipulation. Hinzu kommt, dass sichergestellt sein muss, dass eine KI-Anwendung ausschließlich innerhalb ihres vorgesehenen Aufgabenbereichs agiert und nicht eigenständig in andere Systeme eingreift. Cybersicherheit bedeutet in diesem Kontext also nicht nur Schutz vor äußeren Einflüssen, sondern zunehmend auch die Abgrenzung interner Systeme voneinander. Gerade dort, wo neue digitale Mehrwerte entstehen, wächst also auch die Angriffsfläche.
Security wird zur Infrastrukturfrage
Aus IT-Sicht ist diese Entwicklung nicht völlig neu. In Rechenzentren und Cloud-Umgebungen ist seit Jahren zu beobachten, dass bestimmte Funktionen näher an die Infrastruktur verlagert werden: Virtualisierung, Netzwerkfunktionen, Beschleunigung, Isolation und zunehmend auch Sicherheitsmechanismen. Genau dieses Muster gewinnt nun auch für industrielle Edge-Umgebungen an Bedeutung.
Die Absicherung industrieller KI-Workloads wird deshalb zunehmend zu einer Infrastrukturfrage. Dort, wo Latenz kritisch ist und Verfügbarkeit nicht verhandelbar ist, reicht ein nachgelagerter Security-Layer häufig nicht mehr aus. Stattdessen gewinnen Architekturen an Bedeutung, in denen Sicherheitsfunktionen tiefer in die zugrunde liegende Infrastruktur integriert werden.
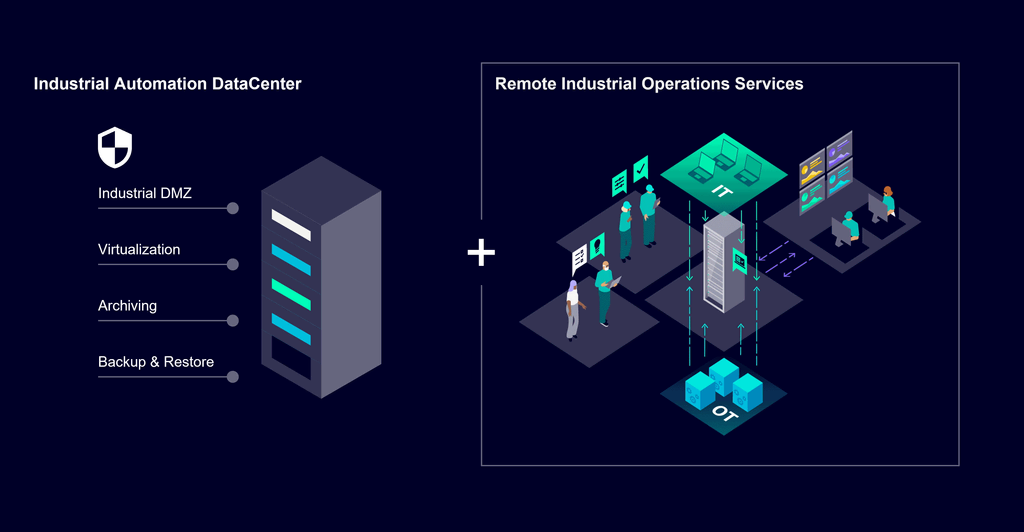
In der industriellen Praxis zeigt sich dabei ein klarer Trend zu vorintegrierten Edge-Infrastrukturen, die Virtualisierung, Netzwerksegmentierung, Backup- und Recovery-Konzepte sowie industrielle Sicherheitszonen mit neuen Hardware-Bausteinen für KI und Security verbinden. Siemens gehört zu den Unternehmen, die diesen Weg bereits mit Partnern wie NVIDIA und Palo Alto Networks konkret umsetzen – mit Architekturmodellen, die industrielle Edge-Infrastrukturen um KI-Beschleunigung und integrierte Sicherheitsfunktionen erweitern. Dass solche Ansätze heute zunehmend in enger Zusammenarbeit zwischen Industrieunternehmen und IT-Sicherheits- sowie KI-Technologiepartnern entwickelt werden, ist Ausdruck der wachsenden Komplexität dieser Aufgabenstellung.

Was das für IT-Verantwortliche bedeutet
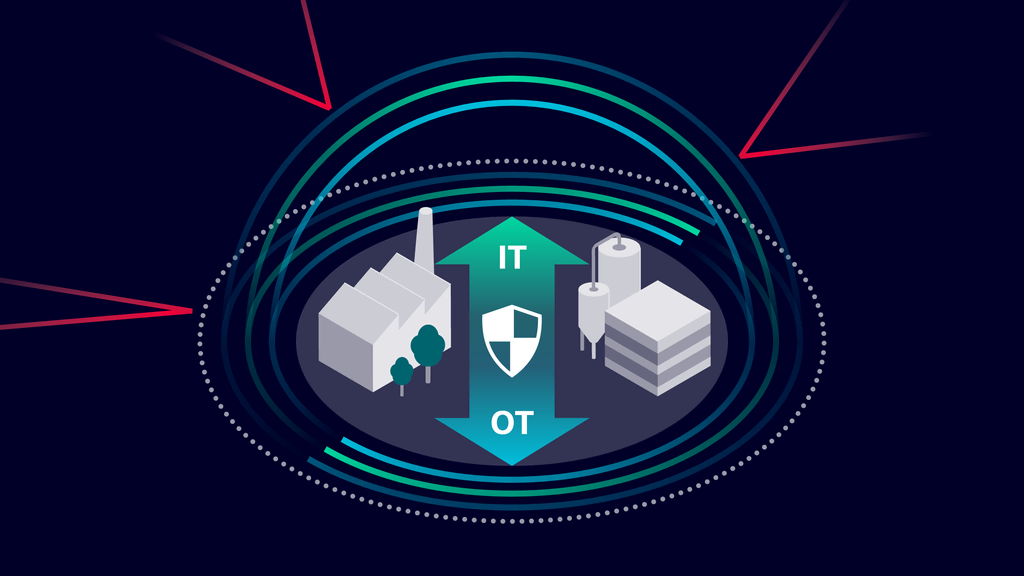
Für viele Industrieunternehmen ist Cybersecurity in der Betriebstechnologie (OT) längst kein Nischenthema mehr. Die Verantwortung liegt zunehmend bei zentralen IT- und Security-Funktionen. Das ist folgerichtig: Angriffe unterscheiden nicht sauber zwischen IT und OT. Sie beginnen häufig in klassischen IT-Systemen und bewegen sich dann weiter in produktionsnahe Bereiche.
Daraus ergeben sich drei Konsequenzen.
Erstens: OT-Sicherheit muss stärker als Teil der gesamten Unternehmensarchitektur verstanden werden. Es geht nicht mehr um zwei getrennte Welten, sondern um unterschiedlich sensible Zonen innerhalb eines gemeinsamen digitalen Betriebsmodells.
Zweitens: Bewährte IT-Prinzipien wie Zero Trust, Segmentierung und Verschlüsselung bleiben zentral, müssen aber technisch so umgesetzt werden, dass sie industrielle Anforderungen respektieren. Nicht jedes Security-Konzept, das im Office-Netz funktioniert, ist automatisch für latenzkritische Produktionsumgebungen geeignet.
Drittens: Mit KI am Edge wird Infrastruktur selbst zum Sicherheitsfaktor. Wer KI-Anwendungen in produktionsnahen Umgebungen betreiben will, muss Security, Performance und Betriebsstabilität gemeinsam denken — nicht nacheinander.
Warum KI und Security zusammengehören
In vielen Diskussionen wird KI am industriellen Edge noch vor allem als Innovationsthema betrachtet: bessere Auswertung von Betriebsdaten, schnellere Entscheidungen, Assistenzsysteme oder Optimierung von Qualität und Energieeinsatz. Aus IT-Perspektive greift diese Sicht jedoch zu kurz.
Je näher KI an operative Prozesse rückt, desto wichtiger werden Fragen, die bislang oft getrennt behandelt wurden: Wo werden Daten verarbeitet? Welche Systeme kommunizieren miteinander? Wie lassen sich Datenflüsse absichern? Wie wird verhindert, dass zusätzliche Sicherheitsmechanismen selbst zum Performance-Problem werden? Und wie lässt sich Transparenz über IT- und OT-Grenzen hinweg herstellen?
Gerade hier zeigt sich eine strategische Verschiebung. KI-Infrastrukturen im industriellen Umfeld benötigen nicht nur Rechenkapazität, sondern auch eine Sicherheitsarchitektur, die für vernetzte, verteilte und latenzsensible Umgebungen ausgelegt ist. In aktuellen Architekturansätzen wird deshalb versucht, Sicherheitsfunktionen näher an den Datenfluss zu bringen – etwa durch zusätzliche Isolations- und Inspektionsmechanismen auf Infrastrukturebene, unterstützt durch Beschleunigertechnologien und spezialisierte Security-Funktionen.
Warum Architektur wichtiger wird
Die Diskussion sollte sich dabei nicht auf einzelne Produkte oder Herstellerlösungen verengen. Für IT-Entscheider ist die eigentlich relevante Frage eine andere: Welche Architekturprinzipien tragen in Zukunft, wenn KI, Security und Edge-Infrastruktur zusammenkommen?
Vier Prinzipien sind dabei besonders wichtig:
- Security by Design statt nachträglicher Absicherung
- klare Segmentierung zwischen Zonen und Systemen
- mehr Sichtbarkeit über Datenflüsse zwischen IT und OT
- Verlagerung kritischer Funktionen auf leistungsfähige Infrastrukturkomponenten, wo dies technisch sinnvoll ist
Diese Prinzipien lassen sich je nach Umgebung unterschiedlich umsetzen. Sie markieren jedoch eine Richtung, die für viele Unternehmen in den kommenden Jahren an Bedeutung gewinnen wird.
Fazit
Die entscheidende Entwicklung besteht nicht allein darin, dass KI in industrielle Umgebungen einzieht. Wirklich relevant ist, dass sich dadurch die Anforderungen an Sicherheitsarchitekturen verändern. In latenzkritischen, hochverfügbaren Umgebungen reicht es nicht, Security einfach zusätzlich aufzusetzen. Sie muss tiefer in die Infrastruktur hineingedacht werden.
Für CIOs, CISOs und IT-Architekten ist das eine klare Handlungsaufforderung: Die Konvergenz von IT und OT war lange vor allem ein Organisations- und Governance-Thema. Mit KI am industriellen Edge wird sie zunehmend zu einer Architekturfrage. Wer sich frühzeitig mit entsprechenden Architekturmodellen auseinandersetzt, verschafft sich einen Vorsprung, sobald KI-Workloads zum festen Bestandteil industrieller Umgebungen werden.
Mehr Informationen zum Thema KI-Security am industriellen Edge gibt es auch auf der IT-Sicherheitsmesse it-sa in Nürnberg vom 27. bis 29. Oktober 2026. Der Siemens-Stand befindet sich in Halle 7 (Stand 526).