Thought Leadership
Die Studie „Cybersicherheit in Zahlen“ von G DATA CyberDefense, Statista und brand eins offenbart eine wachsende Spannung: KI verändert Angriffe und deren Abwehr, regulatorische Vorgaben binden Kapazitäten, digitale Abhängigkeiten erschweren Entscheidungen. Vielerorts fehlt das Personal für diese Aufgaben.
Mehr Technik allein macht Unternehmen nicht automatisch sicherer. Entscheidend ist, ob Organisationen ihre vorhandenen Mittel dort einsetzen können, wo sie den größten Schutz bieten. Die sechste Ausgabe „Cybersicherheit in Zahlen“ geht der Frage nach, welche sicherheitsrelevanten IT-Themen Unternehmen und Privatpersonen umtreiben. Die repräsentative Studie von G DATA, brand eins und Statista basiert auf einer Befragung von mehr als 5.000 Menschen in Deutschland. Für IT-Entscheider zeigt sich vor allem: Cybersicherheit ist längst keine rein technische Aufgabe mehr.
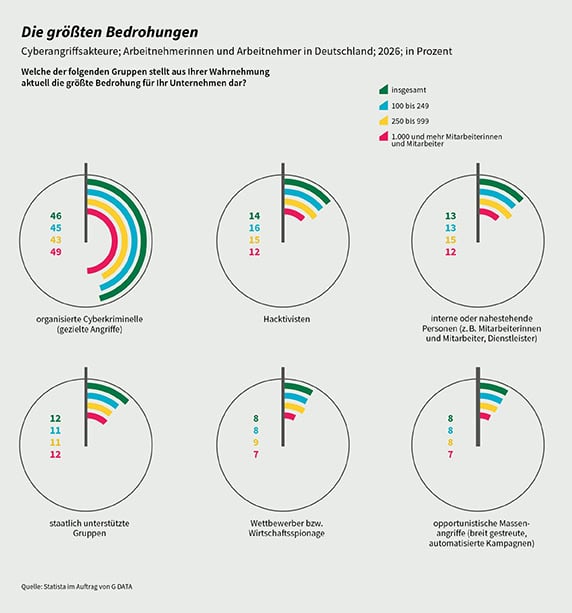
Organisierte Cyberkriminalität bleibt das größte Risiko
Fast die Hälfte der Befragten sehen organisierte Cyberkriminelle als größte Bedrohung. Mit deutlichem Abstand folgen Hacktivisten mit 14 Prozent sowie Innentäter oder Beschäftigte von Dienstleistern mit 13 Prozent. Professionelle Angreifer nutzen unterschiedliche Wege, um in Systeme einzudringen: ungepatchte Systeme, gestohlene Zugangsdaten, Phishing-Mails oder schlecht abgesicherte Fernzugänge von Dienstleistern. Künstliche Intelligenz beschleunigt solche Angriffe zusätzlich, etwa durch glaubwürdigere Texte oder die automatisierte Suche nach Schwachstellen. Damit steigt vor allem der Zeitdruck. Wer Sicherheitslücken zu spät schließt oder Warnmeldungen verzögert bearbeitet, vergrößert das Zeitfenster für Angreifer. Damit steigt auch das Risiko finanzieller Verluste.
KI verschärft Angriffe – und stärkt die Abwehr
Ein Drittel der Befragten erwartet durch künstliche Intelligenz eine erhebliche Verschärfung der Bedrohungslage. Weitere 40 Prozent halten einzelne Angriffsszenarien für wahrscheinlicher. Gleichzeitig sehen viele aber auch Vorteile für die Verteidigung. Zwei von fünf nennen die frühzeitige Erkennung von Angriffen als wichtigen Nutzen. Jeder Dritte sieht Vorteile bei der Auswertung großer Datenmengen, jeweils 31 Prozent bei automatisierten Reaktionen oder bei der Analyse von Sicherheitsvorfällen.
Für IT-Abteilungen ist der Einsatz von KI-gestützten Tools vor allem dort interessant, wo Fachkräfte täglich große Mengen an Warnmeldungen bewerten müssen. KI kann Ereignisse vorsortieren, Zusammenhänge erkennen und Auffälligkeiten priorisieren. Lösungen wie Extended Detection and Response, kurz XDR, führen dafür Informationen aus unterschiedlichen Endpunkten und Sicherheitssystemen zusammen.
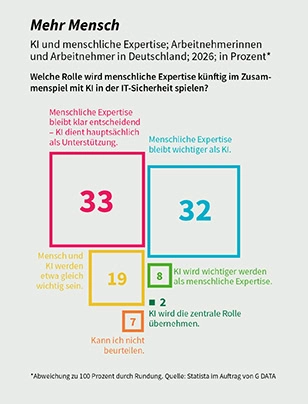
Vollständig autonom wird IT-Sicherheit damit aber nicht. Drei von zehn Befragten halten menschliche Expertise weiterhin für entscheidend. KI kann schneller sortieren. Verantwortung kann sie nicht übernehmen.

Regulierung schafft Sicherheit – und bindet Kräfte
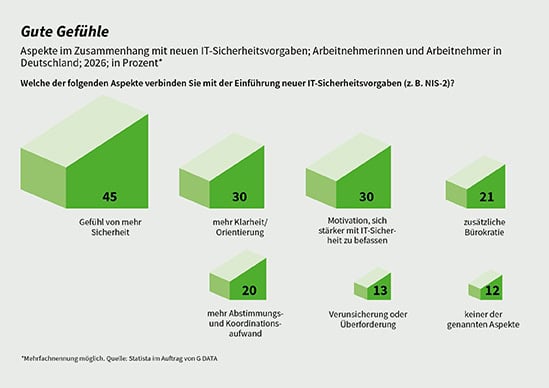
Allerdings verbessern technische Möglichkeiten nicht automatisch die IT-Sicherheit, wenn gleichzeitig regulatorische Anforderungen Ressourcen binden. Regulatorische Vorgaben werden von vielen Befragten positiv bewertet. 45 Prozent verbinden Regelwerke wie NIS-2 mit mehr Sicherheit, ein Drittel mit mehr Klarheit. 30 Prozent sehen darin einen Anstoß, sich intensiver mit Cybersicherheit zu beschäftigen. Aber auch kritische Argumente werden genannt. Jede und jeder Fünfte, der in der IT-Sicherheit, IT, Geschäftsführung sowie Vorstand oder Amtsleitung arbeitet, hebt hervor, dass regulatorische Anforderungen mit zusätzlicher Bürokratie verbunden sind. Auch ein erhöhter Abstimmungsaufwand wird genannt. Das schafft ein Priorisierungsproblem: Die Fachkräfte, die Nachweise erstellen und Prozesse dokumentieren, werden oft auch für Patch-Management, Netzwerküberwachung oder die Reaktion auf Vorfälle gebraucht.
Für IT-Entscheider folgt daraus: Regulierung und operative Sicherheit sollten nicht als zwei getrennte Arbeitsstapel behandelt werden. Prozesse, Dokumentation und Schutzmaßnahmen müssen so weit wie möglich ineinandergreifen. Dann wird Compliance nicht zum Papierberg, sondern zu einem Teil der IT-Sicherheit.
Digitale Souveränität bleibt unscharf
Auch digitale Souveränität gewinnt an Bedeutung. Doch bereits bei der Definition gehen die Vorstellungen auseinander. Ein Viertel der Befragten verbindet damit vor allem die Kontrolle über eigene Daten und Systeme. Fast jeder Fünfte stimmt der Aussage zu, dass man sich besser gegen Cyberangriffe schützen kann. 18 Prozent denken zuerst an Unabhängigkeit von ausländischen Technologieanbietern. Ebenso uneinheitlich ist die Einschätzung Deutschlands: 28 Prozent halten das Land im Bereich IT-Sicherheit für digital souverän, ein Drittel widerspricht. 36 Prozent sehen zumindest teilweise Souveränität.
Für Unternehmen ist weniger die Begriffsdebatte entscheidend als die Frage nach möglichen Hindernissen auf dem Weg zu mehr digitaler Souveränität. Jeweils 15 Prozent nennen Fachkräftemangel und technische Abhängigkeiten wie Vendor-Lock-in als größtes Hindernis. Fehlende gleichwertige Alternativen und hohe Wechselkosten folgen als weitere Argumente. Digitale Souveränität bedeutet deshalb nicht, jede Technologie selbst zu betreiben. Wichtiger ist, Wahlmöglichkeiten zu behalten und kritische Abhängigkeiten zu kennen.
Ohne Personal bleibt Security Stückwerk
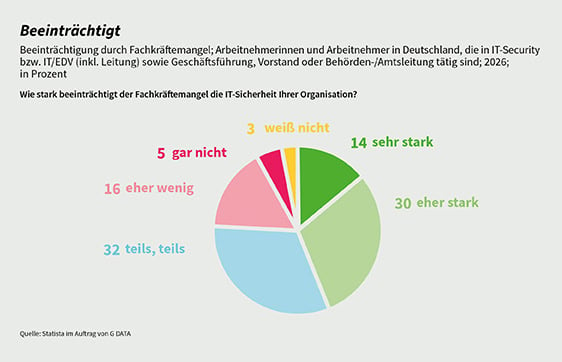
Besonders deutlich wird der Handlungsdruck beim Fachkräftemangel. Drei Viertel der befragten Verantwortlichen aus IT, IT-Sicherheit und Leitungsebenen sagen, dass fehlendes Personal die IT-Sicherheit ihrer Organisation beeinträchtigt. 44 Prozent berichten sogar von starken oder sehr starken Einschränkungen. Die konkreten Folgen reichen von Sicherheitsupdates, die verspätet eingespielt werden, über unbearbeitete Warnmeldungen bis zu Störfällen, die nicht schnell genug analysiert werden. Aus Personalmangel wird damit ein direktes Sicherheitsrisiko.
Vor diesem Hintergrund gewinnt die Zusammenarbeit mit externen Partnern an Bedeutung. Ein Viertel der Befragten bezeichnet Systemhäuser, Managed Service Provider und spezialisierte Sicherheitsdienstleister als zentralen Bestandteil der eigenen IT-Sicherheit. Weitere 39 Prozent sehen darin einen wesentlichen Beitrag. Nur neun Prozent kommen weitgehend ohne externe Unterstützung aus.
Für Entscheider lautet die Frage daher nicht nur, welche Kompetenzen intern vorhanden sein sollten. Ebenso wichtig ist, welche Leistungen sich sinnvoll durch externe Expertise ergänzen lassen.
Fazit: Drei Prioritäten für IT-Entscheider
„Cybersicherheit in Zahlen 2026“ zeigt: Die größte Herausforderung liegt nicht in einem einzelnen Angriffstrend. Sie entsteht dort, wo immer mehr Anforderungen auf begrenzte Ressourcen treffen.
Für IT-Entscheider ergeben sich daraus drei Prioritäten:
1. KI und Automatisierung dort einsetzen, wo sie Fachkräfte konkret entlasten.
2. Regulierung, Sicherheitsprozesse und Dokumentation eng verzahnen, um Doppelarbeit zu vermeiden.
3. Abhängigkeiten und fehlende Kompetenzen offen analysieren und gezielt durch externe Partner ergänzen.
Cybersicherheit wird dadurch nicht einfacher. Aber sie wird beherrschbarer, wenn Unternehmen nicht jede Baustelle gleichzeitig bearbeiten, sondern die richtigen zuerst.