Das Ziel von Cybersicherheits-Tools und -Plattformen besteht im Wesentlichen darin, Malware zu beseitigen, bevor sie in das Netzwerk gelangt. Traditionell wurde dies durch Erkennung erreicht, mit Lösungen wie Antivirus-Software und Netzwerk-Sandboxing, die Dateien scannen und verdächtige Dateien markieren. Content Disarm and Reconstruction (CDR) - auch bekannt als „File Sanitization" oder „Content Sanitization" - ist eine fortschrittliche Technologie, die hervorragende Ergebnisse bei der Abwehr von dateibasierten Angriffen liefert und die erste Zugriffsphase der meisten APTs, Ransomware und Zero-Day-Angriffe effektiv blockiert.
Security@work – Content Disarm and Reconstruction (CDR)
Einführung in Content Disarm and Reconstruction (CDR)
Content Disarm and Reconstruction (CDR) wird manchmal auch Threat Extraction bezeichnet. In jedem Fall schützt es proaktiv vor bekannten und unbekannten Bedrohungen, die in Dokumenten enthalten sind, indem ausführbare Inhalte entfernt werden.
Die Lösung ist einzigartig, weil sie sich nicht wie die meisten Sicherheitslösungen auf die Erkennung verlässt. Jeder ausführbare Inhalt in einem Dokument wird entfernt, unabhängig davon, ob er als potenzielle Bedrohung für den Benutzer erkannt wird oder nicht. Dadurch bietet CDR eine echte Zero-Day-Prävention und stellt den Anwendern gleichzeitig Dateien schnell zur Verfügung.
Der gesamte Prozess des Auseinandernehmens und Zusammenbauens dauert nur den Bruchteil einer Sekunde und bremst Arbeitsabläufe nicht aus – im Gegensatz beispielsweise zu Sandboxes, die häufig einige Minuten abwarten, bevor sie eine Datei als unbedenklich freigeben. Unternehmen können mit CDR also ihre sicherheitsrelevanten Prozesse beschleunigen und Sandbox-Umgebungen, die Ressourcen binden und Kosten verursachen, entlasten. Nur noch Dateien, die CDR nicht transformieren kann, werden künftig zur Analyse an die Sandbox überstellt.
Manche CDR-Lösungen wandeln die verschiedenen Ausgangsformate, zu denen neben PDFs und Office-Dokumenten in der Regel auch Bilder, HTML-Dateien, Mail-Formate und Archive zählen, lediglich in PDFs um. Das erschwert es jedoch, Daten zu aktualisieren oder zu ergänzen. Besser sind daher Lösungen, bei denen das Endformat dem Ausgangsformat entspricht. Wobei es hier sogar Möglichkeiten gibt, das Format zu aktualisieren und einen Wildwuchs mit unzähligen alten Word-, Excel- und PowerPoint-Formaten einzudämmen. Die neu aufgebauten Dateien gleichen optisch dem Original, sodass es keinerlei Einschränkungen bei der User Experience gibt.
Prozessfolge
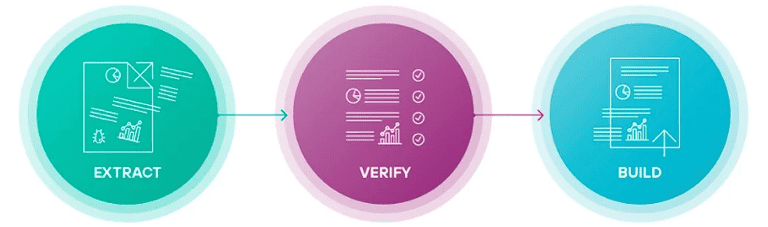
Der CDR-Prozess, der das Risiko, dass bösartiger Code in ein Netzwerk eindringt, vollständig ausschließt, folgt einem Präventionsverfahren, das immer drei Grundprinzipien folgt:
- Jede Datei wird als Bedrohung behandelt
- Das Originaldokument ist nicht vertrauenswürdig und wird daher außerhalb des Netzwerks gespeichert.
- Es wird eine neue Datei erstellt, die als saubere Replik der Originaldatei dient.
Einige Jahre nach ihrer Entwicklung wurde diese Technologie als „CDR“ – Content Disarm and Reconstruction – bezeichnet.
In den ersten Versionen von CDR wurde das Originaldokument im Wesentlichen „geglättet“, das bedeutet. jeder potenzielle aktive Code innerhalb des Dokuments wurde entfernt. Wenn Word- oder Excel-Dateien eintrafen, wurden sie als Bild repliziert, wobei das ursprüngliche Format und die Dateifunktionen verloren gingen. Der gesamte Inhalt der Datei war lesbar, aber die Dokumente konnten nicht bearbeitet, kopiert oder in irgendeiner Weise manipuliert werden.
Die Entwicklung von Content Disarm and Reconstruction (CDR)
Als CDR erstmals auf den Markt kam, sollte es die traditionellen, auf Erkennung basierenden Sicherheitslösungen ersetzen. Obwohl alle diese Lösungen einen Mehrwert bieten, wiesen sie erhebliche Einschränkungen in Bezug auf Sicherheit und/oder Benutzerfreundlichkeit auf. Zu den typischen Einschränkungen gehören die Ineffizienz gegenüber unbekannter Malware, die fehlende Unterstützung verschlüsselter Dokumente und großer Dateien, die Latenzzeit und Skalierbarkeit der Sandbox sowie die Einschränkung von Geschäftsabläufen.
Damit CDR von den meisten Unternehmen angenommen werden konnte, musste die Benutzerfreundlichkeit deutlich verbessert werden. Das war leichter gesagt als getan. Die ersten Anbieter, die CDR anboten, setzten weiterhin auf eine geglättete Datei, was zu einer schreibgeschützten Version des Dokuments führte.
Das erzeugte Dokument war vollkommen sicher und bot im Vergleich zu herkömmlichen Lösungen mehr Sicherheit. Die Benutzer waren jedoch immer wieder frustriert, weil sie die eingebetteten Dateien und die Dateifunktionen verloren.
Diese Einschränkungen führten dazu, dass frühe CDR-Lösungen zum kommerziellen Scheitern verurteilt waren. Zwar gibt es Anwendungen für diese Funktion, und mehrere führende Sicherheitsanbieter bieten diese eingeschränkte Lösung auch heute noch an, doch die meisten Unternehmen benötigen eine robustere Lösung, die die volle Nutzbarkeit der Dokumente, die Verarbeitung in großem Umfang und in Echtzeit ermöglicht.
Blacklisting
Kurz darauf wurde versucht das Paradigma zu durchbrechen, indem man eine fortschrittlichere Methode der CDR entwickelte. Man machte große Fortschritte, hatte aber immer noch mit dem grundlegenden Problem der Sicherheit im Vergleich zur Benutzerfreundlichkeit zu kämpfen. Um sicherzustellen, dass die Benutzerfreundlichkeit nicht beeinträchtigt wird, wählten diese Sicherheitsanbieter einen Blacklisting-Ansatz. Bei dieser Variante des CDR wurde das gesamte Originaldokument in eine Kopie kopiert, dann wurde die Kopie geöffnet und jedes Element auf bösartigen Code und bekannte Risiken (etwa Makros, aktive Inhalte usw.) gescannt. Schließlich wurden Elemente mit hohem Risiko entfernt, und die Datei wurde an den Empfänger gesendet.
Blacklisting vs. Flattening
Im Gegensatz zum Flattening liefert diese Methode (von den Anbietern manchmal als „Deep-CDR“ bezeichnet) den Benutzern eine voll funktionsfähige Kopie, mit Ausnahme aller Makros oder anderer aktiver Inhalte, die entfernt wurden. Dieser Ansatz ermöglichte es den Anbietern, die Benutzerfreundlichkeit zu verbessern – er war relativ schnell, behielt die Dokumententreue bei und konnte eingebettete Dateien scannen.
Allerdings hielt diese Methode nicht die Sicherheitsstandards ein, die die ursprüngliche CDR-Technologie ihren Benutzern versprach. Ähnlich wie herkömmliche Erkennungslösungen und im Gegensatz zu Präventionstechnologien stellt das Blacklisting ein reduziertes Sicherheitsniveau dar, das anfällig für Zero-Day-Angriffe und das Verbleiben verdächtiger Elemente in der neuen Datei ist. Mit anderen Worten: Diese Version von CDR geht Kompromisse bei den CDR-Sicherheitsstandards ein, um eine bessere Leistung zu erzielen.
Paradigmenwechsel
Resec hat hier dann einen Paradigmenwechsel vollzogen, indem es die ursprüngliche Vision von CDR umsetzte – absolute Sicherheit in Verbindung mit voller Benutzerfreundlichkeit.
Mit dem CDR von Resec wird das Originaldokument in eine digitale Darstellung umgewandelt, die alle Elemente des Originaldokuments enthält. Anschließend wird jedes Element des Originaldokuments überprüft und in kürzester Zeit eine neue, visuell identische Datei erstellt.
Die resultierende Datei sieht aus wie das Original, aber im Gegensatz zu Blacklisting-Techniken wurde sie komplett von Grund auf neu erstellt, wobei nur bekannte und als sicher bestätigte Elemente verwendet wurden. Das Ergebnis ist ein Dokument, das zu 100 % vor bekannten und unbekannten Angriffen geschützt ist.
All dies geschieht unter Beibehaltung des nativen Dateiformats, der vollen Funktionalität und der Verarbeitung auch von großen Umfängen und das in Echtzeit. Damit zielt die Lösung auf globale Unternehmen, die die Sicherheit erhöhen wollen, ohne die Geschäftsprozesse zu beeinträchtigen.
Zero Trust Prevention am Gateway
Resec bietet eine innovative Architektur, die von Anfang an auf solche Anwendungszwecke ausgerichtet war. Die Zero-Trust-Prevention-Plattform nutzt leistungsstarke Sicherheits-Engines – einschließlich CDR – um einen umfangreichen Schutz vor bekannten und unbekannten dateibasierten Malware-Bedrohungen zu bieten. Alle gängigen Bedrohungsvektoren werden so geschützt, einschließlich E-Mail, Wechseldatenträger, FTP-Übertragungen, Dateiportale, Uploads, Downloads und mehr.
Dateien, die das Gateway erreichen, werden sofort unter Quarantäne gestellt. So bietet man das Beste aus beiden Welten – eine leistungsstarke Erkennung, um bösartige und verbotene Dateien zu blockieren, und eine einzigartige CDR-Prävention, um false negative Meldungen zu vermeiden und Zero-Day-Angriffe zu verhindern. Und das, während der Datenverkehr auch in großen Umfängen und mindestens 90 % schneller als bei herkömmlichen Sandboxen verarbeitet wird.
CDR ergänzt andere Sicherheitslösungen
Standardmäßig gehen bei der Transformation von Office-Dokumenten durch CDR alle Makros, die sich in den Ursprungsdateien befinden, verloren. Da einige Unternehmen allerdings Makros benötigten, sollten CDR-Lösungen flexible Optionen bieten, um bestimmte Dateien oder Kommunikationskanäle von der Neuverpackung der Inhalte auszunehmen.
Hier kommen weiterhin die bestehenden Security-Tools zum Zuge, die CDR nicht ablösen will, sondern lediglich ergänzt. Idealerweise greifen alle Lösungen dabei auf einen zentralen Satz an Richtlinien zu, damit IT-Abteilungen nicht mehrere Sätze parallel pflegen müssen, was aufwendig ist und unweigerlich zu inkonsistenten Regeln führt.
Ähnlich wie der Umgang mit Makros lässt sich dann auch der Umgang mit signierten und verschlüsselten Dateien richtliniengesteuert anpassen. Denn CDR kann zwar signierte Dokumente neu aufbauen und dadurch von möglichen Schadfunktionen bereinigen, doch der Neuaufbau bricht die Signatur. In der Praxis hat es sich bewährt, das bei Dokumenten aus unbekannten Quellen tatsächlich zu tun – aus Sicherheitsgründen. Auf die entfernte Signatur wird der Anwender hingewiesen. Bei klar definierten Prozessen jedoch, die auf signierten Dokumenten basieren, hält sich CDR hingegen zurück und überlässt anderen Security-Tools das Feld.
Verschlüsselte Dateien
Schwieriger ist es bei verschlüsselten Dateien, die CDR nicht einzusehen vermag, so Frank Limberger, Data & Insider Threat Security Specialist bei Forcepoint. Hier könnten IT-Abteilungen etwa die Zustellung via Mail bei vertrauenswürdigen Absendern gestatten – in allen anderen Fällen würde der verschlüsselte Dateianhang entfernt und ein Hinweis den Empfänger darüber informieren. Handelt es sich um verschlüsselte E-Mails, sollte sich die CDR-Lösung als Mail Transfer Agent beim Verschlüsselungsgateway einklinken können, um die dort entschlüsselten Nachrichten neu aufzubauen, bevor sie erneut verschlüsselt und final zugestellt werden.
Überhaupt sollten CDR-Lösungen sehr integrationsfreudig sein. Einerseits um die Arbeitsaufteilung mit anderen Security-Tools wie Firewall oder Sandbox abzustimmen. Andererseits um Zugriff auf alle Wege zu erhalten, auf denen gefährliche Dateien ins Unternehmen gelangen können. E-Mails und Downloads aus dem Internet sind zweifellos die Klassiker, dennoch kann sich Malware auch über Web-Anwendungen, Datei-Uploads, freigegebene Ordner, File-Sharing und Chat-Kommunikation einschleichen.
8 CDR-Anbieter im Überblick
1. Votiro. Zero Trust Content Security
Votiro Cloud ist ein Layer 7, Open API-basierter Dienst, der sich nahtlos in die bestehenden IT- und Sicherheitsplattformen integrieren lässt. So können sichere Inhalte über E-Mail, Webbrowser, Portal-Uploads, Dateiübertragungen, Cloud-Apps, Content-Collaboration-Plattformen und mehr bereitgestellt werden.
2. Glasswall. Zero-trust file protection
Der Zero-Trust-Dateischutz der Glasswall-Plattform ist anders. Anstatt nach bösartigem Inhalt zu suchen, behandelt der CDR-Prozess alle Dateien als nicht vertrauenswürdig und validiert, baut sie neu auf und bereinigt sie anhand der Spezifikationen des Herstellers, die als „gut“ bekannt sind. Die Cloud-native Plattform bietet Sicherheitsteams sofort einsatzbereite Funktionen zum Schutz von Dateien. Sie basiert auf einer Kubernetes-Architektur und bietet Unternehmen einen Schutz, der je nach Bedarf unbegrenzt skaliert werden kann. Das mit der OpenAPI-Spezifikation konforme Design der Glasswall CDR-Plattform bietet entwicklerzentrierte Webservices, während Open-Source-Konnektoren eine einfache Integration vor Ort und in der Cloud ermöglichen.
3. OPSWAT. OPSWAT Deep CDR
OPSWAT Deep CDR entschärft potenziell bösartige und nicht richtlinienkonforme Inhalte, die in Dateien versteckt sind. Die Technologie verspricht umfassende präventionsbasierte Sicherheit für Webanwendungen, indem sie potenzielle Bedrohungen erkennt und neutralisiert, bevor sie Schaden anrichten können.
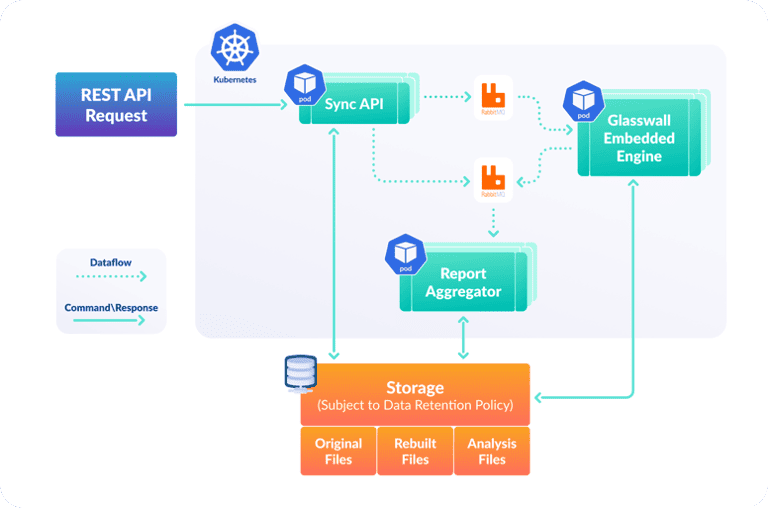
Das Programm geht über herkömmliches CDR hinaus, da es mehrstufige verschachtelte Archive und Dateiformate, die Archivierung unterstützen, wie PDF, Word und PowerPoint, verarbeitet und analysiert.
4. FortiGuard Content Disarm and Reconstruction. Data Sanitation Service
Fortgeschrittene Bedrohungen entwickeln sich ständig weiter, um herkömmliche, auf Signaturen und Reputation basierende Sicherheitsmaßnahmen zu umgehen. Content Disarm & Reconstruction (CDR) entfernt alle aktiven Inhalte aus Dateien in Echtzeit und erstellt eine flache, bereinigte Datei. Alle aktiven Inhalte werden als verdächtig eingestuft und entfernt. CDR verarbeitet alle eingehenden Dateien, dekonstruiert sie und entfernt alle Elemente, die nicht den Firewall-Richtlinien entsprechen.
5. Deep Secure by Forcepoint. Agentenlose Malware-Prävention
Zero Trust CDR versucht nicht, Malware zu erkennen, sondern geht davon aus, dass nichts vertrauenswürdig ist. Es extrahiert die gültigen Geschäftsinformationen aus den Dateien, überprüft, ob die extrahierten Informationen gut strukturiert sind, und erstellt dann neue, voll funktionsfähige Dateien, um die Informationen an ihr Ziel zu übertragen. Zero Trust CDR ist ein entscheidender Faktor, um die Bedrohung selbst durch die fortschrittlichsten Zero-Day-Angriffe und Exploits abzuschwächen.
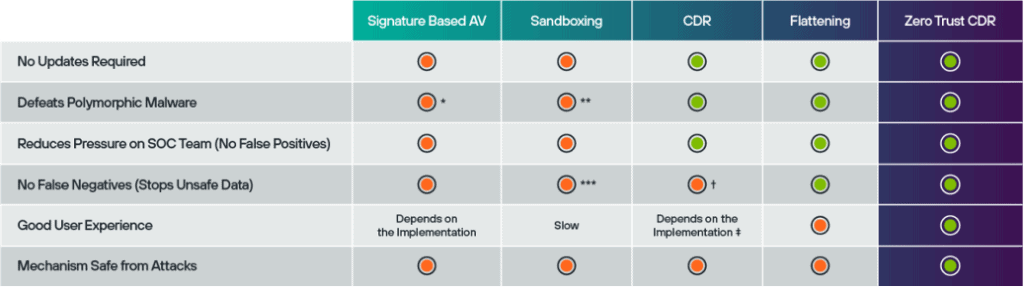
* Simply changing the malware in a small way can defeat signature-based detection
** Changing the behavior of the malware can defeat sandboxes
*** Malware that recognises it is running in a sandbox can avoid detection
† Putting malware in unchecked locations in the file can avoid removal
‡ The reconstruction in some implementations leaves content looking significantly different to the original
6. Odix. Patentierte Technologie zum Schutz vor Malware
Das Dateisanierungsverfahren von odix nutzt die eigene proprietäre Technologie True Content Disarm and Reconstruction (True CDR). Das Unternehmen nennt diesen Prozess „Deep File Inspection“. Es säubert elektronische Medien von Malware, indem alle eingehenden Dateien anhand festgelegter Richtlinien verarbeitet werden. Dabei werden Dateien aus einer Vielzahl von Dateitypen daraufhin geprüft, ob sie den jeweiligen Dateityp-Standards entsprechen. Anschließend entschärft und neutralisiert die CDR-Engine von odix den Subspezies-Code und erstellt aus den Dateien saubere Versionen, die den Endbenutzern zur sofortigen Verwendung zur Verfügung gestellt werden. Im Gegensatz zu herkömmlichen Anti-Malware-Technologien ist die Deep File Inspection sowohl gegen bekannte als auch gegen unerkannte Malware wirksam.
7. Resec. Unleashing CDR
Prävention, nicht nur Erkennung heißt das Motto. In der heutigen Welt sind Dateien die Quelle von über 90 % aller Malware-Angriffe.
Resec verhindert, dass alle bekannten und unbekannten („Zero Day“) dateibasierten Malware-Bedrohungen in das Unternehmen eindringen, indem es verbotene oder bösartige Dateien erkennt und blockiert und alle anderen Dateien in bedrohungsfreie Repliken rekonstruiert.
8. GateScanner by Sasa Software
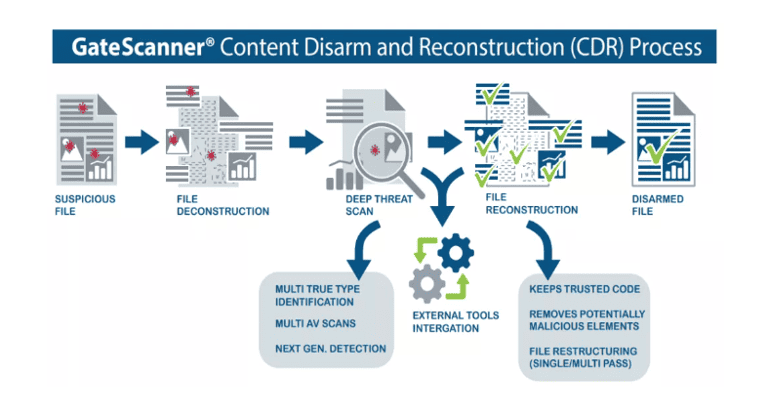
Content Disarm and Reconstruction zerlegt jede eingehende (oder ausgehende) Datei in ihre elementaren Bestandteile und scannt die Komponenten mit NextGen AI und Multi-AV. Anschließend werden die Dateien unter strikter Einhaltung der Herstellerspezifikationen rekonstruiert, wobei jegliche verbleibende, nicht erkannte („signaturlose“) Malware zerstört wird. Eine gute CDR-Lösung kombiniert eine tiefgreifende Dekonstruktions-/Rekonstitutionsverarbeitung mit einer hohen Durchsatzkapazität.
Phasen der Entschärfung und Rekonstruktion von Inhalten sind:
- Die Datei wird in ihre elementaren Bestandteile zerlegt
- Tiefe Erkennung von Bedrohungen (‚deep CDR‘): TrueType-Identifizierung, hochoptimierte Multi-AV-Scans, NextGen AI-Erkennung, Überprüfung der Dateisignatur – für jede Komponente einzeln.
- Proprietäre Entschärfung der Komponenten von allen potenziell schädlichen Elementen wie Makros und eingebetteten Skripten
- Fortgeschrittene Datei-Rekonstruktion, wobei nicht erkennbare Inhalte, Exploits und alle Komponenten entfernt werden, die nicht den festgelegten Sicherheitsrichtlinien entsprechen.