Im Gegensatz zu anderen punktuellen API-Sicherheitslösungen vereinen innovative Plattformen wie die von Cequence Security und anderer die Erkennung von APIs, die Inventarisierung, die Einhaltung von Richtlinien und dynamische Tests mit Echtzeit-Erkennung und nativer Prävention zur Abwehr von Betrug, Angriffen auf die Geschäftslogik, Exploits und unbeabsichtigten Datenlecks.
API-Sicherheit neu definiert
Die Unified-API-Protection-Plattform (UAP) genannte Plattform dient der Absicherung von APIs in den heutigen komplexen Infrastrukturen. Im folgenden Teil eins beziehen wir uns weitestgehend auf diese Plattform. Im zweiten Teil stellen wir dann weitere Plattformen und Tools vor.
Unabhängig von der beliebten Toolfrage ist es natürlich so, dass ein Zero-Trust-Ansatz, bei dem alle Anfragen zunächst überprüft werden, bevor sie zugelassen werden, die Grundlage für die Abwehr von API-Angriffen bilden.
Herkömmliche API-Sicherheitsmaßnahmen sind unzureichend
Nun zurück zum Einsatz von API-Plattformen. Warum ist so etwas notwendig? Den API-Business-Logic-Missbrauch, auch definiert als OWASP API10+, eine Erweiterung der OWASP API Top 10, nennt man die Praxis, APIs anzugreifen, um sein bösartiges Endziel zu erreichen. Codierungsfehler wie schwache Authentifizierung, übermäßige Offenlegung von Daten oder die versehentliche Veröffentlichung interner APIs sind bekanntermaßen immer wieder die Hauptursachen für API-Sicherheitsvorfälle. Mit 3,6 Milliarden böswilligen Anfragen, die vom CQ Prime Threat Research Team blockiert wurden, waren diese API10+-Angriffe die zweitgrößte API-Sicherheitsbedrohung, die im ersten Halbjahr 2022 abgewehrt wurde. Neuere Zahlen sind aktuell nicht verfügbar, dürften in der Richtung aber eher steil nach oben gehen.
Zahlen, Daten, Fakten
Um das Ausmaß zu erahnen hier einige Zahlen. Böswillige Anfragen, die auf APIs abzielen, wurden vom CQ Prime Threat Research Team im ersten Halbjahr 2022 wie folgt blockiert:
Über 3 Milliarden Shopping Bots: Shopping Bots zielten auf fehlerhafte APIs mit einem dichten Netz von hochvolumigen und geografisch verteilten Fuzzing-Nutzlasten ab. Diese Angriffe haben oft eine extrem niedrige Erfolgsquote, aber Größenvorteile führen zu einer erhöhten Rendite, wenn das Zielobjekt (etwa Turnschuhe, Luxusgüter, Spielkonsolen) erfolgreich gekauft und dann zu stark überhöhten Preisen weiterverkauft wird.
Über 290 Millionen böswillige Geschenkkarten-Gutscheine: Die Aufzählung von Geschenkkarten basiert auf dem Fuzzing numerischer Muster in APIs, die Zahlungs- und Checkout-Microservices unterstützen. Die Angreifer nutzen billige Cloud-Computing-Ressourcen, die über viele Proxys verteilt sind, um Credential Stuffing-Angriffe auszuführen, die darauf abzielen, an kostenloses Geld zu gelangen. Das Fehlen einer Fehleranalyse bei solchen APIs führt zu einer großen Lücke in der Anwendungssicherheit. Cequence nutzt mehrere Standardfunktionen, um Bedrohungsvektoren und Angriffsnutzlasten im Zusammenhang mit Zahlungsbetrug zu verfolgen.
37 Millionen Kommentar-Spam-Anfragen: Dieser Satz von Nutzlasten missbraucht APIs, die Workflows für das Kundenbeziehungsmanagement dienen. Spamming und DoS-Aktivitäten in diesen Abläufen führen zu erheblichen Reibungsverlusten bei den Kunden und behindern die Fähigkeit eines Unternehmens, seine Kunden zu bedienen.
Und so gehen Hacker vor!
Das CQ Prime Threat Research Team hat die Vorgehensweisen analysiert und beschreibt die Methodik wie folgt:
Methodischer API-Business-Logik-Missbrauch
Das CQ Prime Threat Research Team konnte erfolgreich einen Angriff auf eine E-Commerce-Plattform entschärfen und der die OWASP API5-Schwachstelle (Broken Function Level Authorization) missbrauchte. Die Angreifer automatisierten den Kauf von Kundenartikeln mit gestohlenen Kreditkarten und PCI-DSS-Daten (Payment Card Industry Data Security Standard). Der Lebenszyklus des API-Missbrauchs-Angriffs sah wie folgt aus:
Scannen der Schwachstellen: Die Angreifer begannen damit, die gesamte Website mit allgemein bekannten Tools zum Scannen von Schwachstellen von einer einzigen IP-Adresse aus abzubilden. Dazu gehörten OWASP API 8-Angriffsverhaltensweisen wie SQL-Injection, Command Injection, Directory Traversal und Fuzzing von sensiblen Daten. Als die grundlegende Aufklärung keine tief hängenden Früchte brachte, ging der Angreifer dazu über, das API-Ökosystem abzubilden.
Angriffssondierungen: Die Angreifer begannen dann, bestehende Angriffskonfigurationen von bekannten Bot-Automatisierungstools wie OpenBullet zu verwenden, um grundlegende Angriffe zum Ausfüllen von Anmeldeinformationen und zum Erstellen gefälschter Konten durchzuführen. Während eines Zeitraums von 24 Stunden initiierten die Angreifer mehr als 1,5 Millionen Anfragen von 130.000 IP-Adressen, die alle durch mehr als 1.000 verschiedene Verhaltens-Fingerprints entschärft wurden.
Fortgesetzte Erkundung: Der Angriff wurde fortgesetzt, auch wenn er entschärft wurde, was zu der Entdeckung führte, dass dies eine Täuschung der Angreifer und nicht das Ziel war. Bei den folgenden Angriffen kehrte das Erkundungsverhalten zurück, diesmal mit Schwerpunkt auf der Kontoerstellung und den Kassen-APIs.
Entdeckte Schwachstelle: Die Angreifer entdeckten, dass bei der Erstellung eines brandneuen Kontos und vor der E-Mail-Verifizierung die Kassen-APIs (insbesondere die zum Hinzufügen einer Zahlungsmethode) vom Benutzer aufgerufen werden konnten. Dies ist ein Beispiel für eine gebrochene Autorisierung auf Funktionsebene, bei der eine API-Funktion nur von Benutzern verwendet werden soll, die sich sowohl authentifiziert haben als auch autorisiert sind.
Diebstahl: Der Schwerpunkt des Angriffs verlagerte sich auf die Erstellung von Konten, und die Angreifer begannen sofort damit, neue (gefälschte) Konten mit gestohlenen Zahlungsinformationen zu füllen, um gezielt Produkte im Einzelhandel zu kaufen. Es war ihnen egal, dass ihre Credential Stuffing-Kampagne fehlschlug. Sie beobachteten einfach, welche der neu erstellten Konten erfolgreich auf die Zahlungs-APIs zugreifen konnten, und iterierten durch die gestohlenen Kreditkarten, bis sie eine fanden, die für den weiteren Kauf geeignet war.
Was ist API-Sicherheit?
API-Sicherheit ist ein entscheidender Aspekt bei der Gewährleistung des Schutzes und der Integrität von Anwendungsprogrammierschnittstellen (APIs) durch die Umsetzung wesentlicher Maßnahmen zur Bekämpfung von Risiken und Schwachstellen, die zu Datenschutzverletzungen, betrügerischen Aktivitäten und Betriebsunterbrechungen führen könnten.
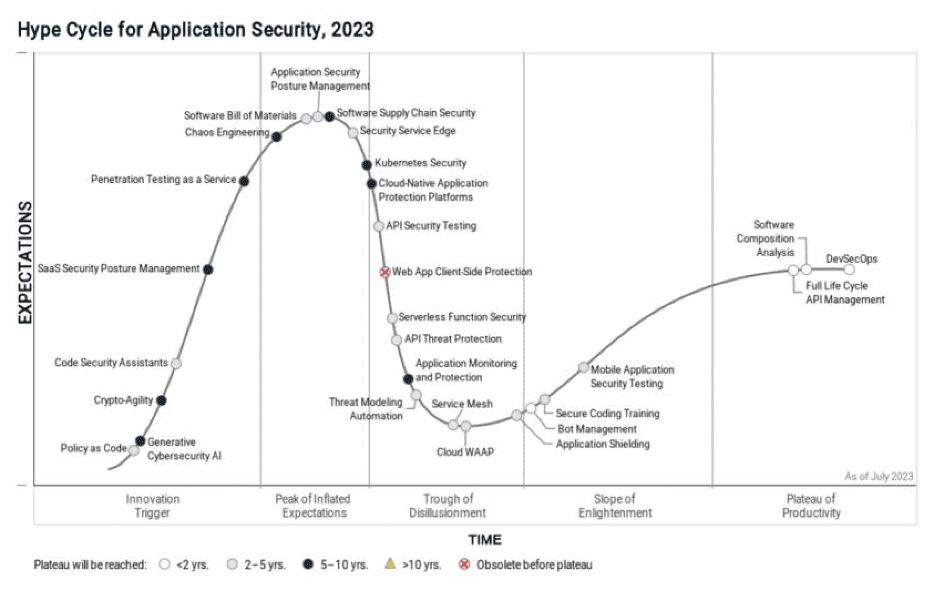
Wie wichtig die API-Sicherheit ist zeigt sich im aktuellen Gartner Hypecycle für die Applikationssicherheit.
Um eine optimale API-Sicherheit zu erreichen, müssen drei Grundprinzipien beachtet werden: API-Erkennung, Risiko- und Konformitätsanalyse sowie Behebung und Minderung von Bedrohungen. Zu den Schlüsselkonzepten der API-Sicherheit gehören eine sichere API-Verwaltung, Datensicherheit und der Schutz sensibler Informationen.
- Der erste Schritt bei der API-Sicherheit umfasst die Identifizierung und Katalogisierung aller APIs, einschließlich verwalteter, nicht verwalteter, Schatten-, Zombie-, Drittanbieter-, interner und externer APIs. Dieser Prozess gewährleistet eine ordnungsgemäße Zugriffsverwaltung, die Einhaltung der OWASP-API-Sicherheitsrichtlinien sowie die allgemeine Netzwerk- und Anwendungssicherheit.
- In der zweiten Phase, der API-Sicherheitsrisikoanalyse, liegt der Schwerpunkt auf der Identifizierung von Codierungsfehlern, die Schwachstellen aufdecken können (API-Risiken), und gezielten Angriffen, die diese Schwachstellen ausnutzen oder versuchen könnten, die Geschäftslogik zu manipulieren (API-Bedrohungen). Die Erkennung von Angriffen und Bedrohungen erfordert eine umfassendere Analyse, die menschliche Eingriffe, digitale Tools oder eine Kombination aus beidem beinhalten kann.
- Der letzte Aspekt der API-Sicherheit umfasst die Erkennung und Beseitigung von Risiken und die Eindämmung von Bedrohungen, die in der Erkennungsphase festgestellt wurden. Die Risikobeseitigung umfasst die Benachrichtigung des Entwicklungsteams über die erkannten Risiken und die Bestätigung der implementierten Korrekturen durch kontinuierliche Analysen, Tests und Cybersicherheitsmaßnahmen. Native Bedrohungsabwehr erfordert Echtzeit-Reaktionen, ohne sich ausschließlich auf die Signalisierung einer Web Application Firewall (WAF) oder den Einsatz anderer Tools zu verlassen. Die Implementierung von Authentifizierungsprotokollen wie OAuth, die Absicherung von Cloud-basierten Anwendungen und die Einhaltung strenger Anwendungssicherheitsstandards sind unerlässlich, um unbefugten Zugriff zu verhindern und den Schutz sensibler Daten zu gewährleisten.
API-Sicherheit ist entscheidend für den Schutz von APIs vor potenziellen Bedrohungen und Schwachstellen, für die Gewährleistung der Datensicherheit und den Schutz sensibler Informationen. Durch die Befolgung der drei oben genannten grundlegenden Prinzipien können Unternehmen eine sichere Umgebung für ihre APIs, Anwendungen und Netzwerke schaffen.
Unified API Protection
Unified API Protection ist die Praxis des Schutzes von Anwendungsprogrammierschnittstellen (API) vor Bedrohungen und Schwachstellenausnutzung während des gesamten API-Schutzlebenszyklus: API-Erkennung, Inventarisierung, Risikoanalyse und Compliance, Sicherheitstests, Bedrohungserkennung und Bedrohungsabwehr. Damit geht sie über die Verwendung von Einzelprodukten hinaus, die einzelne Phasen, wie etwa die Einhaltung von Vorschriften oder Tests, zusammen mit bestehenden Sicherheitstechnologien zum Schutz Ihrer APIs abdecken.
Die Unified API Protection beginnt mit der Erkennung und Inventarisierung aller öffentlich zugänglichen APIs und der damit verbundenen Ressourcen. Dann wird dieses Inventar verwendet, um alle APIs kontinuierlich zu verfolgen – verwaltete, nicht verwaltete, Schatten-, Zombie-, Drittanbieter-, interne und externe. Unified API Protection setzt sich mit der Einhaltung von Vorschriften fort, die durch die Analyse von APIs erreicht wird, um die Konformität mit der OpenAPI-Spezifikation und die Einhaltung gesetzlicher Vorschriften wie PCI durchzusetzen.
Die Konformität beinhaltet auch eine kontinuierliche Risikobewertung, um Kodierungsfehler schnell zu finden. Unified API Protection-Lösungen umfassen die Erkennung von Bedrohungen, um Schwachstellen und Angriffe auf die Geschäftslogik zu erkennen. Schließlich umfassen sie auch Bedrohungsabwehr und API-Sicherheitstests.
Bedrohungsabwehr bedeutet die Verwendung von Warnmeldungen, Echtzeit-Blockierung und sogar Täuschung zur Angriffsabwehr, ohne dass Tools von Drittanbietern eingesetzt werden müssen. API-Sicherheitstests verwenden API-spezifische Testfälle, um Sicherheits- und Entwicklungsteams dabei zu helfen, Fehler aufzudecken und zu beheben, bevor sie zu Sicherheitsrisiken werden.
Typen der API-Sicherheit
Zu den verfügbaren Arten von API-Sicherheitslösungen gehören API-Gateways, Web Application Firewalls (WAF), API-spezifische Sicherheitstools und Unified API Protection. Es ist wichtig zu verstehen, wie jedes dieser Tools die API-Sicherheitsanforderungen eines Unternehmens erfüllt, die in der Regel die Erkennung von APIs, die Erkennung von Bedrohungen und Risiken und die anschließende Schadensbegrenzung und -behebung umfassen.
Die erste Art der API-Sicherheit sind API-Gateways, die für die Zusammenführung und Verwaltung von APIs konzipiert sind. API-Gateways verfügen über grundlegende Sicherheitsfunktionen wie Ratenbegrenzung und IP-Sperrlisten. API-Gateways sind nicht in der Lage, APIs proaktiv zu erkennen und führen keine Bedrohungserkennung, Risikoanalyse, Abhilfe oder Schadensbegrenzung durch.
Die nächste Art der API-Sicherheit ist eine WAF, die sich auf das Web konzentriert und keine automatische API-Erkennung durchführt oder Codierungsfehler aufdeckt. WAFs verwenden Signaturen, um bekannte Schwachstellen zu erkennen, die in der OWASP Web Application Top 10 Threats Liste aufgeführt sind.
Die dritte Art der API-Sicherheit ist ein API-spezifisches Toolset, das sich darauf konzentriert, die Entwicklung von APIs mit weniger Fehlern zu unterstützen. Diese Tools sind nicht in der Lage, die oben definierten Anforderungen an die API-Sicherheit vollständig zu erfüllen. Die umfassendste Art der API-Sicherheit ist eine einheitliche API-Schutzlösung, die die Erkennung von APIs, die Erkennung von Bedrohungen und Risiken und die anschließende Schadensbegrenzung und -behebung umfasst. Der einheitliche API-Schutz geht über die Verwendung von Einzelprodukten hinaus, die einzelne Phasen, wie etwa die Einhaltung von Vorschriften oder das Testen, zusammen mit älteren Sicherheitstechnologien abdecken, um Ihr Unternehmen zu schützen.
Was sind gängige API-Sicherheitsrisiken?
Häufige API-Sicherheitsrisiken sind die in der OWASP API Security Top 10-Liste (Open Web Application Security Project) definierten Risiken, Angriffe auf die Geschäftslogik, die informell als OWASP API 10+ bekannt sind, und Codierungsfehler, die von Angreifern ausgenutzt werden. Die in der OWASP API Security Top 10-Liste definierte allgemeine API-Sicherheit umfasst eine Definition der Bedrohungen und wie man ihnen begegnen kann. Beispiele sind die Offenlegung sensibler Daten, Authentifizierungsfehler, Ressourcen- und Ratenbegrenzung.
Eine Top-10-Liste bedeutet, dass es viele weitere gibt. Daher ist es wichtig, die OWASP API Top 10 als Ausgangspunkt zu verwenden. Ein häufiges API-Sicherheitsrisiko, das oft übersehen wird, ist der Missbrauch der Geschäftslogik oder Angriffe auf perfekt kodierte APIs. Diese Kategorie, die informell als OWASP API 10+ bekannt ist, umfasst die verschiedenen Möglichkeiten, wie perfekt kodierte APIs mit Techniken außerhalb der OWASP API Security Top 10 angegriffen werden.
Beispiele hierfür sind groß angelegte Shopping-Bots, Enumerationsangriffe und Kontoübernahmen – allesamt gegen ordnungsgemäß kodierte APIs. Die letzte Gruppe der üblichen API-Sicherheitsrisiken sind unbekannte Schwachstellen, die durch API-Kodierungsfehler verursacht werden. . Bei dieser Gruppe von API-Sicherheitsrisiken liegt der Schwerpunkt auf API-Tests sowie auf der kontinuierlichen Erkennung und Eindämmung von Bedrohungen, um die nicht ordnungsgemäß kodierte API zu schützen, während eine Korrektur vorgenommen wird.
Best Practices und Strategien für die API-Sicherheit
Anwendungsprogrammierschnittstellen (APIs) sind zu einem festen Bestandteil der modernen Softwareentwicklung geworden und ermöglichen die nahtlose Integration und Kommunikation zwischen verschiedenen Anwendungen, Diensten und Plattformen. In dem Maße, wie die Abhängigkeit von APIs wächst, steigt auch der Bedarf an robusten API-Sicherheitsmaßnahmen, um sensible Daten zu schützen und die allgemeine Stabilität digitaler Ökosysteme zu gewährleisten. Dieser umfassende Leitfaden vermittelt ein tiefgehendes Verständnis der API-Sicherheit, ihrer Bedeutung, bewährter Verfahren und Strategien, die Ihnen helfen, Ihre APIs zu sichern und Ihr Unternehmen vor potenziellen Risiken zu schützen.
Inhaltsangabe:
Verständnis der API-Sicherheit: Wichtigkeit und Herausforderungen
Schlüsselkomponenten einer effektiven API-Sicherheit sind:
- API-Erkennung und -Bestandsaufnahme
- API-Risiko und Erkennung von Bedrohungen
- Beseitigung von API-Risiken und Eindämmung von Bedrohungen
1. Best Practices, die helfen
- Implementierung einer starken Authentifizierung und Autorisierung
- Erkennen von Angriffen auf verwaltete und nicht verwaltete APIs
- Anwendung von Ratenbegrenzung und Drosselung
- Verschlüsseln von Daten während der Übertragung und im Ruhezustand
- Eingabedaten validieren und parametrisierte Abfragen verwenden
- Regelmäßige Überwachung und Prüfung von API-Inventar und -Aktivität
- APIs auf dem neuesten Stand halten und patchen
2. API-Sicherheits-Tools und -Technologien
- Web Application Firewalls (WAFs)
- API Gateway-Lösungen
- API Security Testing Tools
- API Management Plattformen
- Bot-Management-Lösungen
- API Attack Surface (ASM) Tools
- API-Sicherheits-Tools
- Einheitliche API-Schutzplattformen
3. Aufbau einer umfassenden API-Sicherheitsstrategie
- Erstellen einer API Sec Inventarisierung
- Durchführung von Risiko- und Complianceanalysen für APIs
- Erstellung einer API-Sicherheitsrichtlinie
- Integration der Sicherheit in den Lebenszyklus der API-Entwicklung
- Durchführen regelmäßiger Sicherheitsbewertungen und Penetrationstests
- Erkennen und Stoppen von API-Angriffen in Echtzeit
- Sicherstellung der kontinuierlichen Verbesserung und Anpassung
Da APIs weiterhin eine entscheidende Rolle in der digitalen Landschaft spielen, ist die Gewährleistung einer robusten API-Sicherheit wichtiger denn je. Durch das Verständnis der Schlüsselkomponenten der API-Sicherheit, die Implementierung von Best Practices und den Einsatz geeigneter Tools und Technologien können Unternehmen Risiken effektiv mindern, sensible Daten schützen und die Integrität ihrer digitalen Ökosysteme aufrechterhalten.
API-Sicherheit vs. API-Schutz
API-Sicherheit und API-Schutz sind zwei Begriffe, die im Bereich der Cybersicherheit häufig synonym verwendet werden. Diese Begriffe beziehen sich jedoch auf unterschiedliche, sich jedoch überschneidende Konzepte. Sie können Ihre APIs den ganzen Tag lang sichern, aber clevere Hacker werden immer einen Weg finden, mit Geschäftslogik Angriffe auf perfekt kodierte APIs zu starten. Aus diesem Grund müssen Unternehmen neben der Sicherung von APIs auch deren Schutz gewährleisten.
API-Sicherheit befasst sich mit den Grundsätzen und Methoden zum Schutz einer Anwendungsprogrammierschnittstelle (API) vor böswilligen Angriffen, unbefugtem Zugriff und anderen potenziellen Cyber-Bedrohungen. Sie umfasst eine breite Palette von Verfahren wie Authentifizierung, Autorisierung, Verschlüsselung und Eingabevalidierung zum Schutz der API. Ziel ist es, sicherzustellen, dass nur autorisierte Entitäten mit der API interagieren können und dass sie nur Aktionen ausführen können, die mit den ihnen erteilten Berechtigungen übereinstimmen. Bei der API-Sicherheit geht es um die Verwaltung der Risiken, die mit der Offenlegung von APIs verbunden sind, also den kritischen Schnittstellen, die Systeme, Dienste und Daten miteinander verbinden.
Der API-Schutz hingegen umfasst die API-Sicherheit, geht aber auch darüber hinaus. Während sich API Security eher auf die Verhinderung von unbefugtem Zugriff und böswilligen Angriffen konzentriert, umfasst API Protection eine ganzheitlichere Sichtweise der Aufrechterhaltung der Integrität, Verfügbarkeit und Leistung von APIs. Zusätzlich zu API Security umfasst er zwei weitere Schlüsselkomponenten:
- Discovery – Die Erkennung aller APIs mit Inside-Out- und Outside-In-Methoden, um genau zu wissen, wo wir API-Sicherheitstools einsetzen müssen
- Threat Protection – der Schutz vor Bedrohungen. Sobald die Bedrohungen erkannt sind, können sie auf nativem Wege gestoppt werden, ohne auf eine Lösung eines Drittanbieters wie eine WAF angewiesen zu sein. Dazu gehören Maßnahmen zum Schutz vor Bedrohungen wie Denial of Service (DoS)-Angriffen, Ratenbegrenzung zur Verwaltung der Anzahl von Anfragen, die eine API verarbeiten kann, und kontinuierliche Überwachung zur Erkennung ungewöhnlicher Aktivitäten oder Anomalien.
Darüber hinaus umfasst der API-Schutz die Verwaltung des API-Lebenszyklus, die Versionierung und die Ausmusterung, um sicherzustellen, dass die APIs weiterhin ohne Unterbrechung ihren Zweck erfüllen. Er befasst sich auch mit der Qualität der APIs und stellt sicher, dass sie robust, zuverlässig und effizient sind. Der API-Schutz berücksichtigt nicht nur die Sicherheit, sondern auch den allgemeinen Zustand und die Leistung der APIs.
Zusammenfassend lässt sich sagen, dass API Security zwar ein integraler Bestandteil von Unified API Protection ist, letztere jedoch einen umfassenderen Ansatz verfolgt. Unified API Protection berücksichtigt alle Aspekte, die die Nutzbarkeit, Zuverlässigkeit und Leistung von APIs beeinträchtigen könnten. Unternehmen müssen sich bei der Entwicklung und Verwaltung von APIs sowohl auf die API-Sicherheit als auch auf den API-Schutz konzentrieren, um sicherzustellen, dass sie die beabsichtigten Funktionen sicher, zuverlässig und effizient bereitstellen.
Plattformen am Markt
Im Gegensatz zu anderen punktuellen API-Sicherheitslösungen vereint Cequence die Erkennung von APIs, die Inventarisierung, die Einhaltung von Richtlinien und dynamische Tests mit Echtzeit-Erkennung und nativer Prävention zur Abwehr von Betrug, Angriffen auf die Geschäftslogik, Exploits und unbeabsichtigten Datenlecks. Das Besondere ist also der ganzheitliche Ansatz, der sowohl die API-Sicherheit als auch den API-Schutz umfasst.

Die Unified-API-Protection-Plattform von Cequence Security sichert heute mehr als sechs Milliarden API-Transaktionen pro Tag und schützt mehr als zwei Milliarden Benutzerkonten der Fortune-500-Kunden. Lesenswert ist der Beitrag „Understanding the Zero Trust API
Security Model“.
Hier ein weiterer Link zu mehr Informationen: https://www.cequence.ai/resources/
Q&A
Q: Warum ist API-Sicherheit wichtig?
A: Unternehmen setzen APIs ein, um den Datenaustausch und die Verknüpfung von Diensten zu erleichtern, sowohl im Umgang mit Kunden als auch zur Effizienzsteigerung interner Abläufe. APIs stellen eine Sammlung von Protokollen und Subroutinen dar, die Anwendungen die Kommunikation miteinander und den Austausch von Informationen ermöglichen. Häufig bestehen APIs aus Funktionen oder Abläufen, die von Entwicklern genutzt werden können, um sicherzustellen, dass ihre Anwendungen auf andere Produkte und Systeme zugreifen können, ohne detaillierte Kenntnisse über die Implementierung dieser Produkte und Systeme zu benötigen. Anwendungsprogrammierschnittstellen (APIs) sind weit verbreitet und ermöglichen die globale Nutzung von Webdiensten. Als Ergebnis steht die Sicherheit von APIs in nahezu jedem Unternehmen ganz oben auf der Prioritätenliste.
Q: Nenne 8wichtige API-Softwarehersteller.
A: Hier die Liste:
1. APIsec: APIs sind das Herzstück einer modernen Web-, Mobil- und Datenintegrationsarchitektur. Laut OWASP entstehen die meisten API-Schwachstellen durch Schwachstellen in der Geschäftslogik, der Rollenkonfiguration und der Zugriffskontrolle. Dadurch werden Web-Sicherheit, Pen-Tests und WAF-Ansätze gegen die wichtigsten API-Schwachstellen obsolet.
APIsec ist eine Cloud-native API-Sicherheitsplattform, die die OWASP API Security Top 10, Business-Logic, Role-Configuration & Access-Control Schwachstellen in der API-Schicht sofort erkennt und behebt. Der Screenshot zeigt das Dashboard und die übersichtliche Darstellung der Verwundbarkeit und des Health Status.

2. Smartbear: Das Unternehmen bietet ein Set von Tools, die Software-Entwicklungsteams durch Testmanagement und -automatisierung, API-Entwicklungslebenszyklus und Anwendungsstabilität helfen, die Qualität und Sicherheit der Softwarewerkzeuge zu erhöhen. Zu den Tools gehören unter anderem SwaggerHub, TestComplete, BugSnag, ReadyAPI, Zephyr, PactFlow und Stoplight.
Im neuen Gartner Magic Quadrant für API Management vom September 2023 taucht Smartbear als Visionär auf. Die volle Version des Reports können sie hier herunterladen.

3. Astra Security: hat unter anderem einen englischsprachigen Blog https://www.getastra.com/blog/knowledge-base/api-security-testing/ in dem das Thema API Security Testing: Importance, Rules & Checklist sehr gut beschrieben wird.
4. Data Theorem: Das Unternehmen bietet unter anderem API Security Calculator. Auf der Grundlage Ihrer spezifischen Full-Stack-Anwendungsanalyse (APIs, Clients, Clouds) erhalten Sie eine API-Angriffsflächenberechnung, die Ihnen hilft, den Grad Ihrer Gefährdung zu verstehen.
5. Noname Security: Dies Unternehmen ist im Bereich API Security Testing and API Threat Protection tätig. Im aktuellen Gartner Hype Cycle für Application Security spielt das Thema API Security natürlich auch eine Rolle, siehe Grafik. Das PDF API Secure mit dem Untertitel Hack | Extract | Detect | Protect ist lesenswert. Die nachfolgende Grafik zeigt den konzeptionellen Ansatz:

6. Wallarm: Hier handelt es sich um eine integrierte Plattform für App- und API-Sicherheit.
Sie vereint API-Sicherheits- und WAAP-Funktionen (Next-Gen WAF), um Ihr gesamtes API- und Webanwendungsportfolio in Multi-Cloud- und Cloud-Native-Umgebungen zu schützen. Auch durch diesen 2 in 1-Ansatz unterscheidet sich Wallarm vom Mittbewerb.

7. Traceable: Wenn Anwendungen immer weiter verteilt werden, haben Anwender bald keinen Überblick mehr darüber, was in Ihrem API-Ökosystem geschieht, und der Schutz dieser APIs wird immer schwieriger. Blinde Flecken in der Interaktion zwischen den Diensten können aufgrund von Datenverarbeitungsbeschränkungen durch Altsysteme entstehen.
Wie aber kann man APIs besser schützen? Eine vollständige API-Sicherheitsplattform, die API-Erkennung, API-Bedrohungsschutz und API-Analytik für die Bedrohungssuche und forensische Untersuchungen umfasst, ist hier sinnvoll. Traceble hat sich auf die schnelle Erkennung und Katalogisierung aller APIs, einschließlich unbekannter APIs, Schatten-APIs, Zombie-APIs und veralteter APIs spezialisiert.

Kontextabhängige API-Sicherheit, die ein tieferes Verständnis des Designs und der Geschäftslogik der APIs ermöglicht ist ein wichtiger Baustein. Damit wird die API-Sicherheit über den gesamten Lebenszyklus, die den Übergang von Sicherheits- und Devops-Initiativen in die Produktion bildet, unterstützt.
Hier finden Sie das On-Demand-Webinar: “Unveiling Cyber Threats: Exploring Combination API Attacks,… and more”
8. Salt Security: Adaptive Intelligence, hinter diesem Schlagwort verbirgt sich die DNA.
Die adaptive Intelligenz, so die etwas sperrige Übersetzung, ist dazu da, um Ihre APIs über die Erstellungs-, Bereitstellungs- und Laufzeitphasen hinweg zu schützen. Sie kombiniert eine vollständige Abdeckung, einen API-Data Lake und ML/AI-gesteuerte Analysen, um diese Form der Intelligenz bereitzustellen. Quasi das Pendent zum adaptiven Geschwindigkeitsregler beim Autofahren. Alle APIs werden katalogisiert, stoppen Angreifer in der Frühphase eines Angriffsversuchs und geben Erkenntnisse weiter, um Ihre API-Sicherheitslage zu verbessern.

Q: Gibt es weitere wichtige Tools für die API-Problematik?
A: Ja, nachfolgend eine Auswahl:
- Auth0 by Okta: Auth0 ist ein Identity-as-a-Service-Tool, das Authentifizierung und Autorisierung für APIs bereitstellt.
- Apigee: Apigee ist das native API-Managementtool von Google Cloud zum Erstellen, Verwalten und Sichern von APIs – für alle Anwendungsfälle, Umgebungen und Größen.
- Okta: Okta ist ein Identity-as-a-Service-Anbieter, der starke Authentifizierung und Identitätsmanagement für APIs bietet.
- Kong: Kong ist eine Open-Source-API-Gateway-Lösung mit Funktionen für Sicherheit, Skalierbarkeit und Leistungsüberwachung.
- Fortify (jetzt CyberRes by Opentext): Fortify bietet Lösungen für die API-Sicherheit, darunter Schwachstellen-Scans und Sicherheitsüberwachung.
- Akamai API Gateway: Akamai bietet ein API Gateway mit Funktionen zur Sicherung und Beschleunigung von APIs.
- OAuth (Open Authorization) ist der Name zweier verschiedener offener Protokolle, die eine standardisierte, sichere API-Autorisierung für Desktop-, Web- und Mobile-Anwendungen erlauben. OAuth.io bietet Tools und Dienste zur Implementierung von OAuth-Authentifizierung in Ihren APIs.
- Nordic APIs: Nordic APIs ist eine API-Plattform, die umfassende Ressourcen für die API-Sicherheit bietet.
- Mulesoft (Salesforce): Das Unternehmen wirbt mit der Anwendungsbereitstellung durch schnelle Erstellung von APIs. Speed soll durch die vorgefertigten Assets aus dem MuleSoft-Ökosystem erfolgen. Neue APIs für jeden Anwendungsfallsoll durch verschiedene Protokolle möglich sein. Anwender können Daten automatisch transformieren, APIs und Integrationen testen, und Unternehmensintegrationen über die integrierte Unterstützung für Maven und Jenkins in CI/CD-Pipelines ein binden.
- 42Crunch: 42Crunch bietet eine umfassende API-Sicherheitsplattform mit Funktionen wie Schwachstellen-Scans, Sicherheitsüberwachung und automatischer Absicherung von APIs.
- Gravitee: Gravitee bietet eine Plattform, die API-Design-, Management-, Zugriffsmanagement- und Sicherheitslösung umfasst. Eine Gratis- und eine kostenlose Testversion stehen zur Verfügung. Mehr Infos in diesem deutschsprachigen Video: