Thought Leadership
Hacker machen vor IT-Silos nicht halt: Sie nutzen Living-off-the-Land-Techniken, bemächtigen sich digitaler Identitäten, umgehen EDR-Systeme und erhöhen dank Künstlicher Intelligenz ihr Angriffstempo, um sich grenzübergreifend im Netzwerk zu bewegen.
Sicherheitslösungen für Teilsegmente bieten keine Gesamtsicht über die so entstehenden Angriffsketten. Nur eine umfassende Neuausrichtung der Sicherheitsarchitektur und ein Management der Angriffsfläche hilft, Warnsignale im Kontext zu bewerten und Angriffen mit den richtigen Prioritäten entgegenzutreten.
Verteilte Beschaffungskompetenzen und Verantwortlichkeiten haben in der IT-Sicherheit zu einem komplexen Flickenteppich geführt: Je eine Lösung schützt Clients, Server, das Netzwerk oder die Cloud. Hacker ignorieren diese Grenzen: Nach einer Phishing-Mail kapern sie eine legitime Identität und bewegen sich vom Endpunkt seitwärts im Opfer-Netzwerk auf Server oder Cloud-Ressourcen.
Mangelnder Kontext
Ein historisch gewachsenes Nebeneinander von Silo-Lösungen ergibt für eine solche Situation nur Teilbilder. Gerade die Schnittstellen im Lateral Movement der Angreifer sind blinde Flecken. Angriffe werden von isolierten Tools nicht als zusammenhängender Vorgang erkannt, sondern erscheinen als niedrig priorisierte Einzelmeldungen in unterschiedlichen Konsolen. IoT und OT lassen sich oft nur passiv über den von ihnen generierten Netzwerkverkehr verfolgen – mit entsprechend geringerer Erkennungstiefe.
Neue Angriffsflächen verbessern die Tarnung
Zusätzlich vergrößert sich die Angriffsfläche. Identitäten sind zu einem neuen Primärziel geworden. Einmal kompromittiert, sind sie Basis für Living-off-the-Land-Angriffe, bei denen Hacker den Zugriff gekaperter legitimer Systemwerkzeuge für ihre Zwecke ausnutzen. Fehlt der Kontext – also die Vorgeschichte des externen Zugriffs – sieht dies wie ein legitimer Prozess aus.
Auch aktuelle Methoden zur Deaktivierung einer EDR nutzen im Netz vorhandene Tools. Legitime und signierte Treiber dienen den Hackern dazu, Schutzsoftware mit Kernel-Rechten zu deaktivieren. Bei neueren Angriffsvarianten liefert eine EDR keine Telemetrie mehr.

Schatten-KI als weites Feld für Risiken
KI-orchestrierte Kampagnen nutzen diese neue Gefahrenlage verstärkt aus. KI führt nicht unbedingt zu neuen Techniken, sondern erhöht Qualität, Tempo und Skalierbarkeit bekannter Methoden, wie verbessertes Phishing. Besonders gefährlich aber: Nutzerkonten einer nicht angemeldeten Schatten-KI in Abteilungen sind oft nicht in das zentrale Identity-Management eingebunden. Unberechtigte Prompts und Datei-Uploads werden von klassischen DLP-Konfigurationen häufig nicht erfasst.
IT-Sicherheitsverantwortliche benötigen aber die Sichtbarkeit, welche KI-Dienste verwendet und welche Daten dort verarbeitet werden. Nur so können sie Werkzeuge den Risiken entsprechend freigeben sowie Identitäten und Datenflüsse kontrollieren.
Gesamtsicht schafft Prioritäten
Ein herkömmliches Schwachstellenmanagement produziert – wenn überhaupt – eine Flut von Silo-Meldungen. Eine ungewöhnliche Anmeldung, der Aufruf eines legitimen Tools und eine auffällige Netzwerkverbindung können einzeln harmlos erscheinen. Erst ihre Korrelation offenbart, dass sie Teil eines Angriffs sind.
Wer die Gefahren einschätzen will, kann zudem nicht nur auf eine hohe CVSS-Bewertung schauen, sondern benötigt Kontext: Ist eine Schwachstelle von außen erreichbar? Betrifft sie ein kritisches System? Kann sie einen tatsächlichen Angriffspfad öffnen?
Eine architektonische Antwort auf dieses Problem gibt ein Management der gesamten Angriffsfläche, das Endpunkt, Server, Cloud und Netzwerk und weitere Sensoren mitbeobachtet und den Angriff in seiner Gesamtheit erfasst: vom Eintritt bis zur Ausführung der Malware oder zur Exfiltration von Daten.
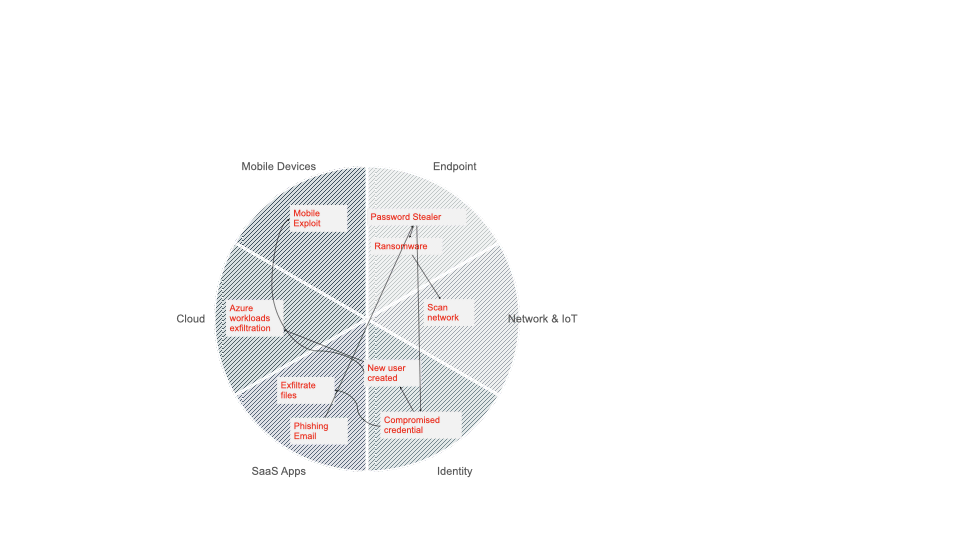
Der Mehrwert ganzheitlich verwalteter Angriffsflächen entsteht durch Korrelation von Informationen. Im zeitlichen Kontext werden sie zu einer erkennbare Angriffskette. Fällt eine Telemetriequelle aus, liefern die übrigen weiterhin Hinweise. Eine Extended Detection and Response (XDR) beseitigt dabei mögliche Lücken, indem sie Endpunkte, Identitäten, Cloud-Dienste, Netzwerke und Mobilgeräte abdeckt.
Der Blick auf die gesamte Gefahrenlandschaft hilft, Risiken zutreffend zu bewerten, kritische Pfade zu priorisieren und die Angriffsfläche effizient und wirksam zu minimieren: Patches können sich stärker an Erreichbarkeit und Ausnutzbarkeit einer Lücke sowie Asset-Kritikalität orientieren. Wo kein zeitnahes Update möglich ist, etwa in OT- oder Legacy-Umgebungen, helfen Segmentierung und eingeschränkte Zugriffsrechte.
Überblick und Kontext ermöglichen zudem eine Prävention, die die Sicherheit grundlegender ausbaut als bloßes Patchen: Benötigt eine Rolle zum Beispiel keine Skript-Interpreter, administrative Kommandozeilen oder WMI, sollten diese Funktionen nicht uneingeschränkt verfügbar sein. So haben auch Angreifer keinen Zugriff auf diese Möglichkeiten.
Gesamtabwehr statt Mosaikbausteine
Eine Sicherheitsarchitektur mit domänenübergreifender Sensorik und Korrelation (XDR) sowie ein Exposure-Management-Konzept, das Angriffspfade statt isolierter Einzelfunde priorisiert – unter ausdrücklicher Einbeziehung der KI als eigene Angriffsfläche – adressieren die aktuellen Sicherheitsprobleme grundlegend. Sie schafft die Grundlagen, um Angriffe zu erkennen, zu priorisieren und abzuwehren.