Laut Barracuda nutzten 2025 43 Prozent der Phishing-Kit-Angriffe gefälschte CAPTCHAs. Mit ClickFix lösen Nutzer Infektionen selbst aus.
Zwischenablage
Gefälschte CAPTCHAs verbreiten zunehmend Malware
Bildquelle: Rokas Tenys / Shutterstock.com
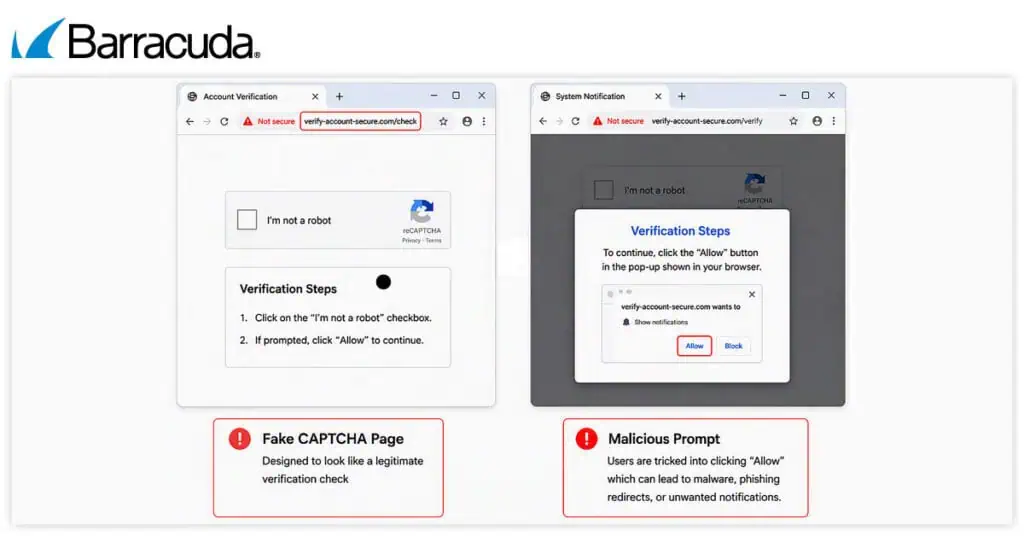
Angreifer setzen bei Phishing-Angriffen zunehmend gefälschte CAPTCHAs ein. Laut einer Analyse des Sicherheitsunternehmens Barracuda wurden 2025 bei 43 Prozent der untersuchten Angriffe mit Phishing-Kits CAPTCHA-Abfragen missbraucht. Sie dienen nicht mehr nur dazu, Nutzer zur Eingabe von Zugangsdaten auf Phishing-Seiten zu bewegen. Bei ausgefeilteren Angriffen verbergen sie schädliche Inhalte vor automatisierten Sicherheitsprüfungen, verbreiten Schadsoftware oder verleiten Nutzer dazu, Browser-Benachrichtigungen zu aktivieren, über die weitere schädliche Inhalte ausgeliefert werden.
Befehl landet unbemerkt in der Zwischenablage
Besonders häufig kombinieren Angreifer gefälschte CAPTCHAs mit der ClickFix-Technik. Klickt ein Nutzer auf ein Kontrollkästchen oder eine Schaltfläche zur Verifizierung, wird im Hintergrund ein schädlicher Befehl in die Zwischenablage kopiert. Die Seite fordert den Nutzer dann auf, den Ausführen-Dialog von Windows oder ein anderes Systemwerkzeug zu öffnen, den Befehl einzufügen und die Eingabetaste zu drücken. Damit startet er selbst die Infektion. Bei aggressiveren Varianten genügt laut Barracuda bereits eine einfache Interaktion mit der Seite oder eine Mausbewegung, um den Befehl zu kopieren.
Die Seiten täuschen dabei häufig Browserfehler, fehlgeschlagene Dokumentvorschauen, Probleme in Online-Meetings oder notwendige Softwareupdates vor und bieten anschließend eine angebliche Lösung an. Ende September hatte das Sicherheitsunternehmen Huntress eine Kampagne gemeldet, bei der präparierte Custom GPTs Nutzer auf eine ClickFix-Seite mit gefälschter Cloudflare-Prüfung leiteten.
Warnsignale bleiben gleich
KI- und No-Code-Werkzeuge erleichtern es Angreifern laut Barracuda, professionell gestaltete CAPTCHAs und Phishing-Seiten zu erstellen. Echte CAPTCHAs fordern Nutzer jedoch nie auf, Befehle auszuführen, Software zu installieren, Benachrichtigungen zu aktivieren oder Passwörter und Einmalcodes einzugeben. Sie lösen auch keine unerwarteten Downloads aus. Erscheint nach dem Klick auf einen Link in einer E-Mail unerwartet ein CAPTCHA, sollten Nutzer die URL prüfen und die Herkunft des Links über einen separaten Kanal verifizieren. Ein CAPTCHA sagt laut Barracuda nichts darüber aus, ob eine Webseite sicher ist.
(red/Barracuda)