

Laut einer Telemetrie-Auswertung entfallen 9,2 Prozent der macOS-Bedrohungen auf Deutschland. Ransomware bleibt selten, Adware und ClickFix nehmen zu.
Deutschland auf Platz zwei
Browser wird Haupteinfallstor für Mac-Angriffe
Angriffe auf Mac-Nutzer laufen zunehmend über den Browser. Das zeigt der macOS Threat Landscape Report 2026 des Sicherheitsanbieters Bitdefender. Grundlage ist eine Auswertung von mehr als 1,5 Milliarden sicherheitsrelevanten Ereignissen und Telemetriedaten aus dem Zeitraum von August 2025 bis Juli 2026. Die Daten stammen von Systemen mit Bitdefender-Software. Angreifer nutzen laut dem Bericht Online-Anzeigen, Phishing-Seiten, Weiterleitungen, gefälschte Warnmeldungen und täuschende Installationsprogramme, ohne dass dafür zwingend eine Schwachstelle in macOS ausgenutzt werden muss.
Deutschland auf Platz zwei
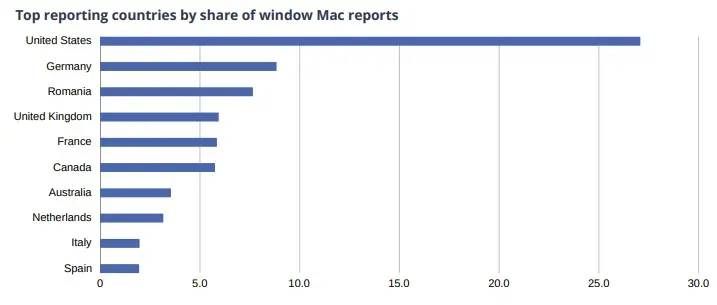
Auf Nutzer in den USA entfielen 27,3 Prozent der erfassten Bedrohungen, auf Nutzer in Deutschland 9,2 Prozent. Es folgen unter anderem Rumänien, Großbritannien, Frankreich, Kanada, Australien, die Niederlande, Italien und Spanien. Bitdefender weist darauf hin, dass die Verbreitung von macOS-Systemen und die Streuung einzelner Kampagnen die Verteilung beeinflussen. Auch der Marktanteil von Bitdefender in den jeweiligen Ländern dürfte eine Rolle spielen.
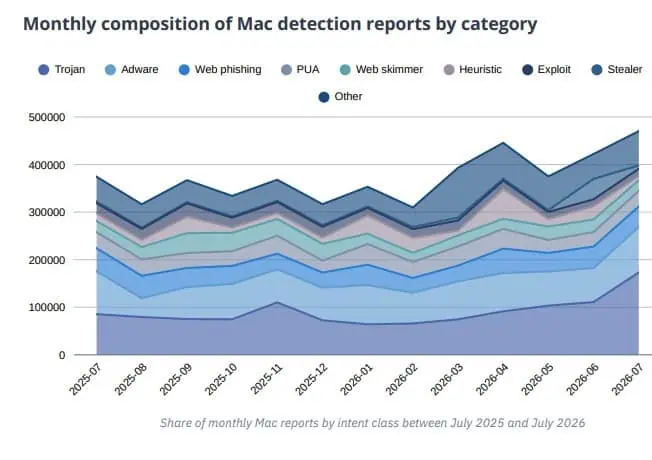
Web- und dokumentbasierte Bedrohungen machten rund 45 Prozent aller erfassten Ereignisse aus und bildeten damit die größte Kategorie. Unter den übrigen Erkennungen stieg der Anteil von Adware von 22,6 auf 34,4 Prozent. Den größten Anteil stellten dort weiterhin Trojaner mit 45,2 Prozent, nach 51,8 Prozent im Vorjahreszeitraum.
Ransomware weiterhin selten
Ransomware, die speziell für macOS entwickelt wurde, bleibt selten. Signaturen für die Verschlüsselung von Dateien machten nur 0,028 Prozent der gemeldeten Fälle aus. Auch der Anteil von Infostealern, die Zugangsdaten aus Browsern, Sitzungscookies, Schlüsselbund-Daten und Krypto-Wallets abgreifen, ist mit 1,5 Prozent pro Monat Mitte 2026 gering, hat sich aber gegenüber 0,9 Prozent Mitte 2025 erhöht.
ClickFix und notarisierte Malware
Zunehmend verleiten sogenannte ClickFix-Kampagnen Anwender dazu, schädliche Befehle selbst im Terminal auszuführen. Auslöser sind häufig gefälschte CAPTCHA-Abfragen, angebliche Software-Updates, Anleitungen zur Fehlerbehebung oder vermeintliche Installationsprogramme für KI-Werkzeuge. Zudem stellte Bitdefender fest, dass mehrere Malware-Familien Apples Notarisierungsprozess für signierte Apps überwunden haben. Die Notarisierung biete daher keine absolute Sicherheitsgarantie.
Mac-Nutzer sollten Software nur aus dem App Store oder von den offiziellen Websites der Hersteller beziehen und niemals Befehle ins Terminal kopieren, zu denen eine Website oder eine Nachricht auffordert. Ähnliche Kampagnen mit gefälschten KI-Installern beschreibt Check Point derzeit auch für Windows.
(red/Bitdefender)


