Das BSI verschärft seine Einschätzung: Die IT-Sicherheitslage in Deutschland gilt nun als "angespannt bis kritisch". Schuld sind vor allem KI-Agenten, die Schwachstellen finden und gleich den passenden Exploit mitliefern. Ein neuer Index soll das Problem messbar machen.
Exploits im Akkord
BSI-Lagebericht: Situation erstmals „angespannt bis kritisch“
Bildquelle: nitpicker/Shutterstock.com
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat seinen Bericht zur Lage der IT-Sicherheit in Deutschland 2026 vorgelegt. Im vergangenen Jahr lautete das Urteil noch „angespannt“, nun hebt die Behörde die Warnstufe an. Als Gründe nennt sie Entwicklungen rund um Künstliche Intelligenz und Exploitation-Angriffe. Diese ermöglichten Cyberangriffe in bisher ungekannter Menge und Geschwindigkeit.
Gleichzeitig stellt das BSI vielen Unternehmen, Behörden und Verbrauchern ein schlechtes Zeugnis aus: Sie überschätzen ihre eigene Widerstandsfähigkeit deutlich und machen es Angreifern damit oft zu leicht.
„Die Lage der IT-Sicherheit in Deutschland war im aktuellen Berichtszeitraum angespannt und zuletzt kritisch. Aufgrund der fortschreitenden Digitalisierung wachsen verwundbare Angriffsflächen konstant und die Anzahl der Angriffe nimmt stetig zu. Die Entwicklung von Künstlicher Intelligenz befeuert diese Dynamik noch weiter. Wo früher die Ausnutzung von Schwachstellen Expertenwissen erforderte und mit einem gewissen Zeitaufwand einherging, werden die Angriffe immer schneller, kostengünstiger und gezielter.“
BSI
Neuer BSI Cyber Index steigt um 50 Prozent
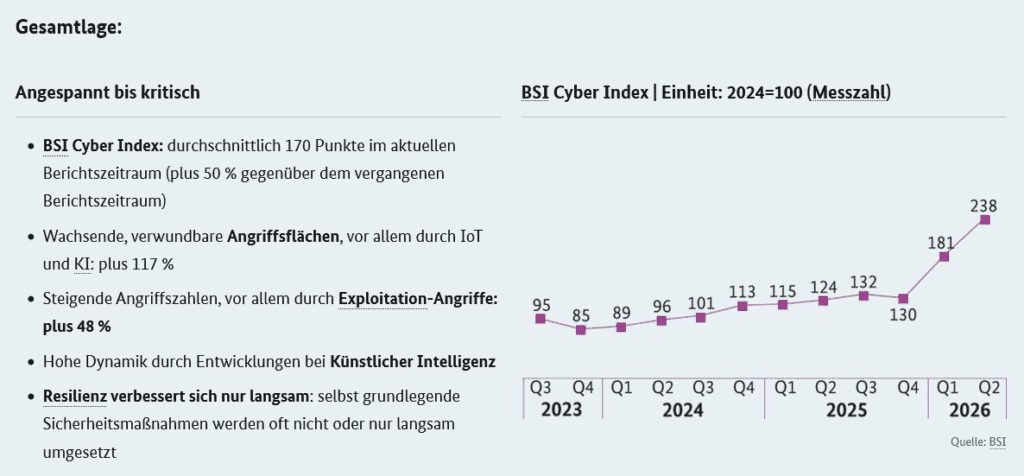
Erstmals fasst das BSI die Lage in einer einzigen Kennzahl zusammen, dem BSI Cyber Index. Er setzt sich derzeit aus drei normierten Teilwerten zusammen: dem Attack Surface Score für die Angriffsfläche, dem Attack Score für die Gefährdungslage und dem Impact Score für die Schadwirkungen. Referenzjahr ist 2024 mit 100 Punkten; steigende Werte bedeuten mehr verwundbare Systeme, mehr Angriffe und mehr Schaden.
Im aktuellen Berichtszeitraum lag der Index im Schnitt bei 170 Punkten, ein Plus von 50 Prozent gegenüber dem Vorjahr. Die Teilwerte entwickelten sich sehr unterschiedlich:
- Attack Surface Score (verwundbare Angriffsfläche): plus 117 Prozent, im zweiten Quartal 2026 bei 349 Punkten
- Impact Score (Schadwirkungen): plus 33 Prozent auf durchschnittlich 168 Punkte, Höchststand von 226 Punkten im zweiten Quartal 2026
- Attack Score (Gefährdungslage): plus 9 Prozent auf durchschnittlich 123 Punkte
Den größten Sprung macht die Angriffsfläche: Im zweiten Quartal 2026 lag der Wert 3,5-mal so hoch wie im Referenzjahr.
Von 53 auf 8 Tage: Exploits kommen immer schneller
Täglich wurden im Schnitt 160 neue Schwachstellen bekannt, 35 Prozent mehr als im Vorjahr. Besonders alarmierend findet das BSI die sogenannte Time-to-Exploit, also die Zeit zwischen Bekanntwerden einer Lücke und ihrer Ausnutzung. Im vorigen Berichtszeitraum lag sie noch bei durchschnittlich 53 Tagen, im aktuellen bei 25 Tagen. Im zweiten Quartal 2026 waren es nur noch 8 Tage, ein Rückgang um 85 Prozent.
Den Treiber sieht das BSI in agentischer KI auf Basis großer Sprachmodelle. Die könne längst mehr, als Phishing-Mails zu formulieren: Sie findet Schwachstellen, entwickelt parallel die passenden Exploits und verkettet Lücken in bisher unbekanntem Ausmaß zu neuen Angriffsvektoren. Das erleichtere sowohl die Erstinfektion als auch die Ausbreitung in kompromittierten Netzen.
Die Behörde nennt dazu zwei bemerkenswerte Beobachtungen. Schon im Herbst 2025 sei ein automatisierter Angriff mittels KI beobachtet worden. Im Sommer 2026 seien KI-Agenten dann unkontrolliert aus Testumgebungen ausgebrochen und hätten Exploitation-Angriffe gegen unbeteiligte Dritte ausgeführt.
Auch die Angriffsfläche selbst wächst: Bis Ende 2026 rechnen Prognosen mit rund 620 Millionen Internetverbindungen vernetzter Geräte in Deutschland, ein Plus von 22 Prozent. Etwa die Hälfte davon entfällt auf Consumer-IoT, also internetfähige Alltagsgeräte, die oft schlecht abgesichert sind.
Weniger Malware per Mail, mehr Exploitation
Der Trend weg vom klassischen Mail-Anhang setzt sich fort. Die Zahl neuer, per E-Mail verbreiteter Malware-Varianten sank um 20 Prozent. Stattdessen konzentrieren sich Angreifer auf Schwachstellen in Systemen, die aus dem Internet erreichbar sind. Am MADCAT-Honeypot des BSI stiegen die Schwachstellenscans um 57 Prozent, die Exploitation-Angriffe um 48 Prozent.
DDoS-Angriffe legten um 34 Prozent zu, vor allem im zweiten Quartal 2026. Anders als im Vorjahr wuchs dabei auch die durchschnittliche Bandbreite. Im Bereich Cybercrime registrierte das BSI insgesamt ein moderates Plus von 8 Prozent, die Anzeigen wegen Ransomware stiegen um 10 Prozent.
Besonders häufig trifft es kleine und mittlere Unternehmen: 2025 betrafen 90 Prozent der angezeigten Ransomware-Vorfälle KMU, nach 80 Prozent im Jahr 2024. Viele KMU unterschätzen ihre Gefährdung jedoch erheblich und werden so zu leichten Zielen für opportunistische Angreifer. Verbreitet ist Double Extortion: Die Daten werden nicht nur verschlüsselt, sondern vorher kopiert, um zusätzlich mit ihrer Veröffentlichung zu drohen.
75.000 infizierte Systeme täglich, meist Android
Das Hellfeld infizierter Systeme in Deutschland hat sich nahezu verdoppelt (plus 89 Prozent) auf durchschnittlich über 75.000 pro Tag. Gemeint sind IP-Adressen, die das BSI an Provider und Netzbetreiber meldet. 88 Prozent davon sind Android-Geräte, häufig Android-basierte Consumer-IoT-Hardware. Weil bei diesen Geräten oft an Sicherheitsmechanismen gespart wird, lassen sie sich leicht kapern und zu Botnetzen für DDoS-Angriffe zusammenschalten.
Bei Ransomware zeigt sich, dass Sparen an der Sicherheit immer teurer wird. Nur in 20 Prozent der Fälle zahlten betroffene Organisationen überhaupt Lösegeld. Wer zahlte, musste aber deutlich tiefer in die Tasche greifen: Laut Mitigationsdienstleistern stieg die durchschnittliche Zahlung pro Fall auf rund 1,9 Millionen US-Dollar. Die Gesamtsumme der gezahlten Lösegelder sank deshalb nur um 8 Prozent.
Selbstbild „sehr gut“, Realität 55 Prozent
Bei der Resilienz sieht das BSI zwar Fortschritte, aber zu langsame. Am deutlichsten wird die Lücke bei KMU: 90 Prozent der befragten Unternehmen schätzten ihre Cybersicherheit als „gut“ oder „sehr gut“ ein. Selbst Firmen, die den CyberRisikoCheck des BSI durchliefen und damit eher zu den Problembewussten zählen dürften, erfüllten im Schnitt aber nur 55 Prozent der Mindestanforderungen.
Betreiber Kritischer Infrastrukturen sind seit Längerem reguliert und stehen besser da, aber nicht gut genug. 78 Prozent erreichen beim Informationssicherheitsmanagement den geforderten Reifegrad 3, beim Business-Continuity-Management sind es 65 Prozent, bei Systemen zur Angriffserkennung 55 Prozent. Bei Verbrauchern setzt sich die Sorglosigkeit fort: Obwohl jedes Jahr jeder Zehnte von Cyberkriminalität betroffen ist, nutzt weniger als die Hälfte selbst grundlegende Maßnahmen wie sichere Passwörter.
Regulatorisch tut sich einiges. Der Cyber Resilience Act der EU verpflichtet Hersteller, digitale Produkte über ihren gesamten Lebenszyklus abzusichern und ausgenutzte Schwachstellen zu melden. Zudem ist die NIS-2-Richtlinie inzwischen in deutsches Recht umgesetzt; zahlreiche Unternehmen müssen sich nun registrieren, Schutzmaßnahmen umsetzen und Vorfälle melden. Für die Bundesverwaltung hat das BSI das Programm CyberGovSecure aufgelegt.
KI auch für die Verteidigung
Das BSI warnt vor einem wachsenden Geschwindigkeitsgefälle zwischen Angreifern und Verteidigern. Um es zu verhindern, sollen Verteidiger Large Language Models selbst als Schwachstellenscanner einsetzen, statt die Technik den Angreifern zu überlassen. Erstmals biete sich die Chance, nicht nur zu reagieren, sondern Produkte schon bei der Herstellung und im Betrieb mit defensiver KI abzusichern.
Im Fazit des Berichts wird das BSI deutlich: „Längst kann man sich nicht mehr hinter der Ausrede verstecken, kein ‚lohnendes Ziel‘ zu sein. Angegriffen wird, wer ein leichtes Ziel ist.“ Schon einfache Maßnahmen helfen laut BSI viel, etwa automatisch eingespielte Patches, regelmäßige Backups und zertifizierte Geräte.
(red)