Unbefugte hatten bis zu drei Jahre Zugriff auf Buchungsdaten mehrerer Airlines. Bei Finnair geht es um 116.000 Buchungen, bei SAS um 350.000 Reisende.
Buchungen geöffnet
Finnair und Condor von Amadeus-Datenleck betroffen
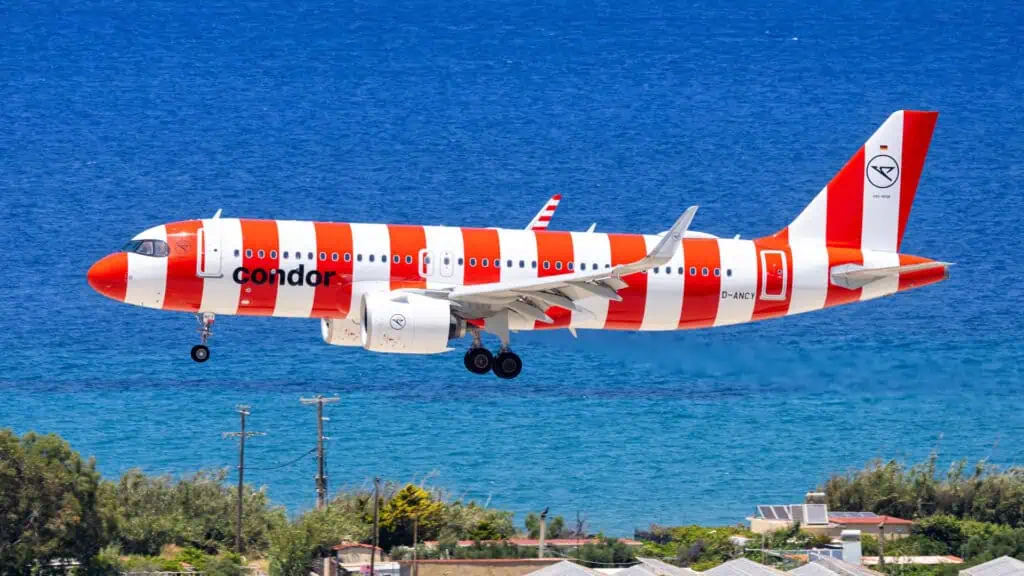
Bildquelle: Markus Mainka/Shutterstock.com
Ein Datenleck beim Reiseinformatik-Anbieter Amadeus betrifft eine wachsende Zahl von Fluggesellschaften. Am 9. November teilte Finnair mit, dass rund 116.000 seiner Buchungen betroffen sind. Amadeus liefert Software für Buchung, Ticketing und Flugabwicklung an Airlines, Hotels und Reisebüros weltweit. Laut der norwegischen Sicherheitsbehörde NSM könnten Unbefugte mindestens drei Jahre lang Zugriff auf Systeme von Amadeus gehabt haben, von August 2023 bis September 2026. Die Lücke wurde laut NSM am 23. September 2026 geschlossen. Die betroffenen Airlines informierte Amadeus erst ab Ende Oktober.
750 Buchungen geöffnet
Bei Finnair geht es um Passagierlisten. Von den rund 116.000 Buchungen wurden etwa 750 tatsächlich geöffnet, darunter 30 Pauschalreisen der Konzernmarke Aurinkomatkat. Für die wenigen noch aktiven Buchungen hat Finnair neue Buchungsnummern vergeben, um weitere unbefugte Zugriffe zu verhindern. Kreditkartennummern und Passwörter wurden laut Amadeus nicht eingesehen.
„Wir haben von Amadeus eine detaillierte Erklärung zu diesem Vorfall verlangt. Die Systeme von Finnair wurden nicht kompromittiert.”
Timo Arunda, CISO von Finnair
Amadeus ist für den betroffenen Dienst nach der Datenschutz-Grundverordnung verantwortlich, hat den Vorfall den Datenschutzbehörden in der EU gemeldet und muss die Betroffenen informieren. Finnair will betroffene Kunden per E-Mail benachrichtigen, sobald Amadeus die Kontaktdaten übermittelt hat, und hat das finnische Nationale Cybersicherheitszentrum eingeschaltet.
Auch Condor betroffen
Finnair ist laut Berichten die siebte große Fluggesellschaft, die von dem Vorfall betroffen ist. Bei SAS sind in Schweden 350.164 Reisende betroffen, vor allem mit älteren Buchungen und bereits abgeschlossenen Reisen. In Norwegen meldeten die Airline Norwegian und das Reisebüro Berg-Hansen den Vorfall der Datenschutzbehörde. Auch Korean Air und die deutsche Fluggesellschaft Condor haben eingeräumt, betroffen zu sein, ohne Angaben zum Umfang zu machen. Die Untersuchung läuft noch.
Je nach Buchung könnten laut NSM Reiserouten, Kontaktdaten und Passnummern zugänglich gewesen sein. Ob solche Daten im Einzelfall tatsächlich abgeflossen sind, ist offen. Betroffene sollten mit gezielten Phishing-Nachrichten rechnen, die sich auf echte Buchungen beziehen, und Anfragen zu Umbuchungen, Erstattungen oder Zahlungen nur über die offiziellen Kanäle der Fluggesellschaft prüfen. Amadeus hat nach eigenen Angaben unter anderem Passwörter zurückgesetzt, um die Angreifer auszusperren.
(red)