Mehr Besucher, mehr Aussteller, mehr KI: Die it-sa in Nürnberg wächst kräftig. Auf den Ständen drehte sich fast alles um die Absicherung von KI-Systemen. Dazwischen ging es um digitale Souveränität, NIS2 und Post-Quanten-Kryptografie. Ein Nachbericht.
Bildquelle: it-daily.net
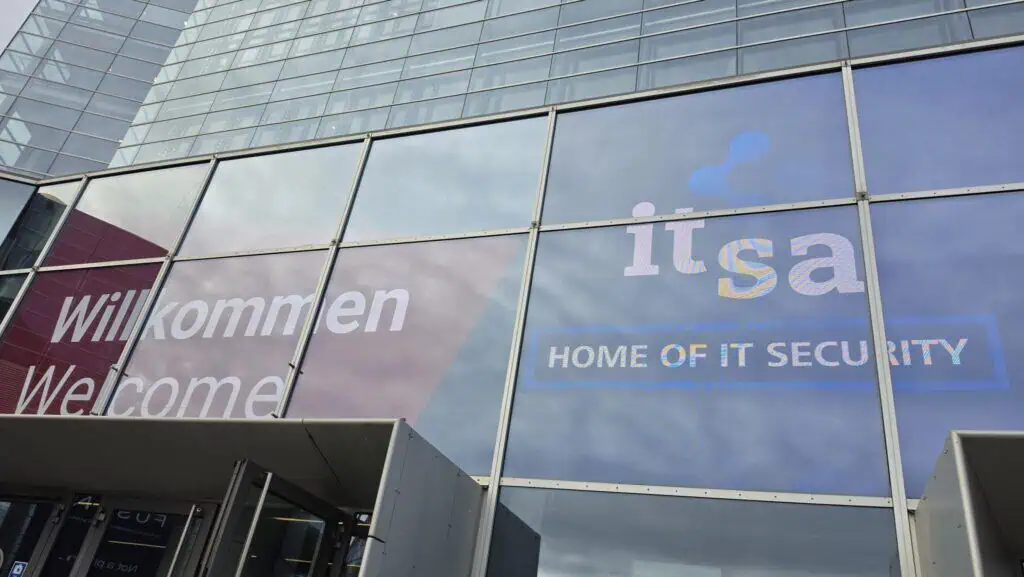
Die it-sa 2026 meldet erstmals mehr als 1.000 Aussteller, genauer 1.005, und über 33.000 Fachbesucher aus mehr als 70 Ländern. Das entspricht laut Veranstalter einem Besucherplus von rund 20 Prozent gegenüber dem Vorjahr. „Die diesjährige it-sa hat eindrucksvoll gezeigt, welche Dynamik der Cyber-Security-Markt derzeit entwickelt“, sagt Thimo Holst, Head of Brand Strategy der it-sa. Das Wachstum und die erstmals mehr als 1.000 Aussteller seien „ein klares Signal für die Relevanz der Veranstaltung“. Cyber-Security sei heute ein strategisches Thema für Wirtschaft, Staat und Gesellschaft gleichermaßen. Der Eindruck vor Ort bestätigt das zumindest quantitativ: Volle Hallen vor allem an den ersten beiden Tagen, lange Schlangen an den Foren.
Lob gab es vor allem für das Publikum. Nahezu alle Aussteller, mit denen it-daily.net sprach, berichteten von sehr interessierten Besuchern, die mit konkreten Problemen und Herausforderungen an die Stände kamen. Das sieht auch der Veranstalter so. „Besonders erfreulich war die Qualität der Gespräche auf den Ständen und in den Foren“, sagt Holst. Bunt gemischt war es zudem. IT-Admins, CISOs und CEOs, Partner, aber auch Studenten fanden den Weg in die Nürnberger Messehallen.
KI überall: Als Werkzeug und als Angriffsfläche
Das bestimmende Thema war unübersehbar: An so gut wie jedem Stand ging es um KI-Security. Gemeint ist dabei zweierlei. Zum einen bauen Hersteller KI in ihre Produkte ein, etwa zur Erkennung von Anomalien oder zur Automatisierung im Security Operations Center. Zum anderen wächst der Bedarf, KI-Systeme selbst abzusichern, von Prompt Injection über Datenabfluss bis zu autonom agierenden Agenten mit weitreichenden Rechten. Eines ist bei der it-sa klar geworden: Das Zeitalter der KI-Agenten ist da.
„Viele Unternehmen haben sich bei der KI-Transformation eine blutige Nase geholt“, sagt derweil Thomas Müller-Martin, Field Strategist beim Identity-Spezialisten Omada. „Security ermöglicht überhaupt erst die KI-Transformation.“ SAP spreche sogar schon vom Autonomous Enterprise, also davon, dass Unternehmen so viel automatisieren wie eben möglich. Müller-Martin greift zu einem Bild: Unternehmen säßen mit KI im Sportwagen, hätten aber noch die Bremsen von früher. „Erst Identity Security mache das Tempo überhaupt möglich.“
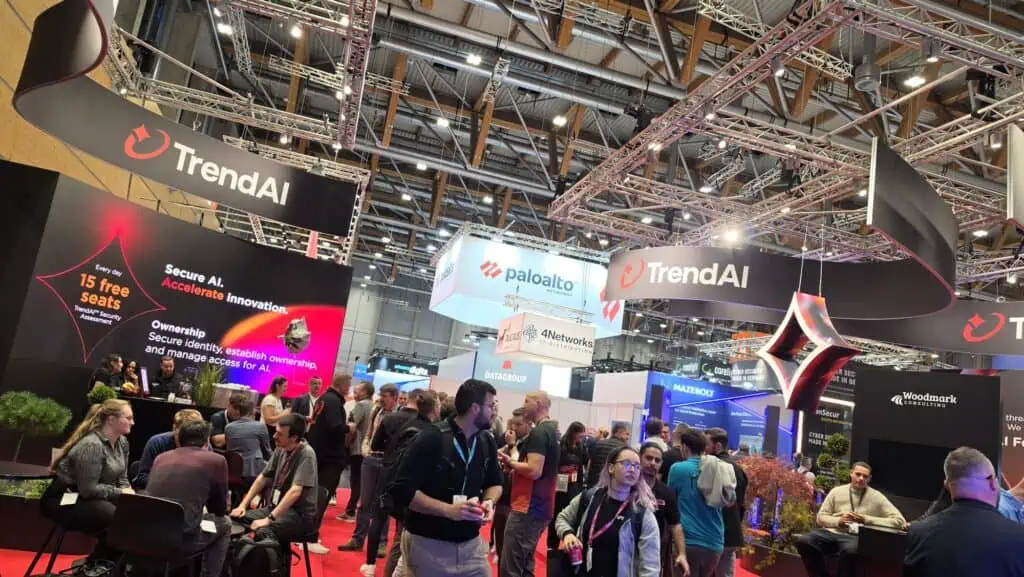
Auffällig war, wie selbstverständlich das Thema inzwischen behandelt wird. Kaum ein Anbieter kam ohne KI-Bezug im Standclaim aus. Sophos etwa stellte zur Messe eine neue Firewall-Serie vor. Doch selbst wenn KI Bedrohungen im Schnitt innerhalb von 89 Sekunden erkenne, wollten Kunden weiterhin verstehen, was genau passiert sei, sagt Sven Janssen, VP Sales Central Europe bei Sophos.
Warten auf den M-Day
Noch weiter blickt Christoph Schuhwerk, CISO in Residence bei Zscaler. Er rechnet noch im November mit dem „M-Day“. Gemeint ist der Tag, an dem frei verfügbare Open-Weight-Modelle ähnliche Fähigkeiten erreichen wie Mythos, das KI-Modell von Anthropic, das bislang nur ausgewählten Organisationen zugänglich ist. Ab dann stünden solche Fähigkeiten auch Angreifern offen.
Wie weit diese reichen, zeigt Schuhwerk am Beispiel von Project Glasswing, in dessen Rahmen Mythos derzeit eingesetzt wird: Selbst im eigenen, nach seinen Worten bestgetesteten Code habe das Modell noch Schwachstellen gefunden. Für die Zeit danach erwartet Schuhwerk 50 KI-Agenten pro menschlichem Nutzer, die alle abgesichert werden wollen.
Ähnlich alarmiert, aber vorbereitet klingen Dennis Monner, CEO von Open Systems, und CTO Markus Ehrenmann. „KI-Angriffe steigen massiv. Innerhalb des Netzwerkes müssen deshalb Maßnahmen getroffen werden. Wir müssen im Prinzip davon ausgehen, dass schon jemand im Netzwerk ist.“ Das Unternehmen setzt deshalb auf zwei Verteidigungslinien und stellte auf der it-sa die zweite davon vor.
Die erste Linie heißt Argus und arbeitet nach dem Prinzip der Collective Defense: Sie blockiert Bedrohungen in Echtzeit am Netzwerkrand, gestützt auf Signale, die zwischen Kunden geteilt werden, ohne deren Daten preiszugeben. Die neue zweite Linie, Apate, setzt auf aktive Täuschung. Generativ erzeugte Fallen locken Angreifer in Honeypots (OpenSystems nennt sie „Decoys“), ihre Methoden werden analysiert und die Erkenntnisse genutzt, um sie netzwerkweit zu blockieren.
Deutlich wurde in Gesprächen immer wieder, wie sehr sich das Tempo erhöht hat. „Das Katz-und-Maus-Spiel wird sich nicht verändern. Die Geschwindigkeiten nehmen aber extrem zu“, sagt Enrico Bartz, Senior Solutions Architect – Public Sector bei Red Hat. Auf Fälle wie die kritischen PHP-Schwachstellen, die in den Wochen vor der Messe weltweit für Aufmerksamkeit sorgten, müsse man sich einstellen.
Souveränität, NIS2 und der Blick auf Quantenrechner
Neben KI war digitale Souveränität das zweite große Thema. Viele Unternehmen und Behörden wollen wissen, wo ihre Daten liegen, wer darauf zugreifen kann und wie abhängig sie von einzelnen, meist außereuropäischen Anbietern sind. Europäische Hersteller nutzten das sichtbar als Verkaufsargument. „Wir merken, dass Unternehmen sich weiterhin intensiv mit digitaler Souveränität beschäftigen und versuchen, Abhängigkeiten transparent zu halten und zu managen“, heißt es beim Systemhaus ACP.
NIS2 tauchte in vielen Gesprächen eher beiläufig auf, war aber präsent. Für zahlreiche Unternehmen bedeutet die Richtlinie neue Pflichten bei Risikomanagement und Meldewegen und damit konkreten Handlungsbedarf, den Anbieter gern adressieren.
Ebenfalls ein wiederkehrendes Thema: Post-Quanten-Kryptografie. Zwar gibt es noch keinen Quantencomputer, der heute gängige Verschlüsselung bricht. Die Sorge vor „Harvest now, decrypt later“-Angriffen sorgt aber dafür, dass die Migration auf quantensichere Verfahren auf die Agenda rückt.
Publikum als Krisenstab
Am Abschlusstag ließ Prof. Dr. Marco Gercke in seiner Keynote „Cyber Incident Simulation“ das Publikum einen Angriff auf ein fiktives mittelständisches Unternehmen durchspielen. Die Zuhörer übernahmen die Rolle des Managementboards und stimmten per Handzeichen ab: Wie kritisch ist ein Vorfall? Zahlt man das Lösegeld?
Die Ergebnisse fielen teils deutlich auseinander. Genau das sei auch im Ernstfall typisch, so Gercke: Konsens stelle sich nicht sofort ein. Entscheidungswege und Verantwortlichkeiten müssten deshalb vor einem Vorfall feststehen.
Daneben gab es sechs offene Foren und den Congress@it-sa mit Vorträgen zu Cloud-Sicherheit, digitaler Resilienz und dem Schutz Kritischer Infrastrukturen.
IT Security Awards 2026: Sieben Preise zum Jubiläum
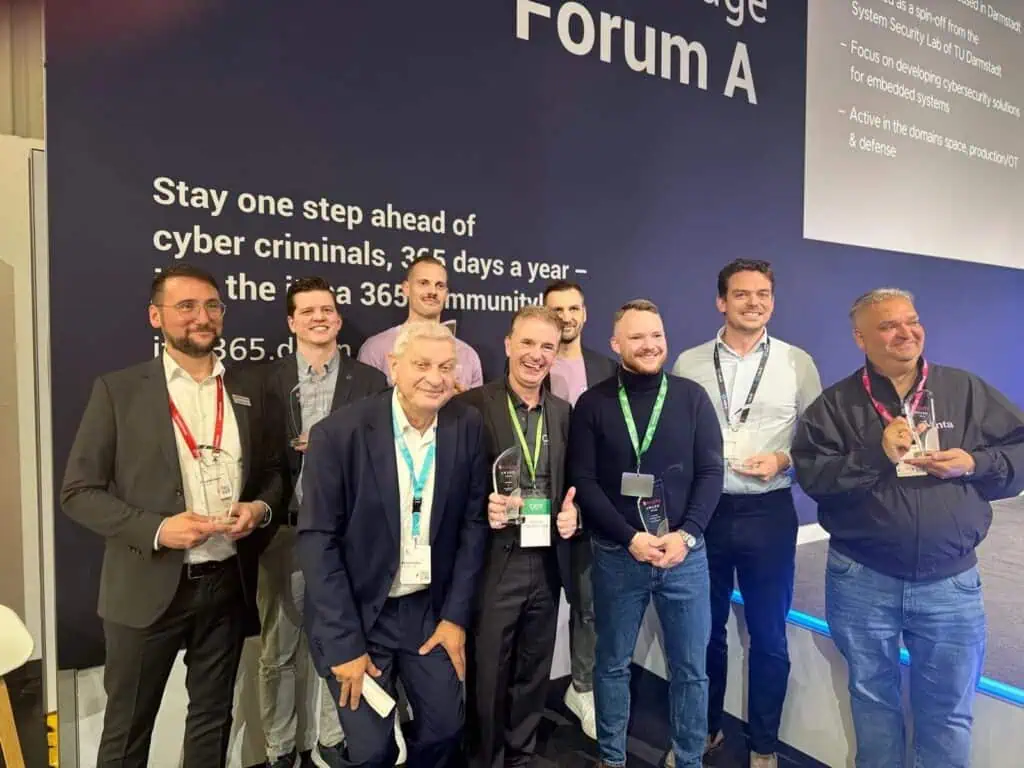
Der IT Verlag verlieh am ersten Messetage im Rahmen der it-sa die IT Security Awards 2026. Die Preise gibt es seit 20 Jahren, in diesem Jahr erstmals in sieben neu definierten Kategorien. Auch hier zeigt sich der Trend der Messe: Mehrere Gewinner setzen auf KI und Automatisierung, allen voran Cato Networks in der neuen Kategorie Autonomous Security. Hier erfahren Sie mehr über die Gewinner der Awards.
2027: Eine Halle mehr und eine eigene Konferenz
Die Messe wird weiter wachsen. Weil die Flächen ausgebucht sind, kommt 2027 Halle 10 hinzu, die it-sa EXPO umfasst dann sechs Hallen. Zudem stellte der Veranstalter mit dem Cyber thought leaders dialogue die neue it-sa CONFERENCE vor. Mit dabei waren unter anderem Nürnbergs Oberbürgermeister Marcus König, der bayerische Innenstaatssekretär Sandro Kirchner, Barbara Kluge vom BMI sowie Heli Tiirmaa-Klaar von der IT Coalition der Ukraine Defence Contact Group. Künftig soll die Marke aus it-sa EXPO, it-sa CONFERENCE und der ganzjährigen Plattform it-sa 365 bestehen.
Mit dem Wachstum kommt allerdings auch Kritik. Einige Aussteller bemängelten, dass die Messe teils unübersichtlich geworden sei, und vermissten eine App zur Orientierung. Mit einer sechsten Halle dürfte sich diese Frage 2027 eher noch verschärfen.
Fazit
Die it-sa 2026 war voll, international und thematisch klar fokussiert. KI-Security war das Schlagwort der Messe. Spannender waren aber oft auch die Gespräche abseits davon: über Abhängigkeiten von Anbietern, die Umsetzung von NIS2 und die Frage, wann Unternehmen ihre Kryptografie quantensicher machen müssen.
Für die Aussteller zählte am Ende vor allem eines: Wer nach Nürnberg kam, brachte konkrete Fragen mit. Für eine Fachmesse ist das das beste Zeichen.