Thought Leadership

Arctic Wolf Labs deckt eine Kampagne auf, bei der gekaperte ukrainische Websites die Schadsoftware Psychedelic Stealer über ein gefälschtes CAPTCHA verbreiten.
Die Sicherheitsforscher von Arctic Wolf Labs verfolgen eine laufende Kampagne, bei der Angreifer legitime ukrainische Unternehmenswebsites kompromittieren, um darüber eine neu identifizierte Schadsoftware zu verbreiten, die sie aufgrund eines eingebetteten Tags im Code „Psychedelic Stealer“ nennen.
Kompromittierte echte Unternehmensseiten als Einfallstor
Die Angreifer schleusten einen iFrame in mehrere Websites echter ukrainischer Unternehmen ein, darunter eine Haarbehandlungsklinik, einen Hersteller von Modellbausätzen, einen spezialisierten Buchhändler und Verlag, eine psychologische Einrichtung, einen Werkzeughändler sowie einen Autohändler. Zahlreiche Indizien, darunter etablierte Social-Media-Konten und Verweise von Drittanbieter-Unternehmensverzeichnissen, bestätigen laut den Forschern, dass es sich tatsächlich um kompromittierte echte Unternehmen handelt und nicht um bloße Nachahmungen. Dadurch wurden bereits bestehende Besucherinnen und Besucher dieser Seiten mit einem von den Angreifern kontrollierten, gefälschten CAPTCHA konfrontiert, ohne dass die Angreifer sie erst auf eine unbekannte, offensichtlich schädliche Domain locken mussten.
Ablauf des ClickFix-Angriffs
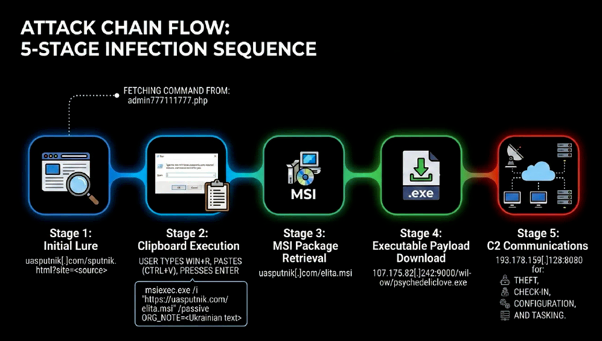
Die gefälschte Überprüfungsseite imitiert eine Cloudflare-Verifizierung in ukrainischer Sprache, enthält im Quellcode jedoch russischsprachige Kommentare und ist als Sprache „ru“ deklariert. Klickt eine Nutzerin oder ein Nutzer auf das CAPTCHA-Feld, kopiert die Seite einen msiexec-Befehl in die Zwischenablage und zeigt nach einigen Sekunden Wartezeit eine Anleitung, den kopierten Befehl über die Tastenkombination Windows+R in den Ausführen-Dialog von Windows einzufügen und mit Enter zu bestätigen. Der Befehl lädt anschließend ein MSI-Installationspaket von der Domain uasputnik.com. Nach WHOIS-Daten wurde diese Domain am 9. September 2026 registriert; erste Köder-URLs traten bereits wenige Tage später auf.

Offenes Verwaltungspanel mit russischem Branding
Die Forscher entdeckten ein öffentlich zugängliches Verwaltungspanel mit der russischen Bezeichnung „РУБЛЁВКА TDS“ (Rublevka TDS), über das die Angreifer pro Domain individuelle Befehle konfigurieren und Besucherinteraktionen auswerten konnten. Das Panel registrierte insgesamt 557 Seitenaufrufe, 426 Klicks und 79 als „abgeschlossen“ markierte Ereignisse aus 32 Ländern. Allein auf die Ukraine entfielen dabei 446 Aufrufe, 351 Klicks und 71 abgeschlossene Ereignisse, mit deutlichem Abstand gefolgt von den USA mit 31 Aufrufen, Polen mit 16 und Deutschland mit 12 Aufrufen. Arctic Wolf betont jedoch ausdrücklich, dass diese Ereignisse für sich genommen weder eine erfolgreiche Ausführung der Schadsoftware noch eine tatsächliche Kompromittierung des jeweiligen Geräts belegen, sondern lediglich den Fortschritt einer Person innerhalb der gefälschten Weboberfläche widerspiegeln.
Was Psychedelic Stealer alles stiehlt
Die eigentliche Schadsoftware zielt auf gängige Chromium-basierte Browser wie Chrome, Edge, Brave, Opera, Opera GX, Vivaldi und Yandex ab und liest dort gespeicherte Zugangsdaten sowie Kontenzugriffs-Tokens aus. Zusätzlich durchsucht sie sowohl browserbasierte Krypto-Wallet-Erweiterungen wie MetaMask, Trust Wallet, OKX Wallet und SafePal als auch eigenständige Desktop-Wallet-Anwendungen wie Exodus, Atomic Wallet, Electrum, Bitcoin Core und Litecoin Core nach verwertbaren Daten.
Fernsteuerung und Persistenz
Über eine geplante Anmeldeaufgabe sichert sich die Schadsoftware dauerhaften Zugriff auf infizierte Systeme. Zudem sammelt sie umfangreiche Informationen über den jeweiligen Rechner, darunter Computername, Benutzername, Betriebssystemversion, Prozessor- und Speicherausstattung, Grafikkarte, Festplattengröße, Zeitzone, Spracheinstellung, MAC-Adresse, Administratorrechte, installierte Antivirensoftware und installierte Browser. Über eine eigene Kommando-und-Kontroll-Infrastruktur kann die Schadsoftware zusätzliche Aufgaben von den Angreifern entgegennehmen und weitere Dateiformate wie EXE, MSI oder PowerShell-Skripte nachladen und ausführen.
Herkunft und Zielgruppe
Nach Einschätzung von Arctic Wolf Labs deuten die russischsprachigen Artefakte im Code auf wahrscheinlich russische Täter hin, während die ukrainischsprachige Gestaltung der Köderseite, die betroffenen ukrainischen Unternehmenswebsites sowie die Konzentration der erfassten Zugriffe auf die Ukraine klar auf eine gezielte Ausrichtung gegen ukrainische Nutzerinnen und Nutzer hindeuten. Eine Zuordnung zu einer bereits bekannten Angreifergruppe hat Arctic Wolf bislang nicht vorgenommen. Die Fähigkeiten zum Diebstahl von Zugangsdaten, Tokens und Wallet-Daten sprechen nach Einschätzung der Forscher für ein finanziell motiviertes Vorgehen, während die Möglichkeit zur Fernsteuerung den Angreifern auch weitergehende Ziele nach der Erstinfektion offenhält.
Arctic Wolf empfiehlt Unternehmen, gezielt nach Zugriffen auf die genannte Angreiferdomain sowie nach ungewöhnlichem Datenverkehr zu den bekannten Kommando-und-Kontroll-Adressen zu suchen und dabei insbesondere auffällige API-Pfade und HTTP-Header zu berücksichtigen, statt sich allein auf generische Signaturen zu verlassen.
(red/Arctic Wolf)