Thought Leadership
Die Diskussion rund um Zero Trust wird häufig mit der Frage verbunden, ob klassische VPN-Konzepte ersetzt werden müssen. Diese Betrachtung greift jedoch zu kurz.
Entscheidend ist nicht allein, wie eine Verbindung technisch hergestellt wird, sondern wie Zugriffe auf Anwendungen und Daten kontrolliert, bewertet und abgesichert werden. Genau hier setzt die Zero Trust-Entwicklung von NCP an: Aus dem klassischen Remote Access entsteht ein neuer Ansatz, der Zero Trust-Prinzipien konsequent mit der bestehenden Sicherheitsarchitektur kombiniert. Identitäten, Authentisierung, zentrale Administration, Richtliniensteuerung und granulare Zugriffskontrolle werden dabei zum zentralen Bestandteil. NCP verfolgt diesen Gedanken seit Jahren und nutzt die Erkenntnisse im Rahmen der Neuprodukt-Entwicklung der Zero Trust-Lösung.
Sicherheit beginnt mit der Zugriffskontrolle
Der Grundgedanke von Zero Trust lautet: Vertraue niemals, überprüfe immer! Jeder Zugriff muss geprüft und auf Basis definierter Sicherheitsrichtlinien bewertet werden. Dabei spielen verschiedene Faktoren eine Rolle, beispielsweise die Identität eines Nutzers, der Zustand eines Geräts, der Zugriffskontext oder die angeforderten Ressourcen. Der Fokus verschiebt sich damit vom Netzwerk hin zur Anwendung. Während klassische Sicherheitsmodelle häufig davon ausgehen, dass ein Nutzer nach erfolgreicher Anmeldung innerhalb einer geschützten Umgebung vertrauenswürdig ist, betrachtet Zero Trust jeden Zugriff als einzelne Sicherheitsentscheidung.
Für Unternehmen bedeutet das jedoch nicht, dass bestehende Sicherheitsarchitekturen verworfen werden müssen. Im Gegenteil: Eine erfolgreiche Zero Trust-Einführung baut auf vorhandenen Sicherheitsmechanismen auf und entwickelt diese gezielt weiter. Genau hier liegt eine besondere Stärke von NCP. Die Kombination aus sicherem Remote Access, starker Authentisierung und zentraler Verwaltung bildet eine solide Grundlage für die Umsetzung moderner Zero Trust-Konzepte.
Das Gehirn und die Türsteher
Eine zentrale Rolle innerhalb einer Zero Trust-Architektur übernimmt der Policy Decision Point (PDP). Der PDP ist die Instanz, die eine Zugriffsanfrage bewertet und auf Basis definierter Regeln entscheidet, ob ein Zugriff erlaubt wird. Dabei können unterschiedliche Informationen berücksichtigt werden: Wer fordert den Zugriff an? Auf welche Anwendung soll zugegriffen werden? Welche Sicherheitsanforderungen gelten? Welche Richtlinien wurden für diesen Zugriff definiert? Ein entscheidender Aspekt ist dabei die Transparenz. Eine Zero Trust-Architektur darf keine Black Box sein, in der Unternehmen nicht nachvollziehen können, warum ein Zugriff gewährt oder verweigert wurde. Gerade in sensiblen Umgebungen sind Kontrolle, Nachvollziehbarkeit und die Möglichkeit zur individuellen Anpassung entscheidend.
NCP setzt deshalb auf eine Architektur, die bestehende Sicherheitsmechanismen gezielt um Zero Trust-Prinzipien erweitert. Im Mittelpunkt steht dabei die konsequente Ausrichtung von Zugriffen auf Identität, Kontext und definierte Sicherheitsrichtlinien. Zugriffe lassen sich granular steuern, kontinuierlich bewerten und über ein zentrales Management-System verwalten. Unabhängig davon, aus welchem Netzwerk oder von welchem Standort aus auf Anwendungen und Daten zugegriffen wird. Damit diese Prinzipien in der Praxis wirksam werden, müssen Zugriffsentscheidungen und deren Durchsetzung klar voneinander getrennt werden.
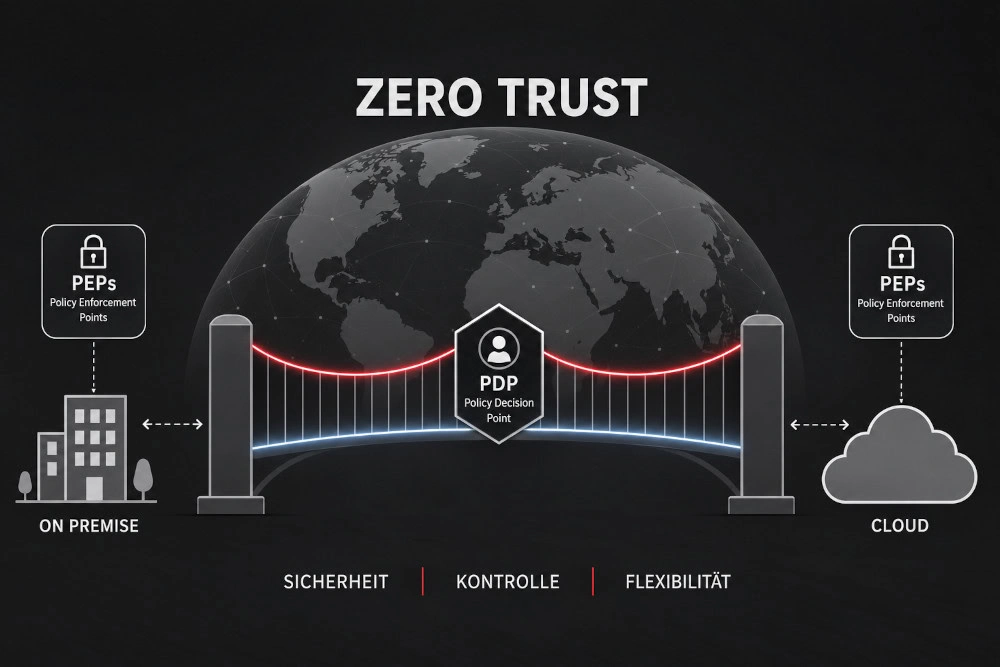
Während der PDP die Entscheidung trifft, übernehmen die Policy Enforcement Points (PEPs), mit denen der PDP permanent verbunden ist, die technische Umsetzung dieser Entscheidung. Der PEP ist der Kontrollpunkt, an dem eine Zugriffsentscheidung tatsächlich erlaubt oder blockiert wird. Nicht jeder Zugriff folgt automatisch denselben Regeln, Sicherheitsrichtlinien können individuell an unterschiedliche Anwendungen, Benutzergruppen oder Szenarien angepasst werden. Unternehmen können genau definieren, welche Nutzer unter welchen Bedingungen auf welche Ressourcen zugreifen dürfen. Wenn der PEP den Zugriff erlaubt, stellt er einen sicheren Applikationstunnel für die anfragende Anwendung bereit. Da im Zero Trust-Betrieb die Anwendungen generell nicht mehr ohne die beschriebenen Komponenten erreichbar sind, muss ein solches System zwingend redundant und skalierbar ausgelegt werden.

VPN & Zero Trust
VPN bleibt nach wie vor ein wichtiger Bestandteil in IT-Sicherheitskonzepten, allerdings verändert sich seine Rolle. Während klassische Modelle häufig den Zugang zu einem Netzwerk ermöglichen, geht Zero Trust einen Schritt weiter und betrachtet den Zugriff auf einzelne Anwendungen. Der Vorteil: Die Angriffsfläche kann reduziert werden, da Nutzer nur Zugriff auf die Ressourcen erhalten, die sie tatsächlich benötigen. Dabei ersetzt dieser Ansatz nicht zwangsläufig bestehende VPN-Szenarien. Gerade in gewachsenen IT-Landschaften sind klassische VPN-Verbindungen weiterhin sinnvoll und notwendig. Entscheidend ist die Möglichkeit, beide Ansätze miteinander zu verbinden.
NCP ermöglicht eine Migration ohne Bruch. Der Übergang erfolgt kontrolliert und orientiert sich an den individuellen Anforderungen des Unternehmens. Darüber hinaus darf Zero Trust nicht an ein bestimmtes Betriebsmodell gebunden sein. Manche Firmen setzen auf On-Premises-Infrastrukturen, andere nutzen Private Clouds oder öffentliche Cloud-Umgebungen. Viele kombinieren mehrere Ansätze in hybriden Architekturen.
NCP verfolgt einen flexiblen Ansatz: Unternehmen können ihre Zero Trust-Architektur in der eigenen Umgebung betreiben. Gleichzeitig sind auch cloudbasierte Szenarien möglich. Entscheidend ist, dass die Sicherheitsarchitektur selbst gestaltet werden kann und die Kontrolle über zentrale Sicherheitsentscheidungen erhalten bleibt. Nutzer greifen heute von unterschiedlichsten Standorten auf Anwendungen zu – unabhängig davon, wo diese betrieben werden. NCP ermöglicht die Integration derartiger Sicherheitsansätze und verbindet sie mit den Anforderungen bestehender Remote Access-Umgebungen.
Es wird deutlich, dass Zero Trust das Zusammenspiel verschiedener Sicherheitsmechanismen ist. Entscheidend sind eine verlässliche Identit.tsprüfung, nachvollziehbare Policies, zentrale Steuerung und die kontrollierte Durchsetzung von Zugriffsrechten. Dadurch lassen sich Zugriffe gezielter begrenzen und Risiken wie unkontrolliertes Lateral Movement innerhalb der IT-Umgebung reduzieren. Mit langjähriger Erfahrung im Bereich hochsicherer Remote Access-Lösungen verfügt NCP über die technologischen Grundlagen, um bestehende Infrastrukturen gezielt in moderne Zero Trust-Architekturen weiterzuentwickeln.
| it-sa Expo&Congress |
| Besuchen Sie uns in Halle 7A, Stand 516 |