Swissbit präsentiert mit dem iShield Key 2 die nächste Generation seiner hardwarebasierten Authentifizierungslösungen.
Neue Verteidigungslinie gegen Cyber-Angriffe
Swissbit präsentiert phishing-resistenten Security Key
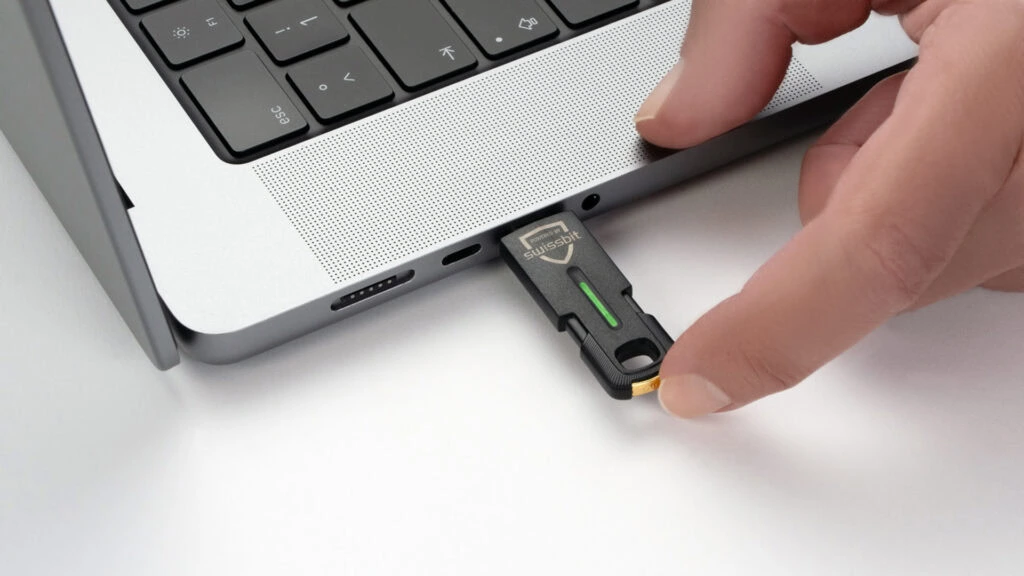
Quelle: Swissbit
Ausgestattet mit einem NXP-Chip bietet die neue Produktfamilie mit zahlreichen Modellen und Feature-Sets phishing-sichere Authentifizierung für Unternehmen und Behörden weltweit. Die iShield Key 2-Serie basiert auf dem FIDO2-Standard und unterstützt passwortlose Authentifizierung mit einer Kapazität von bis zu 300 Passkeys. Die Pro-Versionen erweitern die Funktionalität um Einmalpasswörter nach HOTP und TOTP sowie PIV für die Integration in Smartcard-basierte Systeme. Ein Alleinstellungsmerkmal bietet die Variante iShield Key 2 MIFARE, die digitale Authentifizierung mit physischem Zugangsschutz in einem Gerät vereint – etwa für die Zutrittskontrolle zu Gebäuden oder für sichere Druckumgebungen. Für besonders sicherheitskritische Anwendungen steht zudem eine FIPS 140-3 Level 3-zertifizierte Version zur Verfügung. Alle Modelle verfügen über ein robustes, schlankes Gehäuse in Industriequalität und werden am Swissbit-Standort in Berlin gefertigt.
Umfassendes Portfolio, maximale Flexibilität
Zum Marktstart ist der iShield Key 2 mit USB-C erhältlich, USB-A-Varianten sind für Ende des zweiten Quartals 2025 geplant. Alle Ausführungen unterstützen NFC für kontaktlose Nutzung. Das Produktportfolio gliedert sich in drei Hauptlinien: iShield Key 2, iShield Key 2 MIFARE und iShield Key 2 FIPS. Jede dieser Linien ist sowohl als reine FIDO2-Version als auch als erweiterte Pro-Variante mit Unterstützung für HOTP, TOTP und PIV erhältlich. Unternehmen können damit gezielt die passende Lösung für ihre spezifischen Anforderungen und Anwendungsfälle auswählen.
Physische Zugangskontrolle und mehr
Dank Chip-Technologie von NXP unterstützt der iShield Key 2 MIFARE DESFire EV3 und ermöglicht echte Hybridanwendungen – beispielsweise zur Nutzung in Zeitmanagementsystemen, Payment-Anwendungen oder als ID-Lösung auf dem Firmengelände oder Campus. Darüber hinaus ist die Integration weiterer Zugangstechnologien wie HID SEOS oder LEGIC advant / LEGIC neon optional möglich, um bestehende Infrastrukturen weiterhin nutzen zu können.
Sicherheit und Zertifizierungen
Alle Modelle der Reihe sind FIDO-zertifiziert und unterstützen OpenSC für offene Smartcard-Integration. Für Einsätze mit strengen Compliance-Anforderungen sorgt die FIPS 140-3 Level 3 zertifizierte Version für die Einhaltung höchster Sicherheitsstandards. Varianten mit Enterprise Attestation sind ebenfalls verfügbar, sodass Organisationen den Zugang auf verifizierte, firmeneigene Sicherheitsschlüssel beschränken können.
Zukunftssicher durch Update-Funktion
Alle Modelle können über sichere Kanäle remote aktualisiert werden – etwa für Firmware-Updates oder das Nachrüsten zusätzlicher Anwendungen. So bleibt der iShield Key 2 auch im laufenden Betrieb immer auf dem aktuellen Stand.
(cm/Swissbit)