

Das erwartet Sie in it-daily+
Aktuelle Nachrichten aus OpenSource
Alle MeldungenCybersicherheit: Welche Tendenzen zeichnen sich 2022 ab?
2021 war bezüglich Cybersicherheit ein sehr bewegtes und bewegendes Jahr. Welche Lehren lassen sich daraus ziehen? Welche Bedrohungen könnten im 2022 entstehen?
Kommentar
Weg mit der SBOM – Sicherheit der Software-Lieferkette
Es ist eine große Bewegung im Gange, um zu einer SBOM-orientierten IT-Welt überzugehen. SBOM steht für eine „Software Bill of Materials“. Die Idee dahinter ist, dass jede Software oder Dienstleistung mit einem Etikett versehen sein sollte, auf dem alle Softwarekomponenten aufgeführt sind, die zur Herstellung des Produkts gehören.
Die größte Sicherheitslücke aller Zeiten
Was wir aus der Log4j-Schwachstelle lernen können
Im Dezember wurde eine kritische Zero-Day-Schwachstelle im verbreiteten Log4j-Framework gemeldet. Jen Easterly, Director der Cybersecurity and Infrastructure Security Agency (CISA), bezeichnete diese aufgrund der allgegenwärtigen Nutzung von Log4j als „die schwerwiegendste Sicherheitslücke bezeichnete, die ich in meiner jahrzehntelangen Karriere gesehen habe“.
Das Problem ungenutzter und vergessener Tools
Chronologie eines Angriffs mit Midas Ransomware
Das Sophos Rapid-Response-Team beschreibt, wie Cyberkriminelle in einem realen Midas-Angriffsfall vorgegangen sind und wie sie sich von Oktober bis Dezember 2021 im Netzwerk via kommerzieller Tools bewegten, bevor sie schlussendlich die Ransomware-Attacke starteten.
Globale iranische Spionagekampagnen
Neue Malware-Varianten StrifeWater RAT und PowerLess Backdoor identifiziert
Das XDR-Unternehmen Cybereason hat mehrere, bislang nicht identifizierte Malware-Varianten entdeckt. Diese sind Bestandteil zweier separater, vom Iran unterstützter Cyberspionage-Operationen, die auf ein breites Spektrum von Organisationen in verschiedensten Regionen der Welt abzielen.
Kommentar zum Data Privacy Day 2022
Der Datenschutz in Europa
Anlässlich des Data Privacy Day am kommenden Freitag (28.01.2022), teilt John Smith, EMEA CTO bei Veracode, einige Gedanken zum Thema Datenschutz in Europa.
Open Source: Drei Schritte genügen für die Migration
Die Verwendung proprietärer Software ist in den seltensten Fällen das Nonplusultra: zu viele Nachteile gehen damit einher. Eine Migration auf Open-Source-Software (OSS) bringt mehr Flexibilität und spart Kosten. Für einen erfolgreichen Umzug hat der Managed-Services-Anbieter für Open-Source-Technologien Instaclustr drei Schritte definiert.
Angriffe auf die Software-Supply-Chain
Angriffe auf die Software-Lieferkette stellen ein großes Risiko dar – aber sie können verhindert werden
Immer häufiger werden Software-Lieferketten angegriffen. Dies stellt eine große Gefahr dar, weil dann auf einen Schlag viele Unternehmen weltweit betroffen sein können. Wie können Unternehmen sich gegen solche Angriffe schützen?
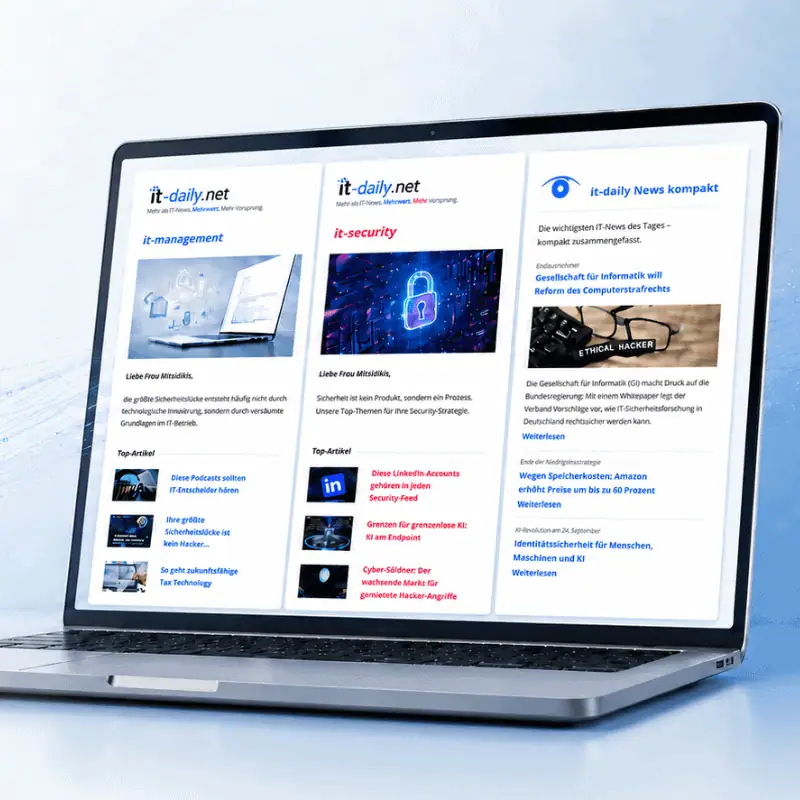
IT-Daily Newsletter
IT-News und Fachwissen. Direkt in Ihr Postfach.
Aktuelle Nachrichten, fundierte Fachbeiträge und Einladungen zu Webinaren – mit den Newslettern von it-daily bleiben Sie informiert.
Entwicklungen und Trends im IT-Management
Aktuelle Themen rund um IT-Security
Neues aus der it-daily-Redaktion
Kostenlos. Jederzeit abmeldbar.